俄情报机构关联钓鱼团伙新招:利用Signal信使应用实施网络攻击

监管和法律更新 加密骗局与安全 行业领袖访谈
钱财 qian.cx
近期,FBI和CISA警告称,与俄罗斯情报机构相关的黑客团伙正利用Signal加密通讯应用进行钓鱼攻击。本文深入分析这一新型网络威胁的手法、防范措施及其对个人和企业的影响。

近期,FBI和CISA警告称,与俄罗斯情报机构相关的黑客团伙正利用Signal加密通讯应用进行钓鱼攻击。本文深入分析这一新型网络威胁的手法、防范措施及其对个人和企业的影响。

近期,美国联邦调查局(FBI)和网络安全与基础设施安全局(CISA)联合发布警告,指出与俄罗斯情报机构相关的黑客团伙正在利用Signal加密通讯应用进行钓鱼攻击。这一新型网络威胁手法隐蔽且高效,已对多个目标实施成功攻击。本文将从攻击手法、影响范围、防范措施等多个角度,深入分析这一网络安全事件,并为读者提供实用建议。Signal作为一款广受欢迎的加密通讯应用,因其强大的隐私保护功能而备受用户青睐。然而,正是其加密特性使其成为黑客团伙的新型攻击工具。根据FBI和CISA的调查,这些黑客团伙通过伪造Signal账号,向目标用户发送钓鱼信息,诱导其点击恶意链接或下载恶意软件。

回答问题即可获得报酬

由于Signal的加密特性,这些攻击信息在传输过程中难以被检测,大大增加了防范难度。攻击手法的核心在于利用用户对加密通讯的信任。黑客团伙通常会伪造成熟人或可信机构的身份,通过Signal发送看似合法的消息,例如"紧急通知"或"重要文件下载"。一旦用户点击恶意链接,黑客即可获取其设备控制权,进而窃取敏感信息或实施进一步攻击。这种手法不仅针对个人用户,企业高管和政府官员也是主要目标。FBI和CISA的警告指出,此类攻击已对多个行业造成影响,包括金融、能源和国防等关键领域。

黑客团伙通过窃取敏感信息,可能对国家安全和经济稳定构成威胁。因此,个人和企业必须提高警惕,采取必要的防范措施。针对这一新型威胁,专家建议用户采取以下措施:首先,对任何来自陌生账号的消息保持警惕,尤其是涉及紧急通知或文件下载的信息。其次,定期更新设备和应用程序,确保使用最新的安全补丁。此外,启用双因素认证(2FA)可以有效增加账号安全性。最后,定期备份重要数据,以防遭遇恶意软件攻击。

BC.Game Shitcode 2026:获取独家优惠和奖励

对于企业而言,除了加强员工安全意识培训外,还应部署先进的网络安全解决方案,如入侵检测系统(IDS)和防病毒软件。定期进行安全审计和渗透测试,可以帮助发现潜在的安全漏洞。此外,建立应急响应计划,确保在遭遇攻击时能够迅速采取行动。Signal作为加密通讯工具,其安全性本身并无问题,但任何技术都可能被滥用。用户在享受其便利性的同时,必须保持警惕,避免成为黑客的攻击目标。随着网络攻击手法的不断演变,个人和企业必须持续更新安全知识,采取主动防范措施。

FBI和CISA的警告提醒我们,网络安全威胁无处不在,任何人都可能成为攻击目标。通过提高安全意识和采取适当的防范措施,我们可以有效降低风险,保护个人和企业的重要信息。在数字化时代,安全意识不仅是个人责任,也是社会责任。只有通过共同努力,才能构建更加安全的网络环境。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本周网络安全领域出现多起重大事件,包括DirtyClone技术的突破、Linux系统的root级漏洞以及PTC系统的被利用情况。本文将深入分析这些事件的影响及应对策略,帮助读者了解当前网络安全形势。
2026年06月30号 06点56分59秒 本周网络安全热点:DirtyClone领跑,Linux漏洞与PTC被利用事件分析

本周网络安全领域出现多起重大事件,包括DirtyClone技术的突破、Linux系统的root级漏洞以及PTC系统的被利用情况。本文将深入分析这些事件的影响及应对策略,帮助读者了解当前网络安全形势。

随着网络威胁日益复杂,传统的安全运营中心(SOC)面临着前所未有的挑战。本文深入探讨AI如何重塑SOC的运作模式,从单纯的威胁检测转向高效的队列管理,助力企业构建更智能的安全防护体系。
2026年06月30号 06点57分23秒 AI在安全运营中心(SOC)中的革命:从检测到队列管理的转型

随着网络威胁日益复杂,传统的安全运营中心(SOC)面临着前所未有的挑战。本文深入探讨AI如何重塑SOC的运作模式,从单纯的威胁检测转向高效的队列管理,助力企业构建更智能的安全防护体系。

近期,东南亚地区政府机构和能源企业成为新型定制化后门攻击的主要目标。Unit 42的最新研究揭示了这一威胁的技术特征和攻击手法,本文将深入分析其影响及应对策略。
2026年06月30号 06点57分47秒 东南亚政府与能源部门遭遇新型定制化后门攻击:Unit 42揭示威胁细节

近期,东南亚地区政府机构和能源企业成为新型定制化后门攻击的主要目标。Unit 42的最新研究揭示了这一威胁的技术特征和攻击手法,本文将深入分析其影响及应对策略。

本文详细探讨SharkLoader恶意软件如何作为Cobalt Strike Beacon的载体,分析StrikeShark营销活动的攻击手法及其针对政府机构的特征,为网络安全从业者提供技术解析与防护建议。
2026年06月30号 06点58分09秒 深入解析SharkLoader与Cobalt Strike Beacon的联动攻击:StrikeShark营销活动的政府目标分析

本文详细探讨SharkLoader恶意软件如何作为Cobalt Strike Beacon的载体,分析StrikeShark营销活动的攻击手法及其针对政府机构的特征,为网络安全从业者提供技术解析与防护建议。

近期烏克蘭安全局與美國聯邦調查局聯手揭露俄羅斯情報機構利用虛假支援短信作為入侵手段的網路攻擊案例,本文深入分析其攻擊手法、影響範圍及防範措施,為企業與個人提供實用安全建議。
2026年06月30号 06点58分33秒 俄羅斯情報機構利用虛假支援短信入侵:烏克蘭SSU與FBI揭露網路攻擊手法

近期烏克蘭安全局與美國聯邦調查局聯手揭露俄羅斯情報機構利用虛假支援短信作為入侵手段的網路攻擊案例,本文深入分析其攻擊手法、影響範圍及防範措施,為企業與個人提供實用安全建議。

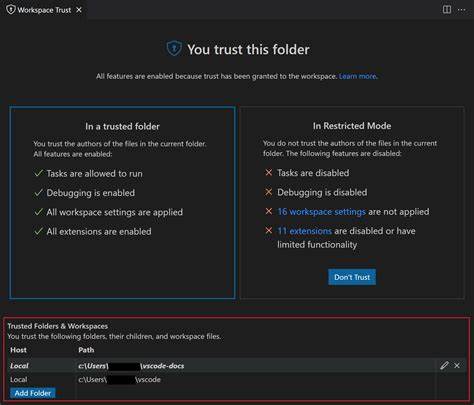
深入分析 VS Code 工作区安全风险,揭示被劫持 npm 包如何通过隐藏文件夹触发攻击,并提供专业防护建议,助力开发者构建更安全的开发环境。
2026年06月30号 06点58分55秒 VS Code 工作区安全漏洞:如何防范被劫持的 npm 包触发的隐蔽攻击

深入分析 VS Code 工作区安全风险,揭示被劫持 npm 包如何通过隐藏文件夹触发攻击,并提供专业防护建议,助力开发者构建更安全的开发环境。

微软近期发现并移除119款含有恶意代码的Edge浏览器扩展程序,这些扩展通过图片和字体文件隐藏木马,影响全球260万用户。本文详细分析此次安全事件的影响、防护措施及用户如何保护个人数据安全。
2026年06月30号 06点59分20秒 微软清理119款隐藏恶意代码的Edge扩展程序:260万用户受影响

微软近期发现并移除119款含有恶意代码的Edge浏览器扩展程序,这些扩展通过图片和字体文件隐藏木马,影响全球260万用户。本文详细分析此次安全事件的影响、防护措施及用户如何保护个人数据安全。