VS Code 工作区安全漏洞:如何防范被劫持的 npm 包触发的隐蔽攻击

山寨币更新 行业领袖访谈
钱财 qian.cx
分享: Telegram X
深入分析 VS Code 工作区安全风险,揭示被劫持 npm 包如何通过隐藏文件夹触发攻击,并提供专业防护建议,助力开发者构建更安全的开发环境。

深入分析 VS Code 工作区安全风险,揭示被劫持 npm 包如何通过隐藏文件夹触发攻击,并提供专业防护建议,助力开发者构建更安全的开发环境。

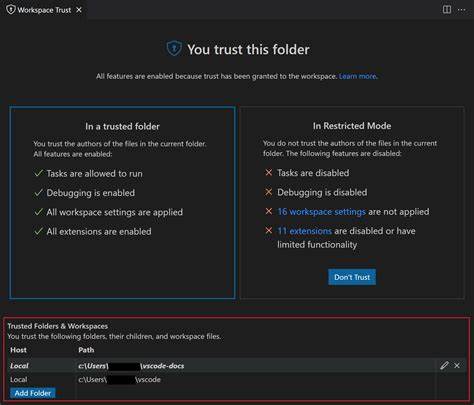
随着开发者工具链的复杂化,VS Code 工作区已成为攻击者的新目标。近期安全研究发现,受信任的 VS Code 工作区可能被恶意利用,而被劫持的 npm 包则通过隐藏文件夹机制实现攻击。这种攻击方式不仅隐蔽性强,而且能够绕过传统安全防护措施。本文将从攻击原理、实施手段、防护策略等多个维度,全面解析这一新型安全威胁,并为开发者提供实用的防护建议。 VS Code 工作区作为开发者日常工作的核心环境,其安全性直接影响到项目的整体安全。攻击者通过劫持 npm 包,将恶意代码注入到开发者的工作流程中。

回答问题即可获得报酬

这种攻击方式的关键在于利用 VS Code 的文件夹打开功能,通过隐藏文件夹将恶意代码植入开发环境。由于这些文件夹通常不被开发者注意到,攻击者能够长期潜伏,等待合适的时机发起攻击。 攻击者的实施手段主要包括以下几个步骤。首先,通过劫持 npm 包,将恶意代码注入到开发者的项目依赖中。然后,利用 VS Code 的文件夹打开功能,将隐藏文件夹中的恶意代码注入到开发环境。最后,通过触发特定事件,如代码编辑或项目构建,执行恶意操作。

这种攻击方式的隐蔽性极强,开发者往往在不知情的情况下就已经被攻击。 为了有效防范此类攻击,开发者需要采取多层次的防护措施。首先,定期检查项目依赖的 npm 包,确保没有被劫持的包。其次,启用 VS Code 的安全扩展,如安全扫描工具,以检测潜在的恶意代码。此外,开发者还应定期更新 VS Code 及其扩展,以修复已知的安全漏洞。 除了技术手段,开发者还应培养安全意识。

BC.Game Shitcode 2026:获取独家优惠和奖励

例如,避免从不可信来源下载 npm 包,定期备份重要项目文件,并建立安全开发流程。通过这些措施,开发者可以显著降低被攻击的风险,确保开发环境的安全性。 随着开发者工具链的不断演进,安全威胁也在不断变化。开发者必须保持警惕,持续关注安全动态,并采取适当的防护措施。只有通过技术和意识的双重防护,才能有效应对日益复杂的安全挑战。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
微软近期发现并移除119款含有恶意代码的Edge浏览器扩展程序,这些扩展通过图片和字体文件隐藏木马,影响全球260万用户。本文详细分析此次安全事件的影响、防护措施及用户如何保护个人数据安全。
2026年06月30号 06点59分20秒 微软清理119款隐藏恶意代码的Edge扩展程序:260万用户受影响

微软近期发现并移除119款含有恶意代码的Edge浏览器扩展程序,这些扩展通过图片和字体文件隐藏木马,影响全球260万用户。本文详细分析此次安全事件的影响、防护措施及用户如何保护个人数据安全。

Oracle E-Business Suite 近期遭遇 CVSS 9.8 级严重漏洞 CVE-2026-46817 的活跃利用,本文深入分析漏洞特征、攻击手段及企业应对策略,助力企业构建有效的安全防护体系。
2026年06月30号 06点59分43秒 Oracle E-Business Suite 严重漏洞 CVE-2026-46817 爆发式利用:企业如何应对高危威胁?

Oracle E-Business Suite 近期遭遇 CVSS 9.8 级严重漏洞 CVE-2026-46817 的活跃利用,本文深入分析漏洞特征、攻击手段及企业应对策略,助力企业构建有效的安全防护体系。

深入探讨RPG Maker MV和MZ游戏引擎中存在的OS命令注入漏洞,分析其成因、影响及安全防护措施,帮助开发者和玩家了解潜在风险并采取有效防范策略。
2026年06月30号 07点00分06秒 RPG Maker MV和MZ的OS命令注入漏洞分析及安全防护指南

深入探讨RPG Maker MV和MZ游戏引擎中存在的OS命令注入漏洞,分析其成因、影响及安全防护措施,帮助开发者和玩家了解潜在风险并采取有效防范策略。

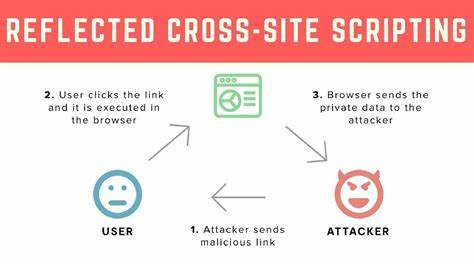
近期發現多款採用Ricoh技術的雷射印表機與多功能印表機存在反射型跨站腳本漏洞,本文深入分析該漏洞的成因、影響範圍及企業用戶應對策略,幫助讀者全面了解網路安全風險並採取有效防護措施。
2026年06月30号 07点10分32秒 多款雷射印表機與多功能印表機存在反射型跨站腳本漏洞:安全風險與防護指南

近期發現多款採用Ricoh技術的雷射印表機與多功能印表機存在反射型跨站腳本漏洞,本文深入分析該漏洞的成因、影響範圍及企業用戶應對策略,幫助讀者全面了解網路安全風險並採取有效防護措施。

近期发现的新型控制器漏洞可能导致高速公路标志和广告牌被远程黑客入侵,本文深入分析该漏洞的成因、影响及应对措施,为相关行业提供安全防护建议。
2026年06月30号 07点17分56秒 新型控制器漏洞揭示高速公路标志和广告牌面临远程黑客攻击风险

近期发现的新型控制器漏洞可能导致高速公路标志和广告牌被远程黑客入侵,本文深入分析该漏洞的成因、影响及应对措施,为相关行业提供安全防护建议。

近期发现Oracle E-Business Suite存在严重漏洞CVE-2026-46817,已被黑客广泛利用。本文详细分析该漏洞的影响、攻击手段及企业应对策略,帮助用户保护业务系统安全。
2026年06月30号 07点22分20秒 Oracle E-Business Suite漏洞CVE-2026-46817被广泛利用:企业如何应对这一严重威胁?

近期发现Oracle E-Business Suite存在严重漏洞CVE-2026-46817,已被黑客广泛利用。本文详细分析该漏洞的影响、攻击手段及企业应对策略,帮助用户保护业务系统安全。

探索CUDA内核执行的全流程,从代码编译到GPU计算,详细描述每个关键步骤,包括编译过程、主机触发机制、数据传输、内核执行细节以及结果返回CPU的完整路径。
2026年06月30号 07点24分21秒 深入解析CUDA内核执行过程:从编译到GPU计算的完整旅程

探索CUDA内核执行的全流程,从代码编译到GPU计算,详细描述每个关键步骤,包括编译过程、主机触发机制、数据传输、内核执行细节以及结果返回CPU的完整路径。