俄羅斯情報機構利用虛假支援短信入侵:烏克蘭SSU與FBI揭露網路攻擊手法

元宇宙与虚拟现实 比特币 区块链技术
钱财 qian.cx
近期烏克蘭安全局與美國聯邦調查局聯手揭露俄羅斯情報機構利用虛假支援短信作為入侵手段的網路攻擊案例,本文深入分析其攻擊手法、影響範圍及防範措施,為企業與個人提供實用安全建議。

近期烏克蘭安全局與美國聯邦調查局聯手揭露俄羅斯情報機構利用虛假支援短信作為入侵手段的網路攻擊案例,本文深入分析其攻擊手法、影響範圍及防範措施,為企業與個人提供實用安全建議。

近期,烏克蘭安全局(SSU)與美國聯邦調查局(FBI)聯合發布報告,揭露俄羅斯情報機構利用虛假支援短信作為入侵手段,對多個目標發動網路攻擊。這一手法不僅展現了攻擊者的精妙策略,也凸顯了當前網路安全威脅的複雜性。本文將從攻擊手法、影響範圍、技術細節及防範措施等多個角度,深入探討此次事件的核心內容,並為讀者提供實用的安全建議。俄羅斯情報機構的攻擊手法此次攻擊的入侵點是一條看似來自合法支援服務的短信。攻擊者精心設計了這條短信,使其看起來與真實的客戶服務通知無異。短信內容通常包含一個鏈接,誘導用戶點擊後下載惡意軟體或填寫個人資訊。

回答问题即可获得报酬

這種社交工程手法利用了人們對支援服務的信任,大幅提高了攻擊成功率。一旦用戶點擊鏈接,惡意軟體便會自動安裝,進而竊取敏感資訊或控制設備。烏克蘭SSU與FBI的調查結果烏克蘭安全局與美國聯邦調查局通過聯合調查,確認這一攻擊行動與俄羅斯情報機構有直接關聯。調查顯示,攻擊者不僅針對個人用戶,還對政府機構、企業及關鍵基礎設施發動攻擊。這些攻擊的目標包括敏感資訊竊取、系統破壞及長期潛伏以便後續攻擊。SSU與FBI的報告指出,此類攻擊手法已成為俄羅斯情報機構常用的戰術之一,並對全球網路安全構成嚴重威脅。

攻擊的影響範圍此次攻擊的影響範圍遠超預期。除了烏克蘭境內的目標,攻擊者還針對其他國家的機構和企業發動攻擊。這些攻擊不僅導致資料洩露,還可能對國家安全造成嚴重影響。例如,某些攻擊目標可能涉及軍事或外交資訊,一旦被竊取,將對國家利益造成重大損害。此外,個人用戶的資料也可能被用於進一步的詐騙或身份盜用活動。技術細節分析從技術角度來看,此次攻擊的惡意軟體具有高度隱蔽性。

BC.Game Shitcode 2026:获取独家优惠和奖励

它能夠繞過常見的安全防護措施,並在受感染的設備上長期潛伏。攻擊者還利用多種技術手段,如遠程控制工具(RAT)和後門程式,以便在必要時啟動進一步的攻擊。這些技術細節表明,攻擊者具有專業的技術背景,並能夠針對不同目標調整攻擊策略。防範措施與建議面對此類攻擊,個人用戶和企業都應採取積極的防範措施。首先,用戶應對來自陌生來源的短信保持警惕,尤其是包含鏈接或附件的短信。其次,定期更新設備和軟體,確保所有安全補丁已安裝。

此外,使用可信的安全軟體進行實時監控,並定期備份重要資料。企業則應加強員工的安全意識培訓,並建立完善的應急響應計劃。國際合作的重要性此次事件再次凸顯了國際合作在網路安全領域的重要性。烏克蘭SSU與FBI的聯合調查展示了不同國家安全機構之間的協作能力,這對於應對跨國網路攻擊至關重要。未來,各國應加強資訊共享和技術合作,以提高對此類威脅的應對能力。結語俄羅斯情報機構利用虛假支援短信發動的網路攻擊,不僅展現了攻擊者的精妙策略,也凸顯了當前網路安全威脅的複雜性。

面對此類威脅,個人用戶和企業都應提高警惕,並採取積極的防範措施。同時,國際社會應加強合作,共同應對全球網路安全挑戰。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
深入分析 VS Code 工作区安全风险,揭示被劫持 npm 包如何通过隐藏文件夹触发攻击,并提供专业防护建议,助力开发者构建更安全的开发环境。
2026年06月30号 06点58分55秒 VS Code 工作区安全漏洞:如何防范被劫持的 npm 包触发的隐蔽攻击

深入分析 VS Code 工作区安全风险,揭示被劫持 npm 包如何通过隐藏文件夹触发攻击,并提供专业防护建议,助力开发者构建更安全的开发环境。

微软近期发现并移除119款含有恶意代码的Edge浏览器扩展程序,这些扩展通过图片和字体文件隐藏木马,影响全球260万用户。本文详细分析此次安全事件的影响、防护措施及用户如何保护个人数据安全。
2026年06月30号 06点59分20秒 微软清理119款隐藏恶意代码的Edge扩展程序:260万用户受影响

微软近期发现并移除119款含有恶意代码的Edge浏览器扩展程序,这些扩展通过图片和字体文件隐藏木马,影响全球260万用户。本文详细分析此次安全事件的影响、防护措施及用户如何保护个人数据安全。

Oracle E-Business Suite 近期遭遇 CVSS 9.8 级严重漏洞 CVE-2026-46817 的活跃利用,本文深入分析漏洞特征、攻击手段及企业应对策略,助力企业构建有效的安全防护体系。
2026年06月30号 06点59分43秒 Oracle E-Business Suite 严重漏洞 CVE-2026-46817 爆发式利用:企业如何应对高危威胁?

Oracle E-Business Suite 近期遭遇 CVSS 9.8 级严重漏洞 CVE-2026-46817 的活跃利用,本文深入分析漏洞特征、攻击手段及企业应对策略,助力企业构建有效的安全防护体系。

深入探讨RPG Maker MV和MZ游戏引擎中存在的OS命令注入漏洞,分析其成因、影响及安全防护措施,帮助开发者和玩家了解潜在风险并采取有效防范策略。
2026年06月30号 07点00分06秒 RPG Maker MV和MZ的OS命令注入漏洞分析及安全防护指南

深入探讨RPG Maker MV和MZ游戏引擎中存在的OS命令注入漏洞,分析其成因、影响及安全防护措施,帮助开发者和玩家了解潜在风险并采取有效防范策略。

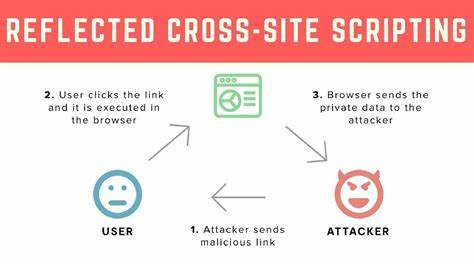
近期發現多款採用Ricoh技術的雷射印表機與多功能印表機存在反射型跨站腳本漏洞,本文深入分析該漏洞的成因、影響範圍及企業用戶應對策略,幫助讀者全面了解網路安全風險並採取有效防護措施。
2026年06月30号 07点10分32秒 多款雷射印表機與多功能印表機存在反射型跨站腳本漏洞:安全風險與防護指南

近期發現多款採用Ricoh技術的雷射印表機與多功能印表機存在反射型跨站腳本漏洞,本文深入分析該漏洞的成因、影響範圍及企業用戶應對策略,幫助讀者全面了解網路安全風險並採取有效防護措施。

近期发现的新型控制器漏洞可能导致高速公路标志和广告牌被远程黑客入侵,本文深入分析该漏洞的成因、影响及应对措施,为相关行业提供安全防护建议。
2026年06月30号 07点17分56秒 新型控制器漏洞揭示高速公路标志和广告牌面临远程黑客攻击风险

近期发现的新型控制器漏洞可能导致高速公路标志和广告牌被远程黑客入侵,本文深入分析该漏洞的成因、影响及应对措施,为相关行业提供安全防护建议。

近期发现Oracle E-Business Suite存在严重漏洞CVE-2026-46817,已被黑客广泛利用。本文详细分析该漏洞的影响、攻击手段及企业应对策略,帮助用户保护业务系统安全。
2026年06月30号 07点22分20秒 Oracle E-Business Suite漏洞CVE-2026-46817被广泛利用:企业如何应对这一严重威胁?

近期发现Oracle E-Business Suite存在严重漏洞CVE-2026-46817,已被黑客广泛利用。本文详细分析该漏洞的影响、攻击手段及企业应对策略,帮助用户保护业务系统安全。