AI在安全运营中心(SOC)中的革命:从检测到队列管理的转型
稳定币与中央银行数字货币 行业领袖访谈
钱财 qian.cx
随着网络威胁日益复杂,传统的安全运营中心(SOC)面临着前所未有的挑战。本文深入探讨AI如何重塑SOC的运作模式,从单纯的威胁检测转向高效的队列管理,助力企业构建更智能的安全防护体系。

随着网络威胁日益复杂,传统的安全运营中心(SOC)面临着前所未有的挑战。本文深入探讨AI如何重塑SOC的运作模式,从单纯的威胁检测转向高效的队列管理,助力企业构建更智能的安全防护体系。

在数字化转型的浪潮中,网络安全已成为企业运营的核心命脉。传统的安全运营中心(SOC)长期以来以威胁检测为核心职能,但随着网络攻击手段的日益复杂化和多样化,单纯依靠人工分析已难以应对日益增长的安全事件。近年来,人工智能(AI)技术的快速发展为SOC带来了新的解决方案,其作用已从辅助检测扩展到队列管理,甚至成为安全运营的核心驱动力。AI在SOC中的应用首先体现在威胁检测领域。传统的安全检测系统依赖于预设的规则和签名,对已知威胁具有较高的识别率,但对新型攻击和零日漏洞的应对能力有限。AI技术通过机器学习算法分析海量安全日志和网络流量数据,能够识别出传统系统难以发现的异常行为模式。

回答问题即可获得报酬

例如,深度学习算法可以通过分析用户行为特征,识别出潜在的内部威胁;而自然语言处理技术则能够从安全论坛和黑客社区中提取最新的攻击手法,提前预警潜在风险。然而,随着AI在检测领域的广泛应用,SOC面临的挑战也发生了转变。传统的安全运营模式中,检测是核心,而队列管理往往被忽视。随着AI技术的普及,SOC每天需要处理的安全事件数量呈指数级增长,人工分析和响应的效率成为制约安全运营的瓶颈。AI技术的引入不仅提高了检测的准确率,更为重要的在于其对队列管理的优化。AI在队列管理中的应用主要体现在三个方面。

首先,AI可以自动分类和优先级排序。传统的队列管理依赖于人工经验,容易受到主观因素的影响。AI通过分析事件的严重程度、影响范围和响应时间等多维度数据,能够自动为安全事件分配优先级,确保最危险的威胁优先得到处理。其次,AI可以预测事件的发展趋势。通过分析历史数据和当前事件的特征,AI能够预测潜在的攻击路径和影响范围,帮助SOC团队提前部署防御措施。最后,AI可以自动化响应。

BC.Game Shitcode 2026:获取独家优惠和奖励

对于一些常见的安全事件,AI可以自动触发预设的响应流程,如隔离受感染的设备、阻断恶意流量等,大幅减少人工干预的时间。AI在SOC中的应用不仅提高了安全运营的效率,更为重要的在于其对安全策略的优化。传统的安全策略往往基于静态规则和历史经验,难以适应快速变化的网络环境。AI通过持续学习和分析,能够动态调整安全策略,使其更加适应当前的威胁环境。例如,AI可以根据不同的业务场景和用户行为特征,动态调整访问控制策略,既保障安全性又不影响业务连续性。然而,AI在SOC中的应用也面临一些挑战。

首先,数据质量和数据量是AI技术的基础。SOC需要处理海量的安全日志和网络流量数据,这些数据的准确性和完整性直接影响AI的分析结果。其次,AI技术的解释性和可信度仍需提高。AI的决策过程往往是黑箱操作,难以被人类理解和验证。最后,AI技术的部署和维护需要专业的技术团队和持续的投入,这对中小企业来说可能是一个不小的挑战。面对这些挑战,企业需要采取综合的策略来优化AI在SOC中的应用。

首先,建立完善的数据治理体系,确保数据的准确性和完整性。其次,结合人工智能和人工智能的优势,建立人机协同的安全运营模式。最后,持续投入技术研发和人才培养,提高AI技术的应用水平和安全运营的整体能力。AI在SOC中的应用正在重塑网络安全的运营模式。从单纯的威胁检测到智能的队列管理,AI技术为企业提供了更高效、更智能的安全防护方案。随着AI技术的不断发展和完善,未来的SOC将更加智能化、自动化和高效化,为企业构建更安全的数字化环境提供有力保障。

。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
近期,东南亚地区政府机构和能源企业成为新型定制化后门攻击的主要目标。Unit 42的最新研究揭示了这一威胁的技术特征和攻击手法,本文将深入分析其影响及应对策略。
2026年06月30号 06点57分47秒 东南亚政府与能源部门遭遇新型定制化后门攻击:Unit 42揭示威胁细节

近期,东南亚地区政府机构和能源企业成为新型定制化后门攻击的主要目标。Unit 42的最新研究揭示了这一威胁的技术特征和攻击手法,本文将深入分析其影响及应对策略。

本文详细探讨SharkLoader恶意软件如何作为Cobalt Strike Beacon的载体,分析StrikeShark营销活动的攻击手法及其针对政府机构的特征,为网络安全从业者提供技术解析与防护建议。
2026年06月30号 06点58分09秒 深入解析SharkLoader与Cobalt Strike Beacon的联动攻击:StrikeShark营销活动的政府目标分析

本文详细探讨SharkLoader恶意软件如何作为Cobalt Strike Beacon的载体,分析StrikeShark营销活动的攻击手法及其针对政府机构的特征,为网络安全从业者提供技术解析与防护建议。

近期烏克蘭安全局與美國聯邦調查局聯手揭露俄羅斯情報機構利用虛假支援短信作為入侵手段的網路攻擊案例,本文深入分析其攻擊手法、影響範圍及防範措施,為企業與個人提供實用安全建議。
2026年06月30号 06点58分33秒 俄羅斯情報機構利用虛假支援短信入侵:烏克蘭SSU與FBI揭露網路攻擊手法

近期烏克蘭安全局與美國聯邦調查局聯手揭露俄羅斯情報機構利用虛假支援短信作為入侵手段的網路攻擊案例,本文深入分析其攻擊手法、影響範圍及防範措施,為企業與個人提供實用安全建議。

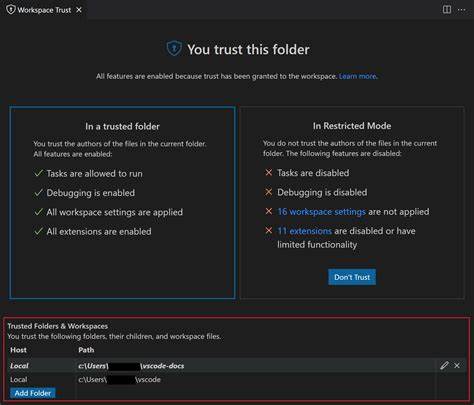
深入分析 VS Code 工作区安全风险,揭示被劫持 npm 包如何通过隐藏文件夹触发攻击,并提供专业防护建议,助力开发者构建更安全的开发环境。
2026年06月30号 06点58分55秒 VS Code 工作区安全漏洞:如何防范被劫持的 npm 包触发的隐蔽攻击

深入分析 VS Code 工作区安全风险,揭示被劫持 npm 包如何通过隐藏文件夹触发攻击,并提供专业防护建议,助力开发者构建更安全的开发环境。

微软近期发现并移除119款含有恶意代码的Edge浏览器扩展程序,这些扩展通过图片和字体文件隐藏木马,影响全球260万用户。本文详细分析此次安全事件的影响、防护措施及用户如何保护个人数据安全。
2026年06月30号 06点59分20秒 微软清理119款隐藏恶意代码的Edge扩展程序:260万用户受影响

微软近期发现并移除119款含有恶意代码的Edge浏览器扩展程序,这些扩展通过图片和字体文件隐藏木马,影响全球260万用户。本文详细分析此次安全事件的影响、防护措施及用户如何保护个人数据安全。

Oracle E-Business Suite 近期遭遇 CVSS 9.8 级严重漏洞 CVE-2026-46817 的活跃利用,本文深入分析漏洞特征、攻击手段及企业应对策略,助力企业构建有效的安全防护体系。
2026年06月30号 06点59分43秒 Oracle E-Business Suite 严重漏洞 CVE-2026-46817 爆发式利用:企业如何应对高危威胁?

Oracle E-Business Suite 近期遭遇 CVSS 9.8 级严重漏洞 CVE-2026-46817 的活跃利用,本文深入分析漏洞特征、攻击手段及企业应对策略,助力企业构建有效的安全防护体系。

深入探讨RPG Maker MV和MZ游戏引擎中存在的OS命令注入漏洞,分析其成因、影响及安全防护措施,帮助开发者和玩家了解潜在风险并采取有效防范策略。
2026年06月30号 07点00分06秒 RPG Maker MV和MZ的OS命令注入漏洞分析及安全防护指南

深入探讨RPG Maker MV和MZ游戏引擎中存在的OS命令注入漏洞,分析其成因、影响及安全防护措施,帮助开发者和玩家了解潜在风险并采取有效防范策略。