RPG Maker MV和MZ的OS命令注入漏洞分析及安全防护指南

去中心化金融 (DeFi) 新闻 监管和法律更新 加密钱包与支付解决方案
钱财 qian.cx
分享: Telegram X
深入探讨RPG Maker MV和MZ游戏引擎中存在的OS命令注入漏洞,分析其成因、影响及安全防护措施,帮助开发者和玩家了解潜在风险并采取有效防范策略。

深入探讨RPG Maker MV和MZ游戏引擎中存在的OS命令注入漏洞,分析其成因、影响及安全防护措施,帮助开发者和玩家了解潜在风险并采取有效防范策略。

RPG Maker作为一款广受欢迎的游戏开发工具,其MV和MZ版本因其强大的功能和易用性,吸引了大量独立游戏开发者。然而,近期安全研究发现,这两个版本存在严重的OS命令注入漏洞,可能导致恶意代码执行,威胁用户数据安全。本文将从漏洞成因、影响范围、具体攻击方式以及安全防护措施等多个角度,全面剖析这一安全问题,并为开发者和玩家提供实用的安全建议。OS命令注入漏洞是一种常见的安全漏洞,攻击者通过在输入参数中注入恶意命令,使得系统执行非预期的操作。在RPG Maker MV和MZ中,这一漏洞主要出现在游戏引擎处理外部数据时,例如加载自定义脚本或插件时,未经过充分的输入验证和过滤,导致攻击者可以通过精心构造的输入,注入并执行系统命令。这种攻击方式不仅可能窃取用户敏感信息,还可能导致系统崩溃或被完全控制。

从技术角度来看,RPG Maker MV和MZ的漏洞主要源于其脚本引擎的设计缺陷。由于游戏开发过程中需要频繁加载外部脚本和插件,引擎在处理这些数据时,未能有效区分合法和恶意输入。攻击者可以利用这一漏洞,通过特定的脚本或插件文件,注入系统命令,例如删除文件、修改注册表或下载恶意软件。这种攻击方式对用户的隐私和系统安全构成了严重威胁。除了技术层面的分析,我们还需要关注这一漏洞的影响范围。由于RPG Maker MV和MZ广泛应用于独立游戏开发,其用户群体包括从业余爱好者到专业开发者。

一旦游戏中植入恶意代码,不仅会影响玩家的游戏体验,还可能导致开发者的声誉受损。此外,由于许多独立游戏开发者缺乏专业的安全知识,他们可能对潜在的安全风险缺乏警觉,进一步加剧了漏洞的危害。为了有效防范OS命令注入漏洞,开发者和玩家需要采取多方面的安全措施。首先,开发者在设计游戏引擎时,必须严格验证和过滤所有外部输入,确保只有经过安全检查的数据才能被执行。其次,定期更新游戏引擎和插件,确保使用最新的安全补丁。此外,玩家在下载和安装游戏时,应选择可信的来源,避免使用来路不明的插件或脚本。

通过这些措施,可以大大降低OS命令注入漏洞的风险。除了技术防护,安全意识的提高也是至关重要的。开发者应定期进行安全培训,了解常见的安全漏洞和防护策略。玩家也应增强安全意识,避免点击可疑链接或下载未经验证的文件。通过共同努力,我们可以构建一个更加安全的游戏开发和使用环境。总结来说,RPG Maker MV和MZ的OS命令注入漏洞是一个需要引起重视的安全问题。

通过深入分析漏洞成因、影响范围以及防护措施,开发者和玩家可以更好地理解潜在风险,并采取有效的防范策略。安全不仅是技术问题,更是每个参与者的责任。只有通过共同努力,才能保障游戏开发和使用的安全性,为用户提供更加可靠的游戏体验。 。
精选推荐 数字资产常用交易与安全工具
下一步
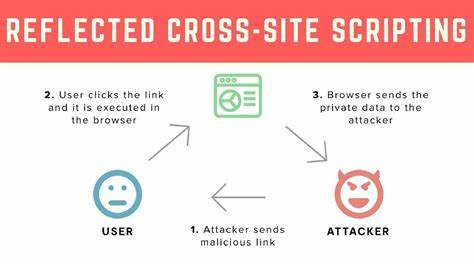
近期發現多款採用Ricoh技術的雷射印表機與多功能印表機存在反射型跨站腳本漏洞,本文深入分析該漏洞的成因、影響範圍及企業用戶應對策略,幫助讀者全面了解網路安全風險並採取有效防護措施。
2026年06月30号 07点10分32秒 多款雷射印表機與多功能印表機存在反射型跨站腳本漏洞:安全風險與防護指南

近期發現多款採用Ricoh技術的雷射印表機與多功能印表機存在反射型跨站腳本漏洞,本文深入分析該漏洞的成因、影響範圍及企業用戶應對策略,幫助讀者全面了解網路安全風險並採取有效防護措施。

近期发现的新型控制器漏洞可能导致高速公路标志和广告牌被远程黑客入侵,本文深入分析该漏洞的成因、影响及应对措施,为相关行业提供安全防护建议。
2026年06月30号 07点17分56秒 新型控制器漏洞揭示高速公路标志和广告牌面临远程黑客攻击风险

近期发现的新型控制器漏洞可能导致高速公路标志和广告牌被远程黑客入侵,本文深入分析该漏洞的成因、影响及应对措施,为相关行业提供安全防护建议。

近期发现Oracle E-Business Suite存在严重漏洞CVE-2026-46817,已被黑客广泛利用。本文详细分析该漏洞的影响、攻击手段及企业应对策略,帮助用户保护业务系统安全。
2026年06月30号 07点22分20秒 Oracle E-Business Suite漏洞CVE-2026-46817被广泛利用:企业如何应对这一严重威胁?

近期发现Oracle E-Business Suite存在严重漏洞CVE-2026-46817,已被黑客广泛利用。本文详细分析该漏洞的影响、攻击手段及企业应对策略,帮助用户保护业务系统安全。

探索CUDA内核执行的全流程,从代码编译到GPU计算,详细描述每个关键步骤,包括编译过程、主机触发机制、数据传输、内核执行细节以及结果返回CPU的完整路径。
2026年06月30号 07点24分21秒 深入解析CUDA内核执行过程:从编译到GPU计算的完整旅程

探索CUDA内核执行的全流程,从代码编译到GPU计算,详细描述每个关键步骤,包括编译过程、主机触发机制、数据传输、内核执行细节以及结果返回CPU的完整路径。

探讨AI模型推理过程中的GPU气泡现象及其对性能的影响,详细分析Moondream Photon通过流水线解码技术实现35%解码吞吐量提升的关键策略和技术细节。
2026年06月30号 07点27分23秒 深度解析AI推理中的GPU气泡问题:Moondream Photon如何实现35%性能提升

探讨AI模型推理过程中的GPU气泡现象及其对性能的影响,详细分析Moondream Photon通过流水线解码技术实现35%解码吞吐量提升的关键策略和技术细节。

探讨苹果MacOS应用图标设计的演变,从Tahoe版本的"液态玻璃"风格到Golden Gate的改进,以及第三方开发者对统一方形图标的不满,分析其对用户体验和创意表达的影响。
2026年06月30号 07点31分22秒 苹果MacOS应用图标的困境:从"液态玻璃"到"方形牢笼"的设计争议

探讨苹果MacOS应用图标设计的演变,从Tahoe版本的"液态玻璃"风格到Golden Gate的改进,以及第三方开发者对统一方形图标的不满,分析其对用户体验和创意表达的影响。

斯坦福医学研究发现,长期保持标准时间可能对大多数美国人更有益,减少中风和肥胖风险。本文深入分析时间政策对健康的影响及相关争议。
2026年06月30号 07点34分39秒 美国研究显示:废除夏令时或更有利于健康

斯坦福医学研究发现,长期保持标准时间可能对大多数美国人更有益,减少中风和肥胖风险。本文深入分析时间政策对健康的影响及相关争议。