本文详细探讨了威胁行为者如何利用OPSEC(运营安全)技术规避网络安全检测,分析其常见手法、攻击流程及防范措施,帮助企业提升网络安全防护能力。
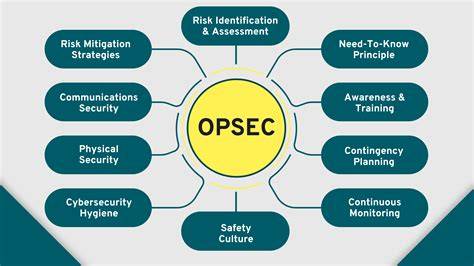
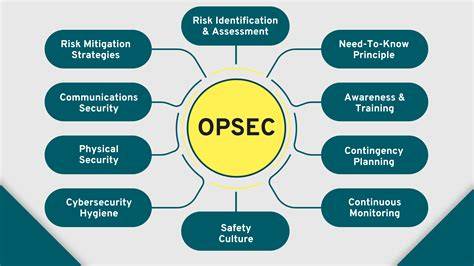
在当今数字化时代,网络安全威胁日益复杂,威胁行为者不断更新其攻击手法,以规避现有的安全防护措施。OPSEC(运营安全)作为一种系统化的安全策略,已成为威胁行为者的重要工具。通过精心设计的OPSEC规避检测,攻击者能够在网络中长期潜伏,甚至在未被发现的情况下实施大规模数据窃取或破坏活动。本文将深入解析威胁行为者如何利用OPSEC技术规避检测,分析其常见手法、攻击流程及防范措施,帮助企业提升网络安全防护能力。威胁行为者的OPSEC策略主要包括多个关键环节。首先,他们会进行详细的情报收集,以了解目标组织的安全防护体系。

通过分析目标的网络架构、安全政策及员工行为模式,攻击者能够制定针对性的攻击计划。这种情报收集过程通常采用隐蔽手段,如利用社交工程技术或公开信息渠道,确保不引起目标组织的警觉。在攻击执行阶段,威胁行为者会采用多种技术手段规避检测。例如,他们可能利用合法软件工具进行恶意活动,如将恶意代码嵌入到正常的系统进程中,或者利用加密通信协议传输数据,使得安全防护系统难以识别异常行为。此外,攻击者还会定期更换攻击工具和通信渠道,以避免被安全团队发现其活动模式。威胁行为者的OPSEC策略还包括精心设计的后续行动。
在成功入侵目标系统后,攻击者会采取措施确保其活动不被发现。例如,他们可能删除日志文件,修改系统配置,或者利用特权账户隐藏其活动痕迹。这种后续行动不仅能够延长攻击者在目标系统中的停留时间,还能够增加安全团队发现和响应攻击的难度。为了有效防范威胁行为者的OPSEC攻击,企业需要采取多层次的安全防护措施。首先,建立全面的安全监控体系,实时监测网络流量和系统行为,及时发现异常活动。其次,定期进行安全审计和渗透测试,评估现有防护措施的有效性,并针对性地加强薄弱环节。

此外,加强员工安全意识培训,提高员工对网络安全威胁的识别和应对能力,减少因人为错误导致的安全漏洞。在面对日益复杂的网络安全威胁,企业需要不断更新和优化其安全防护策略。通过深入了解威胁行为者的OPSEC技术和攻击手法,企业能够更有效地识别和应对潜在威胁,保护其关键资产和数据安全。网络安全是一个持续的过程,企业必须保持警惕,不断提升其安全防护能力,才能在数字化时代中立于不败之地。 。