OPSEC(运作安全)是保护敏感信息的核心策略,本文深入探讨其定义、重要性及在军事、情报和企业安全中的应用,提供实用建议以提升信息安全防护能力
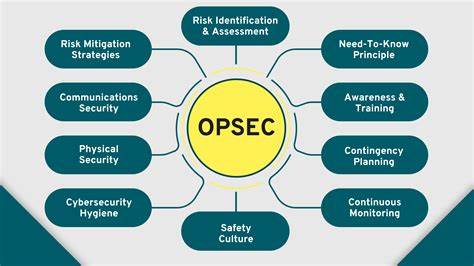
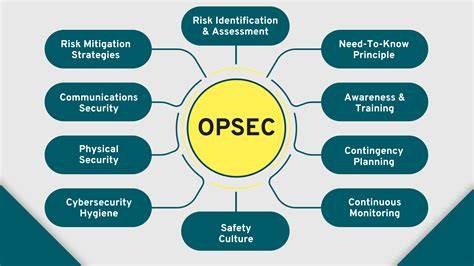
在信息化时代,数据安全已成为各国军事、情报机构和企业的核心关注点。OPSEC(运作安全)作为一种系统化的安全策略,其核心目标是通过识别、评估和减少信息泄露风险,保护关键运作不被敌对方获取。本文将从OPSEC的基本概念出发,探讨其在不同领域的应用,并提供实用的最佳实践建议,帮助读者构建更为严密的安全防护体系。OPSEC的起源与定义OPSEC的概念最早可追溯至越南战争时期,美国军方在分析敌方获取情报的方式后,提出了系统化的运作安全策略。其核心思想是通过分析敌方的情报收集能力,识别出可能被敌方利用的信息漏洞,并采取相应的保护措施。根据美国国防部的定义,OPSEC是"通过识别关键信息并采取措施保护其不被敌方获取,从而保护友军行动的安全"。

这一定义强调了OPSEC的主动性和系统性,即不仅仅是被动防护,而是通过主动分析和评估来预防潜在威胁。OPSEC的五个步骤OPSEC的实施通常遵循五个关键步骤:识别关键信息、确定威胁、评估脆弱性、评估风险、应用对策。首先,需要明确哪些信息对敌方具有价值,例如作战计划、部队部署、通信频率等。其次,分析潜在的威胁来源,包括敌方的情报收集能力、技术手段和策略。第三步是评估这些信息可能被泄露的脆弱点,例如通信渠道的安全性、人员的保密意识等。第四步是评估这些脆弱点可能带来的风险,包括信息泄露的可能性和影响程度。
最后,根据评估结果制定相应的对策,如加密通信、限制信息访问权限、加强人员培训等。军事领域的OPSEC应用在军事领域,OPSEC的应用尤为关键。例如,在作战行动中,部队需严格遵守通信纪律,避免在公开渠道透露作战计划。此外,部队的行动路线、补给点位置等敏感信息也需严格保密。近年来,随着无人机和卫星技术的发展,敌方获取情报的手段更加多样化,因此军方需要不断更新OPSEC策略,以应对新的威胁。例如,美国军方在阿富汗战争中,通过分析塔利班的情报收集方式,制定了更为严格的通信和行动保密措施,有效减少了友军伤亡。

情报机构的OPSEC实践情报机构作为信息安全的核心单位,其OPSEC实践更为严格。例如,中央情报局(CIA)和联邦调查局(FBI)的特工在执行任务时,需严格遵守保密协议,避免在公开场合透露任何敏感信息。此外,情报机构还会定期进行安全评估,识别潜在的信息泄露风险。例如,2013年爱德华·斯诺登事件后,美国情报机构加强了内部安全审查,并采用更为先进的加密技术来保护敏感信息。企业安全中的OPSEC原则随着网络攻击的日益猖獗,企业也开始采用OPSEC原则来保护其商业机密和客户数据。例如,金融机构会通过加密技术保护交易数据,避免黑客窃取客户信息。
此外,企业还会定期进行安全培训,提高员工的保密意识。例如,苹果公司在设计新产品时,会严格限制参与人员的范围,避免信息泄露。通过采用OPSEC原则,企业不仅能保护其商业利益,还能提升客户的信任度。个人信息安全与OPSEC在个人层面,OPSEC的应用同样重要。例如,在社交媒体上,用户需谨慎发布个人信息,避免被不法分子利用。此外,用户还需定期更新密码,避免被黑客攻击。
例如,2020年Zoom视频会议软件的安全漏洞被曝光后,用户需及时更新软件,以保护个人隐私。通过采用OPSEC原则,个人不仅能保护自己的隐私,还能减少网络攻击的风险。OPSEC的未来发展随着技术的不断发展,OPSEC的应用范围也在不断扩大。例如,人工智能和大数据技术的应用,使得情报收集和分析更加高效。因此,OPSEC策略也需不断更新,以应对新的威胁。例如,美国国防部正在研究如何利用人工智能技术来识别和防范网络攻击。
此外,国际合作也成为OPSEC发展的重要方向,各国情报机构和军事机构需加强合作,共同应对全球性的安全威胁。结论OPSEC作为一种系统化的安全策略,其核心目标是通过识别、评估和减少信息泄露风险,保护关键运作不被敌方获取。无论是在军事、情报、企业还是个人层面,OPSEC的应用都能有效提升信息安全防护能力。未来,随着技术的不断发展,OPSEC策略也需不断更新,以应对新的威胁。通过采用OPSEC原则,我们不仅能保护自己的信息安全,还能构建更为安全的数字环境。 。