美国海岸警卫队更新OPSEC政策以应对年度调查:保护国家安全的关键举措
美国海岸警卫队近期更新了其OPSEC(作战安全)政策,以确保在年度调查期间保持信息安全。本文深入分析该政策的核心内容、实施意义及对国家安全的影响,为相关领域从业者提供参考。
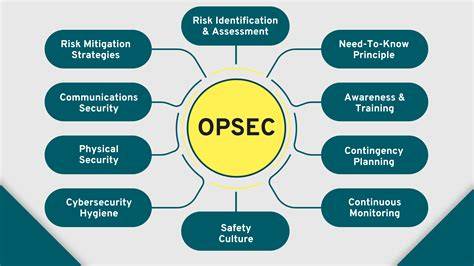
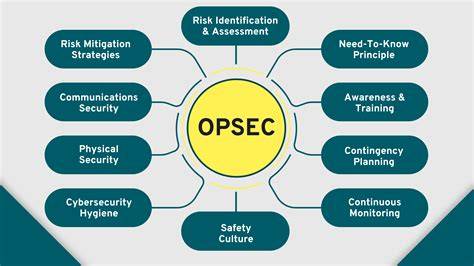
美国海岸警卫队作为美国武装力量的重要组成部分,其作战安全(OPSEC)政策的更新不仅关系到部队自身的信息保护,更直接影响到国家安全的整体防护体系。近期,海岸警卫队在年度调查前夕对OPSEC政策进行了全面更新,这一举措不仅体现了其对信息安全的高度重视,也为其他军事机构和企业提供了宝贵的经验参考。 OPSEC政策的核心目标在于防止敏感信息泄露,确保作战计划、部队调动等关键信息不被敌对势力获取。海岸警卫队此次政策更新主要围绕以下几个方面展开:首先,加强了对数字化通信渠道的监控和管理,特别是针对社交媒体平台的使用规范;其次,完善了内部信息分级和访问权限管理机制,确保只有授权人员才能接触到高度敏感的信息;最后,强化了员工的安全意识培训,通过定期演练和模拟攻击来提升全员的防护能力。 在年度调查期间,信息安全的重要性尤为突出。海岸警卫队此次政策更新的时机选择恰到好处,既能确保调查过程的顺利进行,又能有效防范潜在的信息泄露风险。

通过严格的OPSEC政策,海岸警卫队不仅能够保护自身的作战计划和部队调动信息,还能为国家安全提供更为可靠的防护屏障。 对于其他军事机构和企业而言,海岸警卫队的经验值得借鉴。在信息化时代,数据安全已经成为各组织面临的共同挑战。通过建立完善的OPSEC政策,不仅能够有效防范外部攻击,还能提升内部管理效率,为组织的长期发展奠定坚实基础。 综上所述,美国海岸警卫队的OPSEC政策更新不仅是对自身安全防护体系的完善,更是对国家安全的重要贡献。在未来,随着信息技术的不断发展,OPSEC政策的实施和优化将成为各组织保护信息安全的重要手段。
。