Meta智能眼镜引入限速和软性付费墙:用户权益与商业模式的博弈

NFT 和数字艺术 投资策略与投资组合管理
钱财 qian.cx
Meta近期宣布为智能眼镜引入限速和软性付费墙,引发用户争议。本文深入分析这一决策背后的商业逻辑、技术实现及对用户体验的影响,探讨科技公司在硬件与服务之间的平衡之道。

Meta近期宣布为智能眼镜引入限速和软性付费墙,引发用户争议。本文深入分析这一决策背后的商业逻辑、技术实现及对用户体验的影响,探讨科技公司在硬件与服务之间的平衡之道。

Meta近期宣布为其智能眼镜引入限速和软性付费墙,这一决定立即引发了用户和行业专家的广泛讨论。作为全球领先的科技公司之一,Meta此举被视为其在硬件与服务商业模式上的重要转变。然而,这一决策背后的逻辑和潜在影响值得深入探讨。 首先,Meta的智能眼镜限速和付费墙政策主要针对其"Conversation Focus"功能。该功能通过智能眼镜的开放式耳机、波束成形技术和实时空间处理,动态放大用户交谈对象的声音,在嘈杂环境中提供更清晰的听觉体验。然而,Meta宣布将该功能限制为每月3小时的免费使用时长,超过限制后需订阅Meta One Premium服务,每月费用为19.99美元。

回答问题即可获得报酬

这一政策的争议点在于,Conversation Focus功能实际上是基于设备本地处理的,不依赖Meta的服务器,甚至无需互联网连接即可使用。这意味着Meta的限速措施并非由技术限制所致,而是出于商业考量。Meta在帮助文章中声称,该限速措施不会影响智能眼镜的基本使用,仅针对特定AI功能。然而,这一解释并未完全消除用户的疑虑。 Meta的这一决策背后,可能涉及多方面的考量。首先,Meta正面临着巨大的财务压力,近期已裁员约10%,以弥补其AI投资的成本。

此外,Meta通过降低智能眼镜的售价,以吸引更多用户,但这一策略可能并未完全覆盖其硬件和服务的成本。因此,引入付费墙可能是Meta寻求盈利的一种方式。 然而,这一决策也引发了关于用户权益的讨论。用户支付高昂的价格购买智能眼镜,却被限制使用其功能,这显然与用户的预期不符。此外,Meta的限速措施可能影响用户对其产品的信任度,进而影响其市场竞争力。 Meta的这一决策也反映了科技公司在硬件与服务之间的平衡之道。

BC.Game Shitcode 2026:获取独家优惠和奖励

随着AI技术的发展,智能眼镜等硬件设备的功能越来越依赖于云端服务和AI算法。然而,如何在提供高质量服务的同时,保持用户的满意度,是科技公司面临的重要挑战。 此外,Meta的这一决策也引发了关于数据隐私和安全的讨论。智能眼镜等可穿戴设备通常需要收集大量用户数据,以提供个性化服务。然而,用户对数据隐私的关注度也在不断提高。Meta需要在提供高质量服务的同时,确保用户数据的安全和隐私。

综上所述,Meta的智能眼镜限速和付费墙政策反映了科技公司在商业模式和用户体验之间的博弈。这一决策可能带来短期的财务收益,但长期来看,可能影响用户的信任度和市场竞争力。科技公司需要在提供高质量服务的同时,保持用户的满意度,并确保用户数据的安全和隐私。 随着智能眼镜等可穿戴设备的普及,科技公司需要更加注重用户体验和数据隐私,以赢得用户的信任和支持。Meta的这一决策可能为其他科技公司提供借鉴,但也需要谨慎评估其潜在影响。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
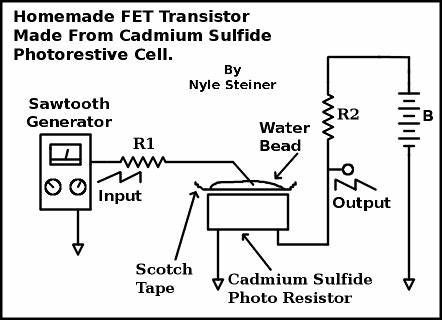
探索如何利用普通硫化镉光敏电阻制作功能性场效应晶体管,详细分析其工作原理、实验过程及实际应用价值,为DIY电子爱好者提供创新思路与实践指南
2026年07月01号 08点31分43秒 用硫化镉光敏电阻制作自制场效应晶体管:2009年创新实验回顾

探索如何利用普通硫化镉光敏电阻制作功能性场效应晶体管,详细分析其工作原理、实验过程及实际应用价值,为DIY电子爱好者提供创新思路与实践指南

随着人工智能技术的快速发展,幻影域名占用(Phantom Squatting)成为网络安全领域的新型威胁。本文深入分析该现象的成因、攻击手法及防范措施,帮助企业和个人保护数字资产。
2026年07月01号 08点35分17秒 AI时代的新型网络威胁:幻影域名占用现象及防范策略

随着人工智能技术的快速发展,幻影域名占用(Phantom Squatting)成为网络安全领域的新型威胁。本文深入分析该现象的成因、攻击手法及防范措施,帮助企业和个人保护数字资产。

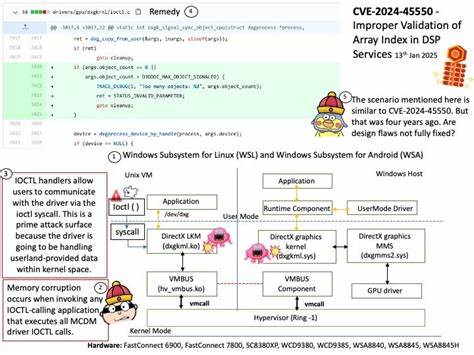
本文详细分析了DVP80ES300T设备中发现的CVE-2026-14193数组索引验证漏洞,探讨其成因、影响范围及安全防护措施,为企业IT管理者和安全专家提供专业参考。
2026年07月01号 08点36分08秒 深度解析CVE-2026-14193漏洞:DVP80ES300T设备的数组索引验证缺陷及安全防护指南

本文详细分析了DVP80ES300T设备中发现的CVE-2026-14193数组索引验证漏洞,探讨其成因、影响范围及安全防护措施,为企业IT管理者和安全专家提供专业参考。

深入解析WS Form LITE插件的CVE-2026-11562漏洞,探讨其安全影响及WordPress网站的防护策略,帮助用户保护网站免受潜在攻击
2026年07月01号 08点36分55秒 WordPress插件WS Form LITE漏洞分析:CVE-2026-11562的安全风险与防护指南

深入解析WS Form LITE插件的CVE-2026-11562漏洞,探讨其安全影响及WordPress网站的防护策略,帮助用户保护网站免受潜在攻击

本文深入分析WordPress插件BookingPress Appointment Booking Pro中发现的SQL注入漏洞(CVE-2026-11823),探讨其影响范围、攻击手段及修复建议,帮助网站管理员有效防范安全风险。
2026年07月01号 08点37分13秒 WordPress插件BookingPress存在严重SQL注入漏洞(CVE-2026-11823)详解与应对措施

本文深入分析WordPress插件BookingPress Appointment Booking Pro中发现的SQL注入漏洞(CVE-2026-11823),探讨其影响范围、攻击手段及修复建议,帮助网站管理员有效防范安全风险。

深入分析Product Configurator for WooCommerce插件的严重安全漏洞,探讨其影响范围及修复方案,助力网站管理者提升安全防护能力
2026年07月01号 08点37分38秒 WordPress插件漏洞警告:CVE-2026-11568详解与应对策略

深入分析Product Configurator for WooCommerce插件的严重安全漏洞,探讨其影响范围及修复方案,助力网站管理者提升安全防护能力

深入解析Fluent Forms插件CVE-2026-11880漏洞的成因、影响及修复方案,帮助WordPress站长提升网站安全性。
2026年07月01号 08点38分01秒 WordPress插件漏洞分析:Fluent Forms 6.2.1之前版本的安全风险与防护指南

深入解析Fluent Forms插件CVE-2026-11880漏洞的成因、影响及修复方案,帮助WordPress站长提升网站安全性。