用硫化镉光敏电阻制作自制场效应晶体管:2009年创新实验回顾
稳定币与中央银行数字货币 加密初创公司与风险投资
钱财 qian.cx
探索如何利用普通硫化镉光敏电阻制作功能性场效应晶体管,详细分析其工作原理、实验过程及实际应用价值,为DIY电子爱好者提供创新思路与实践指南

探索如何利用普通硫化镉光敏电阻制作功能性场效应晶体管,详细分析其工作原理、实验过程及实际应用价值,为DIY电子爱好者提供创新思路与实践指南

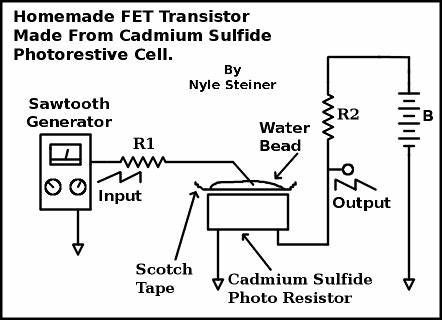
在电子爱好者的世界里,自制元件始终是充满挑战与乐趣的领域。2009年,业余无线电爱好者Nyle Steiner(呼号K7NS)通过一系列创新实验,成功将普通的硫化镉光敏电阻(Cadmium Sulfide Photocell)转化为功能性的场效应晶体管(FET)。这一实验不仅验证了简单半导体材料的潜在应用价值,也为DIY电子爱好者提供了宝贵的实践经验。本文将详细回顾这一实验的原理、过程及其在电子学中的意义。 硫化镉光敏电阻是一种常见的光敏元件,其电阻值会随着光照强度的变化而显著改变。Steiner的实验基于一个关键观察:如果在光敏电阻表面附近设置一个绝缘的栅极,是否能够通过电压变化控制其导电性能?这一思路直接借鉴了场效应晶体管的工作原理,即通过栅极电压调节通道中的载流子浓度,从而实现电流控制。

回答问题即可获得报酬

实验的核心在于构建一个简易的栅极结构。Steiner采用透明胶带作为绝缘层,并在其表面滴一滴水作为导电介质,再通过一根导线连接至水滴形成栅极电极。这种设计虽然简陋,但足以验证栅极电压对光敏电阻导电性能的影响。在实验中,当栅极电压为正时,光敏电阻的电流会增加;当栅极电压为负时,电流则会减小。这一现象与场效应晶体管的增强-耗尽特性完全吻合,充分证明了自制元件的可行性。 为了进一步验证这一设计的实际应用价值,Steiner将自制晶体管用于功率放大器电路。

通过接收人体周围的60Hz电磁噪声信号,实验证明该晶体管能够有效放大信号,尽管电压增益较低,但功率增益显著。这一实验不仅展示了自制元件的潜力,也为未来利用其他半导体材料制作晶体管提供了重要参考。 需要注意的是,该实验必须在黑暗环境中进行,因为光照会导致光敏电阻饱和,影响实验效果。此外,栅极电压的变化范围较大,通常需要数百伏的电压才能产生明显的电流变化。尽管存在这些限制,但这一实验仍然为DIY电子爱好者提供了宝贵的启示:简单的材料和创新的思路,往往能够实现意想不到的电子功能。 回顾这一实验,我们不仅看到硫化镉光敏电阻的独特应用,更感受到电子学的无限可能性。

BC.Game Shitcode 2026:获取独家优惠和奖励

随着材料科学和电子技术的发展,未来或许会有更多类似的创新实验涌现,为电子爱好者和专业工程师带来新的灵感与机遇。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
随着人工智能技术的快速发展,幻影域名占用(Phantom Squatting)成为网络安全领域的新型威胁。本文深入分析该现象的成因、攻击手法及防范措施,帮助企业和个人保护数字资产。
2026年07月01号 08点35分17秒 AI时代的新型网络威胁:幻影域名占用现象及防范策略

随着人工智能技术的快速发展,幻影域名占用(Phantom Squatting)成为网络安全领域的新型威胁。本文深入分析该现象的成因、攻击手法及防范措施,帮助企业和个人保护数字资产。

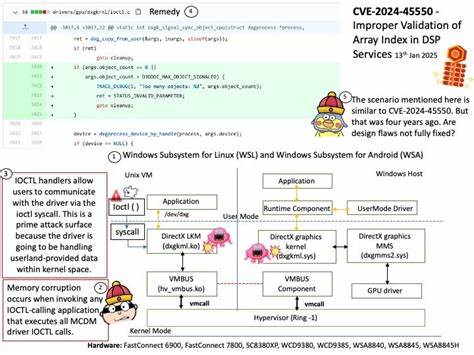
本文详细分析了DVP80ES300T设备中发现的CVE-2026-14193数组索引验证漏洞,探讨其成因、影响范围及安全防护措施,为企业IT管理者和安全专家提供专业参考。
2026年07月01号 08点36分08秒 深度解析CVE-2026-14193漏洞:DVP80ES300T设备的数组索引验证缺陷及安全防护指南

本文详细分析了DVP80ES300T设备中发现的CVE-2026-14193数组索引验证漏洞,探讨其成因、影响范围及安全防护措施,为企业IT管理者和安全专家提供专业参考。

深入解析WS Form LITE插件的CVE-2026-11562漏洞,探讨其安全影响及WordPress网站的防护策略,帮助用户保护网站免受潜在攻击
2026年07月01号 08点36分55秒 WordPress插件WS Form LITE漏洞分析:CVE-2026-11562的安全风险与防护指南

深入解析WS Form LITE插件的CVE-2026-11562漏洞,探讨其安全影响及WordPress网站的防护策略,帮助用户保护网站免受潜在攻击

本文深入分析WordPress插件BookingPress Appointment Booking Pro中发现的SQL注入漏洞(CVE-2026-11823),探讨其影响范围、攻击手段及修复建议,帮助网站管理员有效防范安全风险。
2026年07月01号 08点37分13秒 WordPress插件BookingPress存在严重SQL注入漏洞(CVE-2026-11823)详解与应对措施

本文深入分析WordPress插件BookingPress Appointment Booking Pro中发现的SQL注入漏洞(CVE-2026-11823),探讨其影响范围、攻击手段及修复建议,帮助网站管理员有效防范安全风险。

深入分析Product Configurator for WooCommerce插件的严重安全漏洞,探讨其影响范围及修复方案,助力网站管理者提升安全防护能力
2026年07月01号 08点37分38秒 WordPress插件漏洞警告:CVE-2026-11568详解与应对策略

深入分析Product Configurator for WooCommerce插件的严重安全漏洞,探讨其影响范围及修复方案,助力网站管理者提升安全防护能力

深入解析Fluent Forms插件CVE-2026-11880漏洞的成因、影响及修复方案,帮助WordPress站长提升网站安全性。
2026年07月01号 08点38分01秒 WordPress插件漏洞分析:Fluent Forms 6.2.1之前版本的安全风险与防护指南

深入解析Fluent Forms插件CVE-2026-11880漏洞的成因、影响及修复方案,帮助WordPress站长提升网站安全性。

深入探讨WordPress插件WebAuthn Provider for Two Factor在2.5.6版本之前存在的安全漏洞CVE-2026-11883,分析其潜在风险,并提供有效的防护建议,帮助用户保障网站安全。
2026年07月01号 08点38分27秒 WordPress插件WebAuthn Provider for Two Factor漏洞分析:CVE-2026-11883的安全风险与应对策略

深入探讨WordPress插件WebAuthn Provider for Two Factor在2.5.6版本之前存在的安全漏洞CVE-2026-11883,分析其潜在风险,并提供有效的防护建议,帮助用户保障网站安全。