AI时代的新型网络威胁:幻影域名占用现象及防范策略

监管和法律更新 比特币
钱财 qian.cx
随着人工智能技术的快速发展,幻影域名占用(Phantom Squatting)成为网络安全领域的新型威胁。本文深入分析该现象的成因、攻击手法及防范措施,帮助企业和个人保护数字资产。

随着人工智能技术的快速发展,幻影域名占用(Phantom Squatting)成为网络安全领域的新型威胁。本文深入分析该现象的成因、攻击手法及防范措施,帮助企业和个人保护数字资产。

在人工智能技术飞速发展的今天,网络安全领域迎来了一种全新的威胁形式 - - 幻影域名占用(Phantom Squatting)。这种攻击手法利用AI模型生成潜在域名,攻击者抢先注册这些域名,从而实现恶意目的。幻影域名占用不仅对企业品牌构成威胁,也可能导致用户信息泄露和财产损失。本文将从幻影域名占用的定义、攻击机制、实际案例、影响范围以及防范策略等多个维度进行深入探讨,为读者提供全面的认知和应对方案。幻影域名占用的核心在于AI模型的预测能力。AI技术能够通过分析大量数据,预测出可能被企业或个人未来使用的域名。

回答问题即可获得报酬

攻击者利用这一特性,提前注册这些域名,然后通过各种方式进行恶意利用。例如,攻击者可能将这些域名用于钓鱼网站,诱导用户输入敏感信息;或者通过域名投放广告,获取非法收益。更严重的情况下,攻击者可能将域名用于传播恶意软件或实施网络攻击。幻影域名占用的攻击手法主要包括以下几种。首先,攻击者利用AI模型生成潜在域名,这些域名通常与知名品牌或热门关键词相关。其次,攻击者通过自动化工具快速注册这些域名,确保抢先一步。

最后,攻击者通过伪装成合法网站或利用域名相似性,诱导用户访问恶意网站。这种攻击手法的隐蔽性极强,普通用户很难识别真伪。幻影域名占用的影响范围非常广泛。对于企业而言,品牌声誉和用户信任可能受到严重损害。用户可能误以为恶意网站是合法网站,从而泄露个人信息或遭受财产损失。此外,企业可能面临法律纠纷和经济损失。

BC.Game Shitcode 2026:获取独家优惠和奖励

对于个人用户来说,幻影域名占用可能导致身份盗用、财产损失和隐私泄露。因此,幻影域名占用不仅是网络安全问题,也是社会信任问题。为了有效防范幻影域名占用,企业和个人需要采取多方面的措施。首先,企业应定期监测域名注册情况,及时发现和处理可疑域名。其次,企业可以利用AI技术进行域名预测,提前注册潜在域名。此外,企业应加强用户教育,提高用户对域名安全的认知。

个人用户也应提高警惕,避免访问可疑网站,并定期检查个人信息安全。在未来,随着AI技术的不断发展,幻影域名占用可能会变得更加复杂和隐蔽。因此,网络安全领域需要不断创新,开发更先进的防护技术。企业和个人也需要保持警惕,及时更新安全策略,以应对不断变化的网络威胁。通过共同努力,我们可以有效防范幻影域名占用,保护数字资产和用户安全。幻影域名占用是AI时代的新型网络威胁,其攻击手法隐蔽且影响深远。

企业和个人需要提高警惕,采取有效措施防范此类攻击。通过技术创新和安全意识提升,我们可以共同应对这一挑战,保障网络安全和数字资产的安全。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
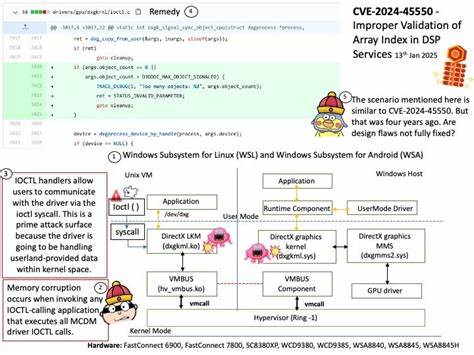
本文详细分析了DVP80ES300T设备中发现的CVE-2026-14193数组索引验证漏洞,探讨其成因、影响范围及安全防护措施,为企业IT管理者和安全专家提供专业参考。
2026年07月01号 08点36分08秒 深度解析CVE-2026-14193漏洞:DVP80ES300T设备的数组索引验证缺陷及安全防护指南

本文详细分析了DVP80ES300T设备中发现的CVE-2026-14193数组索引验证漏洞,探讨其成因、影响范围及安全防护措施,为企业IT管理者和安全专家提供专业参考。

深入解析WS Form LITE插件的CVE-2026-11562漏洞,探讨其安全影响及WordPress网站的防护策略,帮助用户保护网站免受潜在攻击
2026年07月01号 08点36分55秒 WordPress插件WS Form LITE漏洞分析:CVE-2026-11562的安全风险与防护指南

深入解析WS Form LITE插件的CVE-2026-11562漏洞,探讨其安全影响及WordPress网站的防护策略,帮助用户保护网站免受潜在攻击

本文深入分析WordPress插件BookingPress Appointment Booking Pro中发现的SQL注入漏洞(CVE-2026-11823),探讨其影响范围、攻击手段及修复建议,帮助网站管理员有效防范安全风险。
2026年07月01号 08点37分13秒 WordPress插件BookingPress存在严重SQL注入漏洞(CVE-2026-11823)详解与应对措施

本文深入分析WordPress插件BookingPress Appointment Booking Pro中发现的SQL注入漏洞(CVE-2026-11823),探讨其影响范围、攻击手段及修复建议,帮助网站管理员有效防范安全风险。

深入分析Product Configurator for WooCommerce插件的严重安全漏洞,探讨其影响范围及修复方案,助力网站管理者提升安全防护能力
2026年07月01号 08点37分38秒 WordPress插件漏洞警告:CVE-2026-11568详解与应对策略

深入分析Product Configurator for WooCommerce插件的严重安全漏洞,探讨其影响范围及修复方案,助力网站管理者提升安全防护能力

深入解析Fluent Forms插件CVE-2026-11880漏洞的成因、影响及修复方案,帮助WordPress站长提升网站安全性。
2026年07月01号 08点38分01秒 WordPress插件漏洞分析:Fluent Forms 6.2.1之前版本的安全风险与防护指南

深入解析Fluent Forms插件CVE-2026-11880漏洞的成因、影响及修复方案,帮助WordPress站长提升网站安全性。

深入探讨WordPress插件WebAuthn Provider for Two Factor在2.5.6版本之前存在的安全漏洞CVE-2026-11883,分析其潜在风险,并提供有效的防护建议,帮助用户保障网站安全。
2026年07月01号 08点38分27秒 WordPress插件WebAuthn Provider for Two Factor漏洞分析:CVE-2026-11883的安全风险与应对策略

深入探讨WordPress插件WebAuthn Provider for Two Factor在2.5.6版本之前存在的安全漏洞CVE-2026-11883,分析其潜在风险,并提供有效的防护建议,帮助用户保障网站安全。

深入分析WordPress插件Advanced Form Integration的CVE-2026-11794漏洞,探讨其潜在风险、影响范围及网站管理者应采取的安全防护措施,助力用户构建更安全的在线表单系统。
2026年07月01号 08点38分49秒 WordPress插件漏洞预警:CVE-2026-11794对Advanced Form Integration的影响及应对策略

深入分析WordPress插件Advanced Form Integration的CVE-2026-11794漏洞,探讨其潜在风险、影响范围及网站管理者应采取的安全防护措施,助力用户构建更安全的在线表单系统。