近期,Oracle E-Business Suite 系统遭遇严重漏洞攻击,全球已有950 套系统受到影响。本文深入分析漏洞成因、攻击手法及企业应对策略,帮助用户了解风险并采取有效防护措施。
Oracle E-Business Suite(EBS)作为全球企业广泛使用的业务管理软件,其安全性直接影响到企业的数据安全和业务连续性。近期,安全研究人员发现该系统存在严重漏洞,并已遭到黑客的活跃攻击。据统计,全球已有950 套EBS系统暴露在风险中,涉及金融、制造、医疗等多个行业。本文将从漏洞成因、攻击手法、影响范围及防护措施等多个角度,为企业用户提供全面的安全指南。漏洞成因与攻击手法Oracle E-Business Suite 漏洞的核心问题在于其核心组件存在未经修补的安全缺陷。攻击者利用这些漏洞,可以绕过系统的身份验证机制,直接获取敏感数据或执行恶意操作。
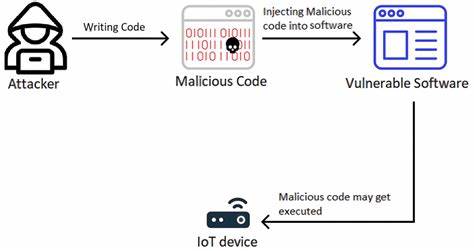
具体来说,攻击者通常采用以下手法:首先,攻击者会扫描互联网上运行的EBS系统,寻找未进行安全更新的目标。由于许多企业因系统复杂性或兼容性问题,长期未进行漏洞修补,为攻击者提供了可乘之机。一旦发现目标,攻击者会利用已知的漏洞利用工具,如SQL注入或远程代码执行,突破系统防线。其次,攻击者会通过恶意脚本或木马程序,在目标系统中植入后门,以便长期控制。这种攻击手法不仅能窃取数据,还可能导致系统瘫痪,给企业造成巨大损失。影响范围与行业分布根据安全研究机构的数据,此次漏洞攻击已波及全球多个国家和地区,涉及金融、制造、医疗、零售等多个行业。
其中,金融行业因其数据敏感性,成为攻击者的主要目标。制造业和医疗行业也因系统复杂性,成为攻击的重灾区。具体来说,金融行业的EBS系统主要用于交易处理和客户数据管理,一旦被攻击,可能导致客户信息泄露或资金流动异常。制造业的EBS系统则涉及供应链管理和生产调度,攻击可能导致生产中断或设备损坏。医疗行业的EBS系统用于患者数据管理和医疗服务调度,攻击可能影响患者隐私和医疗服务质量。企业应对策略面对Oracle E-Business Suite漏洞攻击,企业应采取以下应对策略:首先,企业应立即检查自身系统是否受到影响。
可以通过Oracle官方提供的安全工具或第三方安全服务商的扫描服务,快速识别系统中的漏洞。一旦发现漏洞,应立即应用Oracle发布的安全补丁,修补漏洞。其次,企业应加强系统监控和日志审计。通过部署入侵检测系统(IDS)和安全信息与事件管理(SIEM)系统,实时监控系统异常行为,及时发现和阻止攻击。同时,定期审计系统日志,分析攻击模式,优化安全策略。此外,企业应加强员工安全意识培训。
通过定期组织安全培训,提高员工对安全威胁的认知,避免因人为错误导致系统被攻击。同时,建立应急响应机制,确保在发生安全事件时能够快速响应和恢复。未来展望随着企业数字化转型的加速,Oracle E-Business Suite等核心业务系统的安全性将面临更大挑战。企业应从技术、管理和人员三个方面,全面提升系统安全水平。技术上,应定期更新系统补丁,部署先进的安全防护措施。管理上,应建立完善的安全管理制度,明确安全责任和流程。
人员上,应加强安全培训,提高员工安全意识。总结Oracle E-Business Suite漏洞攻击事件提醒企业,核心业务系统的安全防护不可忽视。企业应高度重视系统安全,采取积极措施防范攻击,确保业务连续性和数据安全。通过加强系统更新、监控和培训,企业可以有效降低安全风险,保障业务稳定运行。 。