Adobe产品多重漏洞分析:如何防范任意代码执行风险?

NFT 和数字艺术 加密市场分析
钱财 qian.cx
深入探讨Adobe产品中发现的多重安全漏洞,分析其潜在威胁及防护措施,帮助用户保护数字资产安全。

深入探讨Adobe产品中发现的多重安全漏洞,分析其潜在威胁及防护措施,帮助用户保护数字资产安全。

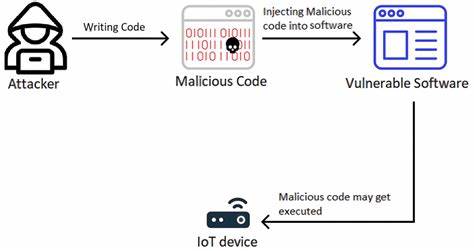
近期,Adobe产品中被发现多个严重安全漏洞,这些漏洞可能被恶意利用导致任意代码执行,严重威胁用户数据安全。作为全球领先的创意软件提供商,Adobe的产品广泛应用于设计、办公和多媒体领域,其安全性直接关系到数百万用户的数字资产安全。本文将从漏洞类型、影响范围、攻击方式、防护措施等多个维度,全面解析这些安全漏洞,并为用户提供实用的安全建议。Adobe产品中的这些漏洞主要涉及内存管理错误、缓冲区溢出、权限提升等多种类型。其中,内存管理错误是最常见的漏洞类型之一,攻击者可以通过精心构造的恶意文件触发内存访问错误,从而执行任意代码。缓冲区溢出漏洞则可能导致程序崩溃或代码执行,攻击者可以利用这些漏洞在目标系统上安装恶意软件或窃取敏感信息。

回答问题即可获得报酬

权限提升漏洞则允许攻击者获得系统管理员权限,进一步扩大攻击范围。这些漏洞的影响范围非常广泛,涉及Adobe Acrobat、Adobe Reader、Adobe Photoshop等多个主流产品。由于这些软件广泛应用于企业和个人用户,一旦被利用,可能导致大规模数据泄露或系统瘫痪。例如,Adobe Acrobat中的漏洞可能被利用来攻击企业内部网络,而Adobe Reader中的漏洞则可能通过恶意PDF文件传播,影响大量用户。攻击者通常通过精心构造的恶意文件或网站来利用这些漏洞。例如,他们可能创建包含恶意代码的PDF文件,当用户打开这些文件时,恶意代码会自动执行,导致系统感染。

此外,攻击者还可能利用网络钓鱼攻击,诱导用户访问恶意网站,从而触发漏洞并执行任意代码。这些攻击方式不仅隐蔽,而且难以防范,用户需要保持高度警惕。为了有效防范这些安全漏洞,用户应采取以下措施。首先,及时更新Adobe产品,确保使用最新版本以修复已知漏洞。其次,启用沙箱模式,限制恶意代码的执行范围。此外,用户还应避免打开来历不明的文件或访问可疑网站,减少被攻击的风险。

BC.Game Shitcode 2026:获取独家优惠和奖励

企业用户则应部署安全防护系统,如入侵检测系统和防火墙,以监控和阻止潜在攻击。Adobe作为全球领先的软件提供商,一直致力于提升产品安全性。公司定期发布安全更新,并与安全研究人员合作,发现和修复漏洞。然而,用户仍需保持警惕,采取积极的安全措施,以应对不断演变的网络威胁。通过共同努力,我们可以构建更加安全的数字环境,保护用户的数字资产安全。在数字化时代,安全问题日益凸显,用户必须时刻保持警惕。

Adobe产品中的多重漏洞提醒我们,安全不仅仅是技术问题,更是用户责任。通过了解漏洞类型、影响范围和防护措施,用户可以更好地保护自己的数字资产,应对潜在的网络威胁。让我们共同努力,构建更加安全的数字世界。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
深入分析ChocoPoc恶意软件通过GitHub平台传播的新型攻击手法,探讨其技术特征、传播路径及防护策略,帮助开发者和企业提升网络安全防护能力。
2026年07月02号 11点37分57秒 GitHub平台上的ChocoPoc恶意软件:如何通过木马化的漏洞传播?

深入分析ChocoPoc恶意软件通过GitHub平台传播的新型攻击手法,探讨其技术特征、传播路径及防护策略,帮助开发者和企业提升网络安全防护能力。

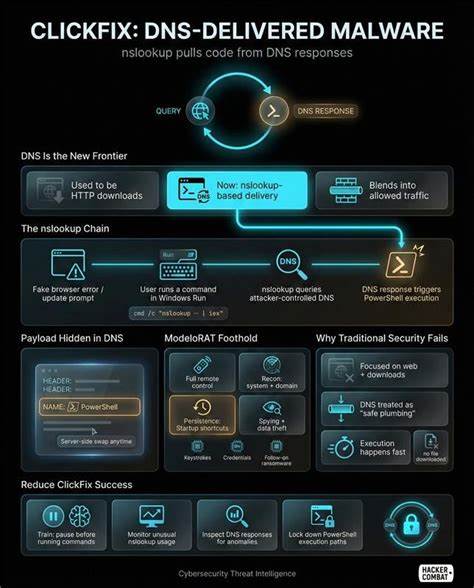
深入解析ClickFix恶意软件传播技术的演变,探讨其在网络安全领域的影响及防护策略,为企业和个人提供实用安全建议
2026年07月02号 11点38分21秒 2023年恶意软件传播领域的主导者:ClickFix的崛起与威胁分析

深入解析ClickFix恶意软件传播技术的演变,探讨其在网络安全领域的影响及防护策略,为企业和个人提供实用安全建议

探讨软件重构的真实价值,分析工程师驱动的重构与企业需求之间的矛盾,并提供如何做出明智重构决策的实用建议。
2026年07月02号 11点39分02秒 软件重构:工程师的偏好还是企业的需求?

探讨软件重构的真实价值,分析工程师驱动的重构与企业需求之间的矛盾,并提供如何做出明智重构决策的实用建议。

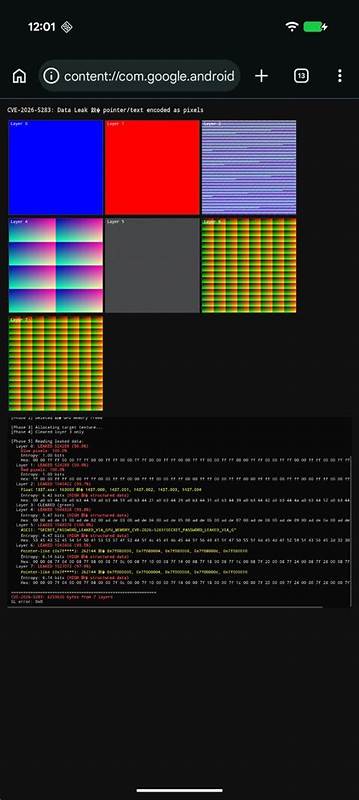
本文详细分析了Google Chrome Mac版本中ANGLE组件存在的CVE-2026-13833未初始化使用漏洞,探讨其影响范围、攻击方式及修复方案,并提供用户安全防护建议。
2026年07月02号 11点39分54秒 深度解析CVE-2026-13833:Google Chrome Mac版本的ANGLE漏洞及安全防护指南

本文详细分析了Google Chrome Mac版本中ANGLE组件存在的CVE-2026-13833未初始化使用漏洞,探讨其影响范围、攻击方式及修复方案,并提供用户安全防护建议。

本文详细分析了Google Chrome iOS版本中CVE-2026-13946脚本注入漏洞的成因、影响范围及安全防护措施,帮助用户了解潜在风险并采取有效防范策略。
2026年07月02号 11点40分16秒 深度解析CVE-2026-13946:Google Chrome iOS版本脚本注入漏洞的安全风险与防护指南

本文详细分析了Google Chrome iOS版本中CVE-2026-13946脚本注入漏洞的成因、影响范围及安全防护措施,帮助用户了解潜在风险并采取有效防范策略。

本文详细分析Google Chrome Chromecast模块中发现的CVE-2026-13801整数溢出漏洞,探讨其成因、影响范围及修复方案,并提供企业和个人用户的安全防护建议。
2026年07月02号 11点40分42秒 深度解析CVE-2026-13801:Google Chrome Chromecast整数溢出漏洞及安全防护指南

本文详细分析Google Chrome Chromecast模块中发现的CVE-2026-13801整数溢出漏洞,探讨其成因、影响范围及修复方案,并提供企业和个人用户的安全防护建议。

本文详细分析Google Chrome中发现的CVE-2026-13806无效输入验证漏洞,探讨其安全影响、攻击路径及用户防护措施,帮助读者全面了解该漏洞的技术细节与应对策略。
2026年07月02号 11点41分03秒 深度解析CVE-2026-13806:Google Chrome无效输入验证漏洞的安全威胁与防护策略

本文详细分析Google Chrome中发现的CVE-2026-13806无效输入验证漏洞,探讨其安全影响、攻击路径及用户防护措施,帮助读者全面了解该漏洞的技术细节与应对策略。