深入分析ChocoPoc恶意软件通过GitHub平台传播的新型攻击手法,探讨其技术特征、传播路径及防护策略,帮助开发者和企业提升网络安全防护能力。
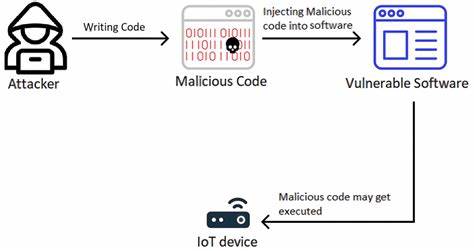
近期,网络安全研究人员发现了一种名为ChocoPoc的恶意软件,其通过GitHub平台上的木马化漏洞进行传播。这种攻击手法利用了开发者对开源项目的信任,将恶意代码隐藏在看似正常的代码库中,最终导致受害者系统感染。本文将从技术角度深入分析ChocoPoc恶意软件的传播机制、攻击流程以及如何有效防范此类威胁。ChocoPoc恶意软件的传播路径主要依赖于GitHub平台上的开源项目。攻击者通常会选择一些热门或活跃的开源项目,在其中植入恶意代码。由于开源项目的代码通常会被广泛下载和使用,因此这种传播方式能够快速扩散。

此外,攻击者还可能通过伪造的贡献者身份,将恶意代码提交到项目中,进一步增加了传播的隐蔽性。从技术角度来看,ChocoPoc恶意软件的核心功能包括数据窃取、后门植入以及远程控制。一旦恶意代码被执行,它会在受害者系统上建立持久化机制,确保即使系统重启也能继续运行。此外,该恶意软件还会尝试联系攻击者的C2(命令与控制)服务器,接收进一步的指令,例如下载其他恶意软件或执行特定的攻击操作。为了防范此类威胁,开发者和企业需要采取多层次的安全防护措施。首先,在下载和使用开源项目时,应当仔细审查代码的来源和完整性。
可以通过检查项目的提交历史、贡献者身份以及代码的可信度来判断其安全性。其次,建议使用代码签名和哈希值验证技术,确保下载的代码未被篡改。此外,还应当定期更新系统和安全软件,以应对最新的安全威胁。GitHub作为全球最大的开源代码托管平台,其安全性直接影响到全球数百万开发者和企业。面对ChocoPoc等新型恶意软件的威胁,GitHub也在不断优化其安全机制。例如,GitHub已经推出了代码扫描工具,可以自动检测代码中的恶意内容。

此外,GitHub还建立了安全响应团队,负责处理安全事件并协助受害者恢复系统。尽管GitHub和开发者社区已经采取了多种安全措施,但恶意软件的攻击手法仍在不断演变。因此,开发者和企业需要保持高度警惕,定期更新安全知识,并采用最佳实践来保护自己的系统和数据。通过共同努力,我们可以有效抵御ChocoPoc等恶意软件的威胁,确保开源生态的安全与稳定。在未来,随着网络攻击技术的不断发展,恶意软件的传播手法也会变得更加隐蔽和复杂。因此,开发者和企业需要持续关注网络安全动态,并采用先进的安全技术和策略来应对新型威胁。
通过加强安全意识和技术防护,我们可以共同构建一个更加安全的数字世界。 。