HoneyWire:开源无限欺骗平台,如何将Linux机器转化为高效安全陷阱?
加密货币的机构采用
钱财 qian.cx
深入解析HoneyWire开源欺骗平台的核心功能与应用场景,探讨其在网络安全防护中的创新价值与实战部署方法。

深入解析HoneyWire开源欺骗平台的核心功能与应用场景,探讨其在网络安全防护中的创新价值与实战部署方法。

在当今网络安全领域,欺骗技术作为主动防御的重要手段,正逐渐成为企业和个人用户的首选防护策略。HoneyWire作为一款开源的无限欺骗平台,凭借其灵活性和高效性,为Linux用户提供了全新的安全防护方案。本文将从HoneyWire的核心功能、技术原理、应用场景以及实战部署方法等多个维度,为读者全面解析这一创新安全工具的价值与潜力。HoneyWire的核心功能与技术原理HoneyWire的核心功能在于将普通的Linux机器转化为高效的安全陷阱,通过模拟真实服务和系统漏洞,诱导攻击者进入预设的虚拟环境,从而实现攻击行为的监控和记录。这种欺骗技术的核心在于其动态性和可扩展性,用户可以根据实际需求,灵活配置不同的欺骗服务和策略,以适应多样化的网络攻击场景。从技术原理上看,HoneyWire采用模块化设计,主要包括服务模拟模块、攻击监控模块和数据分析模块。

回答问题即可获得报酬

服务模拟模块负责模拟真实服务,如Web服务器、数据库服务器等,通过精确模拟真实服务的行为和响应,提高欺骗的真实性。攻击监控模块则负责实时监控攻击行为,记录攻击者的IP地址、攻击时间、攻击方法等关键信息。数据分析模块则通过分析攻击数据,为用户提供攻击趋势和攻击模式的分析报告,帮助用户更好地理解攻击者的行为特征。HoneyWire的应用场景与价值HoneyWire的应用场景非常广泛,适用于企业网络、数据中心、云计算环境等多种场景。在企业网络中,HoneyWire可以作为内网安全防护的重要补充,通过部署在关键节点,诱导攻击者进入虚拟环境,从而保护真实系统免受攻击。在数据中心中,HoneyWire可以用于监控和记录外部攻击行为,帮助管理员了解外部攻击的动态和趋势。

在云计算环境中,HoneyWire可以作为云安全防护的重要组成部分,通过模拟云服务和虚拟机,诱导攻击者进入虚拟环境,从而保护真实云资源的安全。HoneyWire的价值在于其高效性和灵活性。通过开源的特性,用户可以根据实际需求,灵活配置不同的欺骗服务和策略,以适应多样化的网络攻击场景。此外,HoneyWire的模块化设计,使得用户可以轻松地扩展和定制功能,以满足特定的安全需求。这种灵活性和可扩展性,使得HoneyWire成为网络安全防护的重要工具。HoneyWire的实战部署方法HoneyWire的实战部署方法主要包括以下几个步骤。

BC.Game Shitcode 2026:获取独家优惠和奖励

首先,用户需要在Linux系统上安装HoneyWire,并根据实际需求配置不同的欺骗服务和策略。在安装过程中,用户可以选择不同的模块和组件,以满足特定的安全需求。其次,用户需要部署HoneyWire到网络中的关键节点,如边缘路由器、防火墙、服务器等,以确保HoneyWire能够有效地监控和记录攻击行为。最后,用户需要定期分析攻击数据,了解攻击趋势和攻击模式,以便及时调整安全策略,提高安全防护的效果。在实战部署过程中,用户需要注意以下几点。首先,用户需要确保HoneyWire的配置和策略与实际网络环境相匹配,以确保欺骗服务的真实性和有效性。

其次,用户需要定期更新HoneyWire的模块和组件,以确保其能够应对最新的网络攻击手段。最后,用户需要建立完善的攻击数据分析机制,以便及时发现和响应攻击行为,提高安全防护的效果。HoneyWire的未来发展趋势随着网络攻击手段的不断演变,HoneyWire的未来发展趋势将主要集中在以下几个方面。首先,HoneyWire将进一步提高其欺骗服务的真实性和多样性,以适应更复杂的网络攻击场景。其次,HoneyWire将加强其数据分析能力,通过机器学习和人工智能技术,提高攻击数据的分析效率和准确性。最后,HoneyWire将扩展其应用场景,覆盖更多的网络环境和安全需求,以满足用户的多样化需求。

HoneyWire作为一款开源的无限欺骗平台,凭借其灵活性和高效性,为Linux用户提供了全新的安全防护方案。通过深入了解HoneyWire的核心功能、技术原理、应用场景以及实战部署方法,用户可以更好地利用这一工具,提高网络安全防护的效果。未来,随着网络攻击手段的不断演变,HoneyWire将继续发展,为用户提供更加全面和高效的安全防护方案。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
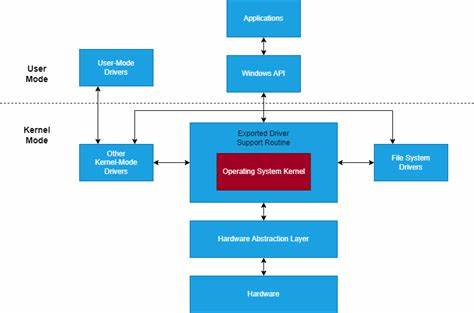
探讨DriverScope工具在Windows内核驱动静态检测中的应用,分析其检测BYODV(Bring Your Own Vulnerable Driver)的技术原理和实战价值,为安全研究人员和开发者提供专业指导
2026年06月29号 10点24分45秒 深入解析DriverScope:Windows内核驱动静态BYODV检测的创新工具

探讨DriverScope工具在Windows内核驱动静态检测中的应用,分析其检测BYODV(Bring Your Own Vulnerable Driver)的技术原理和实战价值,为安全研究人员和开发者提供专业指导

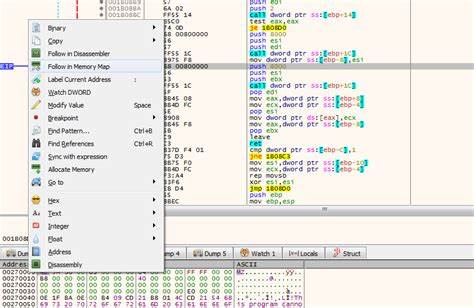
本文详细探讨了diabloidyobane/BlindSpot项目对《The Division》商业作弊DLL的逆向工程过程,揭示了手动映射技术的实现细节和安全漏洞分析,为游戏安全研究和逆向工程爱好者提供了宝贵的参考。
2026年06月29号 10点25分08秒 深度解析《The Division》商业作弊DLL的逆向工程:diabloidyobane/BlindSpot项目揭秘

本文详细探讨了diabloidyobane/BlindSpot项目对《The Division》商业作弊DLL的逆向工程过程,揭示了手动映射技术的实现细节和安全漏洞分析,为游戏安全研究和逆向工程爱好者提供了宝贵的参考。

深入探讨xAI恶意软件检测框架如何通过MCP集成实现更高效的威胁识别,分析其技术创新与应用前景,为网络安全行业提供参考。
2026年06月29号 10点25分34秒 人工智能在恶意软件检测中的突破:结合MCP的xAI框架解析

深入探讨xAI恶意软件检测框架如何通过MCP集成实现更高效的威胁识别,分析其技术创新与应用前景,为网络安全行业提供参考。

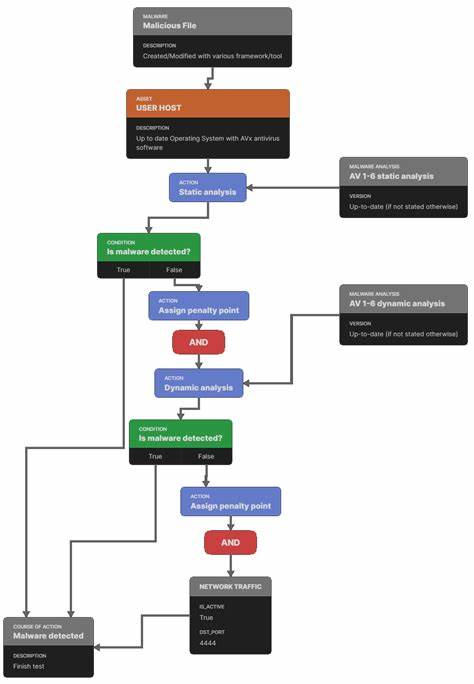
本文详细探讨Hackmosphere/DefenderBypass项目的技术原理与实战应用,帮助安全研究人员和渗透测试专业人士理解杀毒软件逃逸的核心方法,并提供安全防护的建议。
2026年06月29号 10点25分59秒 深入解析Hackmosphere/DefenderBypass:掌握杀毒软件逃逸技术的实战指南

本文详细探讨Hackmosphere/DefenderBypass项目的技术原理与实战应用,帮助安全研究人员和渗透测试专业人士理解杀毒软件逃逸的核心方法,并提供安全防护的建议。

深入探讨Windows系统中Component Object Model(COM)技术的威胁应用场景,分析恶意软件如何利用COM机制实现攻击,并提供安全防护建议,帮助用户提升系统安全性。
2026年06月29号 10点26分25秒 Windows威胁中的COM技术应用:深度解析与安全防护指南

深入探讨Windows系统中Component Object Model(COM)技术的威胁应用场景,分析恶意软件如何利用COM机制实现攻击,并提供安全防护建议,帮助用户提升系统安全性。

本文详细分析Ping32 RMM和ValleyRAT恶意软件的最新攻击手段,探讨其技术特征、传播方式及对企业网络安全的潜在威胁,并提供有效的防护建议,帮助用户提升网络安全防护能力。
2026年06月29号 10点26分52秒 深入解析Ping32 RMM与ValleyRAT恶意软件的威胁:网络安全新趋势与防护策略

本文详细分析Ping32 RMM和ValleyRAT恶意软件的最新攻击手段,探讨其技术特征、传播方式及对企业网络安全的潜在威胁,并提供有效的防护建议,帮助用户提升网络安全防护能力。

探讨1689er/exclusion-auditor作为NGAV/EDR排除风险审计工具的核心功能,分析其在企业安全防护中的关键作用及最佳实践,助力企业优化安全策略。
2026年06月29号 10点27分21秒 1689er/exclusion-auditor:深度解析NGAV/EDR排除风险审计工具的应用与优势

探讨1689er/exclusion-auditor作为NGAV/EDR排除风险审计工具的核心功能,分析其在企业安全防护中的关键作用及最佳实践,助力企业优化安全策略。