深入解析DriverScope:Windows内核驱动静态BYODV检测的创新工具

加密交易所新闻 加密货币的机构采用
钱财 qian.cx
探讨DriverScope工具在Windows内核驱动静态检测中的应用,分析其检测BYODV(Bring Your Own Vulnerable Driver)的技术原理和实战价值,为安全研究人员和开发者提供专业指导

探讨DriverScope工具在Windows内核驱动静态检测中的应用,分析其检测BYODV(Bring Your Own Vulnerable Driver)的技术原理和实战价值,为安全研究人员和开发者提供专业指导

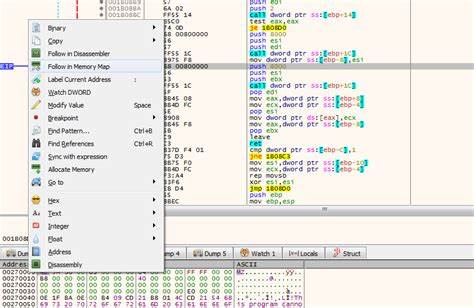
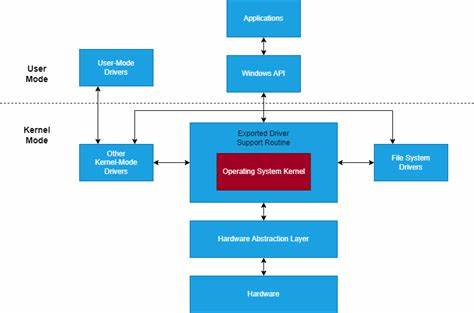
在Windows操作系统的安全防护体系中,内核驱动程序的安全性至关重要。随着恶意软件攻击手段的不断演变,BYODV(Bring Your Own Vulnerable Driver)攻击成为一种新兴的威胁形式。这种攻击利用系统中存在的脆弱驱动程序,绕过传统的安全防护机制,为攻击者提供了高权限的访问权限。针对这一威胁,开源工具DriverScope应运而生,为安全研究人员和开发者提供了一种高效的静态检测方法。本文将深入探讨DriverScope的技术原理、应用场景以及在实际安全防护中的价值,帮助读者全面理解这一创新工具的作用和意义。DriverScope是一个专为Windows内核驱动程序设计的静态分析工具,其核心功能在于检测和识别潜在的BYODV攻击向量。

回答问题即可获得报酬

通过分析驱动程序的导入表和IOCTL(Input/Output Control)处理函数,DriverScope能够识别出可能被恶意利用的脆弱点。这种静态分析方法无需运行驱动程序,因此具有较高的安全性和效率。对于安全研究人员而言,DriverScope提供了一种快速、准确的检测手段,能够帮助他们识别系统中的潜在安全风险。在技术实现方面,DriverScope主要通过两种方式进行静态分析。首先,它会解析驱动程序的导入表,识别出所有导入的函数和库。这些导入信息对于理解驱动程序的功能和行为至关重要。

其次,DriverScope会分析驱动程序中的IOCTL处理函数,识别出可能被恶意利用的控制代码。通过结合这两种分析方法,DriverScope能够全面评估驱动程序的安全性,并识别出潜在的攻击向量。除了技术实现,DriverScope的应用场景也非常广泛。在企业环境中,IT管理员可以使用DriverScope定期扫描系统中的驱动程序,识别出可能存在的安全风险。在安全研究领域,研究人员可以利用DriverScope进行深入分析,发现新的攻击手段和防御策略。此外,DriverScope还可以作为开发工具,帮助驱动程序开发者在编码阶段识别和修复潜在的安全漏洞,从而提高驱动程序的整体安全性。

BC.Game Shitcode 2026:获取独家优惠和奖励

在实际应用中,DriverScope的效果如何呢?根据实际案例分析,DriverScope能够有效识别出大多数已知的BYODV攻击向量。例如,在某些情况下,恶意软件会利用驱动程序中的IOCTL处理函数进行特权提升攻击。通过分析这些函数的代码逻辑,DriverScope能够识别出潜在的安全漏洞,并提供相应的修复建议。此外,DriverScope还能识别出驱动程序中导入的不安全函数,例如未经验证的内存拷贝操作,从而防止缓冲区溢出等攻击。然而,DriverScope并非万能的工具。在某些情况下,恶意软件可能会采用更加复杂的攻击手段,例如动态加载驱动程序或修改驱动程序的代码。

在这种情况下,静态分析方法可能无法完全识别出所有的攻击向量。因此,安全研究人员和IT管理员需要结合其他安全工具和方法,例如动态分析和行为分析,以全面提高系统的安全防护能力。为了更好地利用DriverScope,用户需要具备一定的技术背景和经验。首先,用户需要熟悉Windows内核驱动程序的基本原理和架构,包括导入表、IOCTL处理函数等关键概念。其次,用户需要具备一定的逆向工程技能,以便分析驱动程序的代码逻辑和行为。此外,用户还需要了解常见的BYODV攻击手段和防御策略,以便更好地利用DriverScope进行安全分析。

在未来的发展中,DriverScope有望在多个方面进行改进和扩展。例如,可以增加对更多驱动程序类型的支持,例如网络驱动程序和存储驱动程序。此外,可以结合机器学习技术,提高静态分析的准确性和效率。同时,可以开发更加友好的用户界面,降低使用门槛,使更多的安全研究人员和IT管理员能够轻松使用DriverScope。综上所述,DriverScope作为一种创新的静态分析工具,在Windows内核驱动程序的安全防护中发挥着重要作用。通过分析导入表和IOCTL处理函数,DriverScope能够有效识别出潜在的BYODV攻击向量,帮助安全研究人员和IT管理员提高系统的安全防护能力。

然而,用户需要具备一定的技术背景和经验,才能充分利用DriverScope的功能。在未来的发展中,DriverScope有望在多个方面进行改进和扩展,为Windows内核驱动程序的安全防护提供更加全面和高效的解决方案。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细探讨了diabloidyobane/BlindSpot项目对《The Division》商业作弊DLL的逆向工程过程,揭示了手动映射技术的实现细节和安全漏洞分析,为游戏安全研究和逆向工程爱好者提供了宝贵的参考。
2026年06月29号 10点25分08秒 深度解析《The Division》商业作弊DLL的逆向工程:diabloidyobane/BlindSpot项目揭秘

本文详细探讨了diabloidyobane/BlindSpot项目对《The Division》商业作弊DLL的逆向工程过程,揭示了手动映射技术的实现细节和安全漏洞分析,为游戏安全研究和逆向工程爱好者提供了宝贵的参考。

深入探讨xAI恶意软件检测框架如何通过MCP集成实现更高效的威胁识别,分析其技术创新与应用前景,为网络安全行业提供参考。
2026年06月29号 10点25分34秒 人工智能在恶意软件检测中的突破:结合MCP的xAI框架解析

深入探讨xAI恶意软件检测框架如何通过MCP集成实现更高效的威胁识别,分析其技术创新与应用前景,为网络安全行业提供参考。

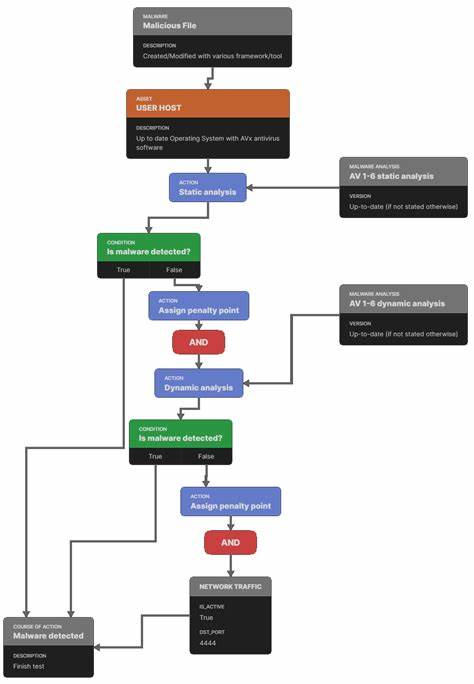
本文详细探讨Hackmosphere/DefenderBypass项目的技术原理与实战应用,帮助安全研究人员和渗透测试专业人士理解杀毒软件逃逸的核心方法,并提供安全防护的建议。
2026年06月29号 10点25分59秒 深入解析Hackmosphere/DefenderBypass:掌握杀毒软件逃逸技术的实战指南

本文详细探讨Hackmosphere/DefenderBypass项目的技术原理与实战应用,帮助安全研究人员和渗透测试专业人士理解杀毒软件逃逸的核心方法,并提供安全防护的建议。

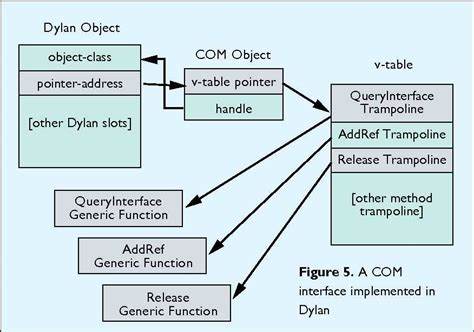
深入探讨Windows系统中Component Object Model(COM)技术的威胁应用场景,分析恶意软件如何利用COM机制实现攻击,并提供安全防护建议,帮助用户提升系统安全性。
2026年06月29号 10点26分25秒 Windows威胁中的COM技术应用:深度解析与安全防护指南

深入探讨Windows系统中Component Object Model(COM)技术的威胁应用场景,分析恶意软件如何利用COM机制实现攻击,并提供安全防护建议,帮助用户提升系统安全性。

本文详细分析Ping32 RMM和ValleyRAT恶意软件的最新攻击手段,探讨其技术特征、传播方式及对企业网络安全的潜在威胁,并提供有效的防护建议,帮助用户提升网络安全防护能力。
2026年06月29号 10点26分52秒 深入解析Ping32 RMM与ValleyRAT恶意软件的威胁:网络安全新趋势与防护策略

本文详细分析Ping32 RMM和ValleyRAT恶意软件的最新攻击手段,探讨其技术特征、传播方式及对企业网络安全的潜在威胁,并提供有效的防护建议,帮助用户提升网络安全防护能力。

探讨1689er/exclusion-auditor作为NGAV/EDR排除风险审计工具的核心功能,分析其在企业安全防护中的关键作用及最佳实践,助力企业优化安全策略。
2026年06月29号 10点27分21秒 1689er/exclusion-auditor:深度解析NGAV/EDR排除风险审计工具的应用与优势

探讨1689er/exclusion-auditor作为NGAV/EDR排除风险审计工具的核心功能,分析其在企业安全防护中的关键作用及最佳实践,助力企业优化安全策略。

ESET研究团队揭秘Gamaredon黑客组织在2025年的最新攻击手法,包括隧道技术、工具优化、死信传输和跨国联盟的动态变化,为网络安全从业者提供关键防御策略。
2026年06月29号 10点27分47秒 2025年Gamaredon黑客组织的新战术:隧道、工具、死信和新联盟的深度解析

ESET研究团队揭秘Gamaredon黑客组织在2025年的最新攻击手法,包括隧道技术、工具优化、死信传输和跨国联盟的动态变化,为网络安全从业者提供关键防御策略。