深度解析《The Division》商业作弊DLL的逆向工程:diabloidyobane/BlindSpot项目揭秘
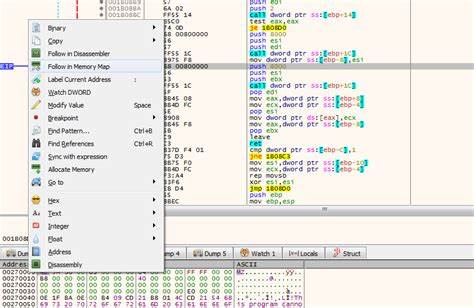
在游戏安全领域,逆向工程技术始终是维护公平竞争环境的重要手段。近期,开发者diabloidyobane在GitHub上发布的BlindSpot项目,对《The Division》中的商业作弊DLL进行了深入的逆向分析,揭示了手动映射技术的实现细节。这一研究不仅为游戏反作弊系统提供了新的思路,也为逆向工程爱好者展示了现代商业作弊工具的运作机制。 《The Division》作为一款热门的在线射击游戏,其反作弊系统一直是开发者和黑客之间博弈的焦点。商业作弊工具通过各种手段绕过游戏的防护机制,为玩家提供非法优势。diabloidyobane的研究聚焦于这些作弊工具的核心组件 - - DLL文件,通过逆向工程手段,成功还原了其手动映射技术的实现过程。
手动映射技术是商业作弊工具常用的一种加载方式,其核心思想是绕过Windows加载器的常规加载流程,直接将DLL代码注入到目标进程中。这种技术不仅能够规避传统的防病毒软件检测,还能有效对抗游戏内置的反作弊系统。diabloidyobane的研究详细分析了手动映射的具体步骤,包括内存分配、代码复制、重定位和导入表处理等关键环节。 在逆向分析过程中,研究者发现商业作弊工具采用了多种隐蔽技术,例如代码混淆、动态加密和多层加载机制。这些技术使得作弊工具难以被静态分析工具检测到,同时也增加了逆向工程的难度。diabloidyobane通过动态调试和内存分析,成功绕过了这些防护措施,还原了作弊工具的核心功能。
除了技术细节,本文还探讨了商业作弊工具对游戏生态的影响。作弊行为不仅破坏了游戏的公平性,还可能引发更严重的安全问题。例如,某些作弊工具可能包含后门程序,为黑客提供了入侵玩家计算机的途径。因此,游戏开发者需要不断升级反作弊系统,以应对不断演变的作弊技术。 diabloidyobane的研究为游戏安全领域提供了宝贵的参考。通过分析商业作弊工具的运作机制,开发者可以更好地理解黑客的攻击手段,从而设计出更有效的防护措施。
同时,逆向工程爱好者也可以从中学习到先进的技术手段,提升自己的技术水平。 在未来,随着游戏行业的发展,作弊技术和反作弊技术的博弈将会更加激烈。diabloidyobane的BlindSpot项目为这一领域的研究提供了重要的基础,也为游戏安全研究者和逆向工程爱好者指明了方向。通过持续的研究和技术创新,我们有望建立更加安全和公平的游戏环境。 。