深入解析Cobalt Strike配置文件:突破EDR检测的终极指南
加密骗局与安全
钱财 qian.cx
本文详细探讨Cobalt Strike配置文件在EDR规避中的关键作用,结合实战经验分享高效规避策略,帮助安全专家提升渗透测试能力。

本文详细探讨Cobalt Strike配置文件在EDR规避中的关键作用,结合实战经验分享高效规避策略,帮助安全专家提升渗透测试能力。

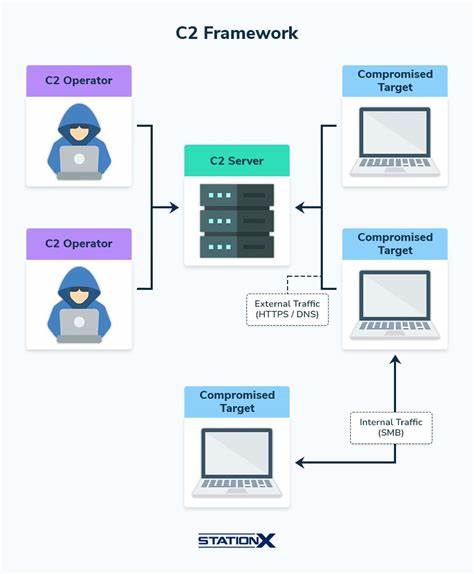
在当今复杂的网络安全环境中,Cobalt Strike作为红队工具的核心地位不言而喻。随着企业级EDR(Endpoint Detection and Response)系统的普及,传统的攻击手法正面临前所未有的挑战。本文将聚焦于Cobalt Strike配置文件在EDR规避中的关键作用,通过深入分析其技术原理和实战应用,为安全专家提供突破性的解决方案。 Cobalt Strike配置文件的核心价值在于其高度可定制化的特性。通过精心设计的配置参数,攻击者可以有效降低被EDR系统检测的概率。例如,在网络通信方面,通过调整C2(Command and Control)通道的加密算法和通信频率,可以模拟正常的网络流量模式,从而绕过基于行为分析的EDR检测机制。

回答问题即可获得报酬

此外,配置文件还允许攻击者定制化内存注入技术,使恶意代码能够在目标系统中更隐蔽地执行。 在实战中,成功的EDR规避策略需要结合多种技术手段。首先,攻击者需要深入了解目标环境中的EDR系统特性,包括其检测算法、更新频率和响应机制。基于此信息,可以优化Cobalt Strike配置文件,使其能够有效规避特定EDR系统的检测。例如,某些EDR系统对特定API调用的监控较为严格,此时可以通过调整配置文件中的API调用模式,降低被检测的风险。 此外,动态环境适应性也是Cobalt Strike配置文件的重要特性。

在实际攻击过程中,目标环境可能会发生变化,例如EDR系统的更新或网络配置的调整。为了应对这些变化,攻击者需要定期更新配置文件,确保其能够持续有效地规避检测。这不仅要求攻击者具备深厚的技术功底,还需要持续关注网络安全领域的最新动态和技术趋势。 在本文的后续部分,我们将深入探讨Cobalt Strike配置文件的具体实现技术,包括内存注入技术、通信协议优化和行为模式调整等。通过结合实际案例和技术细节,帮助读者全面理解如何利用Cobalt Strike配置文件突破EDR检测,提升渗透测试的成功率。 需要注意的是,本文的内容仅供安全专业人员在合法授权的渗透测试环境中使用。

BC.Game Shitcode 2026:获取独家优惠和奖励

任何未经授权的攻击行为都是违法的,并可能导致严重的法律后果。安全专业人员应始终遵守相关法律法规,确保技术能力的合法使用。 通过本文的详细分析,读者将能够深入理解Cobalt Strike配置文件在EDR规避中的关键作用,并掌握实用的技术策略。在网络安全领域,持续的学习和实践是提升专业能力的关键。希望本文能够为安全专业人员提供有价值的参考,助力他们在复杂的网络安全环境中取得更大的成就。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
探讨KHAOS C2框架如何通过云服务路由代理流量,实现高隐蔽性的网络攻击与防御对抗策略,为网络安全从业者提供技术分析与实战建议
2026年06月29号 10点28分42秒 KHAOS C2框架深度解析:云服务隐蔽通信的新范式

探讨KHAOS C2框架如何通过云服务路由代理流量,实现高隐蔽性的网络攻击与防御对抗策略,为网络安全从业者提供技术分析与实战建议

深入探讨Windows系统中46种权限提升持久化技术,涵盖实战案例、防护策略与安全建议,助力IT安全从业者提升技能水平
2026年06月29号 10点29分06秒 Windows权限提升持久化技术全面解析:46种方法实战指南

深入探讨Windows系统中46种权限提升持久化技术,涵盖实战案例、防护策略与安全建议,助力IT安全从业者提升技能水平

本文详细介绍了CrystalSliver工具的核心功能、技术原理及其在渗透测试中的应用场景,帮助安全从业者更好地理解和利用该工具进行安全评估。
2026年06月29号 10点29分34秒 深入解析CrystalSliver:一款基于Sliver框架的高级渗透测试工具

本文详细介绍了CrystalSliver工具的核心功能、技术原理及其在渗透测试中的应用场景,帮助安全从业者更好地理解和利用该工具进行安全评估。

深入探讨企业在预算有限情况下如何通过Heavener等开源工具实现高效的终端检测与响应能力,分析其技术架构、实施策略及安全防护效果,为中小企业提供可行的网络安全解决方案。
2026年06月29号 10点36分22秒 无法负担EDR许可证时的替代方案:Heavener模块化引擎的实战解析

深入探讨企业在预算有限情况下如何通过Heavener等开源工具实现高效的终端检测与响应能力,分析其技术架构、实施策略及安全防护效果,为中小企业提供可行的网络安全解决方案。

探索苹果最新稀疏映像格式ASIF的技术原理与应用场景,揭示其如何优化存储效率并提升系统性能,为开发者和技术爱好者提供专业解析
2026年06月29号 10点37分08秒 深度解析苹果稀疏映像格式(ASIF):macOS 26的存储革命

探索苹果最新稀疏映像格式ASIF的技术原理与应用场景,揭示其如何优化存储效率并提升系统性能,为开发者和技术爱好者提供专业解析

本文详细探讨了Ethan-Andrews/Exploitarium-Detections项目中针对Microsoft Sentinel和Defender XDR的KQL检测规则,分析其核心功能、实施方法及优化策略,帮助安全团队提升威胁检测与响应效率。
2026年06月29号 10点38分35秒 深入解析Ethan-Andrews/Exploitarium-Detections:提升Microsoft Sentinel与Defender XDR威胁检测能力的KQL规则

本文详细探讨了Ethan-Andrews/Exploitarium-Detections项目中针对Microsoft Sentinel和Defender XDR的KQL检测规则,分析其核心功能、实施方法及优化策略,帮助安全团队提升威胁检测与响应效率。

本文详细探讨了Linux内核中Btrfs文件系统的CVE-2026-53284漏洞,分析其成因、修复方案及对系统安全的影响,为开发者和系统管理员提供专业指导。
2026年06月29号 10点39分56秒 深度解析Linux内核漏洞CVE-2026-53284:Btrfs文件系统的安全修复与影响分析

本文详细探讨了Linux内核中Btrfs文件系统的CVE-2026-53284漏洞,分析其成因、修复方案及对系统安全的影响,为开发者和系统管理员提供专业指导。