深度解析Linux内核漏洞CVE-2026-53284:Btrfs文件系统的安全修复与影响分析
比特币
钱财 qian.cx
本文详细探讨了Linux内核中Btrfs文件系统的CVE-2026-53284漏洞,分析其成因、修复方案及对系统安全的影响,为开发者和系统管理员提供专业指导。

本文详细探讨了Linux内核中Btrfs文件系统的CVE-2026-53284漏洞,分析其成因、修复方案及对系统安全的影响,为开发者和系统管理员提供专业指导。

Linux内核作为全球最广泛使用的开源操作系统核心,其安全性直接影响着数以亿计的设备和服务器的稳定运行。近期,Linux内核团队修复了一个严重的Btrfs文件系统漏洞,编号为CVE-2026-53284。这一漏洞的发现和修复,不仅展现了开源社区的协作能力,也为我们提供了一个深入理解文件系统安全机制的绝佳案例。本文将从漏洞的技术细节、修复过程、潜在影响以及防护建议等多个维度进行全面分析,帮助读者全面把握这一重要安全事件的来龙去脉。Btrfs文件系统作为Linux内核中功能强大的现代文件系统之一,以其支持快照、压缩、动态卷管理等特性广受欢迎。然而,任何复杂的系统都可能存在潜在的安全隐患。

回答问题即可获得报酬

CVE-2026-53284漏洞的核心问题在于Btrfs在处理特定文件操作时的资源释放机制存在缺陷。具体来说,当系统执行特定类型的文件删除或重命名操作时,可能会导致内存管理模块错误地释放已经被其他进程占用的内存区域。这种内存释放错误可能引发多种安全问题,包括数据泄露、系统崩溃甚至远程代码执行。漏洞的发现过程体现了开源社区的协作精神。该漏洞最初由一位安全研究人员在进行日常代码审计时发现,随后通过Linux内核的漏洞报告机制向开发团队提交了详细的漏洞报告。Linux内核维护者迅速对该漏洞进行了评估,并确认其存在潜在的安全风险。

经过多轮的代码审查和测试,开发团队最终确定了漏洞的根本原因,并设计出了相应的修复方案。修复方案的核心在于重新设计Btrfs文件系统中与资源管理相关的代码逻辑。具体来说,修复方案主要包括两个方面的改进。首先,在文件操作过程中增加了更严格的资源占用检查机制,确保在释放内存之前验证其使用状态。其次,优化了内存管理模块的错误处理流程,使得在出现异常情况时能够更安全地处理资源释放操作。这些改进不仅修复了当前的漏洞,还提升了整个文件系统的健壮性。

BC.Game Shitcode 2026:获取独家优惠和奖励

从安全影响的角度来看,CVE-2026-53284漏洞的严重程度取决于具体的系统配置和使用场景。对于普通用户而言,该漏洞的直接影响可能较小,因为攻击者需要特定的权限才能利用该漏洞。然而,对于服务器和企业级系统,尤其是运行多用户环境的系统,该漏洞可能带来更大的风险。攻击者可能通过精心构造的文件操作序列触发该漏洞,从而获取敏感数据或执行恶意代码。为了有效防范此类漏洞的影响,系统管理员和开发者应采取以下措施。首先,及时更新系统内核到最新版本,确保所有已知的安全漏洞都已被修复。

其次,定期进行系统安全审计,特别是对文件系统相关的代码进行深入检查。此外,建立完善的漏洞监测和响应机制,确保在发现新的安全威胁时能够迅速采取行动。对于企业级系统,还应考虑部署专业的安全监控工具,以实时监测系统行为并预防潜在的攻击。CVE-2026-53284漏洞的修复不仅是Linux内核安全发展史上的一个重要里程碑,也为我们提供了宝贵的经验教训。它提醒我们,即使是经过严格测试的文件系统也可能存在潜在的安全隐患。因此,持续的安全审计和代码优化是确保系统安全的关键。

随着Linux内核的不断发展,我们可以期待更多的安全改进和创新,为用户提供更加稳定和安全的计算环境。在未来,随着云计算和大数据技术的发展,文件系统的安全性将变得更加重要。Btrfs等现代文件系统的设计理念和实现细节将面临更严格的安全审查。开发者和安全研究人员需要共同努力,通过持续的研究和协作,构建更加安全的文件系统架构。同时,用户也应提高安全意识,定期更新系统并采取适当的防护措施,以应对不断变化的安全威胁。总结来说,CVE-2026-53284漏洞的发现和修复过程展示了开源社区在应对安全挑战方面的卓越能力。

通过深入分析这一事件,我们不仅能够更好地理解文件系统的安全机制,还能从中汲取宝贵的经验,为未来的系统安全建设提供有益的参考。随着技术的不断进步,我们有理由相信,Linux内核将继续保持其在安全性和稳定性方面的领先地位,为全球用户提供可靠的计算基础设施。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了Feehi CMS 2.1.1版本中的CVE-2026-13544漏洞,探讨其影响范围、潜在风险以及企业如何有效防护,帮助用户提升网站安全性。
2026年06月29号 10点40分17秒 深度解析CVE-2026-13544:Feehi CMS 2.1.1漏洞详情与安全防护指南

本文详细分析了Feehi CMS 2.1.1版本中的CVE-2026-13544漏洞,探讨其影响范围、潜在风险以及企业如何有效防护,帮助用户提升网站安全性。

本文详细分析了GotoHTTP软件中发现的CVE-2026-13536漏洞,探讨其潜在影响、技术细节及企业应采取的安全措施,帮助用户全面了解并有效防范此类网络安全威胁。
2026年06月29号 10点40分38秒 深度解析GotoHTTP漏洞CVE-2026-13536:影响范围、修复建议与安全防护指南

本文详细分析了GotoHTTP软件中发现的CVE-2026-13536漏洞,探讨其潜在影响、技术细节及企业应采取的安全措施,帮助用户全面了解并有效防范此类网络安全威胁。

本文详细分析Linux内核中AMD64架构下的AGP漏洞CVE-2026-53325,探讨其影响范围、修复方案及对系统安全的深远意义,为技术人员提供专业指导。
2026年06月29号 10点41分04秒 深度解析Linux内核漏洞CVE-2026-53325:AMD64架构下的AGP安全修复

本文详细分析Linux内核中AMD64架构下的AGP漏洞CVE-2026-53325,探讨其影响范围、修复方案及对系统安全的深远意义,为技术人员提供专业指导。

本文详细分析了Perl HTTP::Session模块在0.54版本之前存在的安全漏洞CVE-2026-3256,探讨其影响范围、技术细节及修复方案,为开发者和安全从业者提供实用建议。
2026年06月29号 10点41分28秒 深度解析CVE-2026-3256漏洞:Perl HTTP::Session模块的安全风险与修复指南

本文详细分析了Perl HTTP::Session模块在0.54版本之前存在的安全漏洞CVE-2026-3256,探讨其影响范围、技术细节及修复方案,为开发者和安全从业者提供实用建议。

本文详细分析了CVE-2025-2902漏洞的技术细节、影响范围及修复方案,并提供企业级存储系统安全防护的实用建议,帮助IT管理者有效应对潜在威胁。
2026年06月29号 10点41分54秒 深度解析CVE-2025-2902:Hitachi虚拟存储维护工具的授权漏洞及安全防护指南

本文详细分析了CVE-2025-2902漏洞的技术细节、影响范围及修复方案,并提供企业级存储系统安全防护的实用建议,帮助IT管理者有效应对潜在威胁。

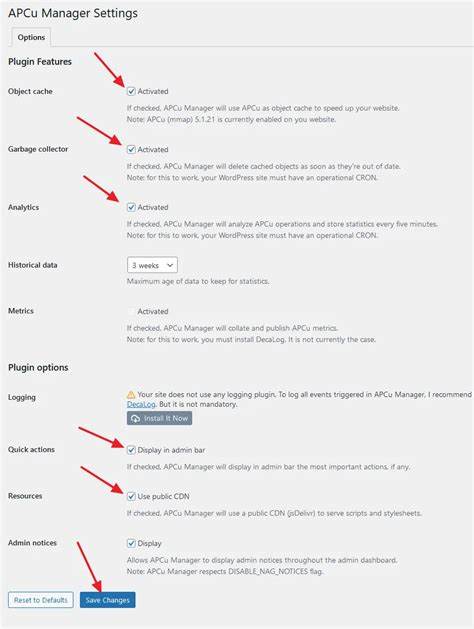
深入解析WordPress APCu Manager插件CVE-2026-10083漏洞的成因、影响及修复方案,帮助网站管理者提升安全防护能力
2026年06月29号 10点43分32秒 WordPress插件APCu Manager漏洞分析:CVE-2026-10083的安全风险与防护措施

深入解析WordPress APCu Manager插件CVE-2026-10083漏洞的成因、影响及修复方案,帮助网站管理者提升安全防护能力

近期发现 GitBucket 4.46.1 版本存在严重安全漏洞 CVE-2026-13540,本文详细分析该漏洞的影响范围、潜在风险及修复方案,帮助开发者和企业用户及时应对安全威胁。
2026年06月29号 10点45分56秒 GitBucket 4.46.1 安全漏洞 CVE-2026-13540 深度解析:影响范围与修复建议

近期发现 GitBucket 4.46.1 版本存在严重安全漏洞 CVE-2026-13540,本文详细分析该漏洞的影响范围、潜在风险及修复方案,帮助开发者和企业用户及时应对安全威胁。