无法负担EDR许可证时的替代方案:Heavener模块化引擎的实战解析
加密活动与会议 稳定币与中央银行数字货币
钱财 qian.cx
深入探讨企业在预算有限情况下如何通过Heavener等开源工具实现高效的终端检测与响应能力,分析其技术架构、实施策略及安全防护效果,为中小企业提供可行的网络安全解决方案。

深入探讨企业在预算有限情况下如何通过Heavener等开源工具实现高效的终端检测与响应能力,分析其技术架构、实施策略及安全防护效果,为中小企业提供可行的网络安全解决方案。

在当今网络安全威胁日益复杂的环境下,终端检测与响应(EDR)技术已成为企业防护体系的重要组成部分。然而,许多中小企业由于预算限制无法购买商业EDR许可证,这使得它们面临着如何在有限资源下实现有效安全防护的挑战。在这种情况下,开源工具如Heavener模块化引擎成为了一种可行的替代方案。本文将从技术架构、实施策略、安全防护效果等多个维度,全面解析Heavener的应用价值,并为企业提供实用的网络安全建议。 Heavener作为一款开源的终端检测与响应工具,其核心设计理念是模块化架构。这种架构允许用户根据自身需求灵活组合不同的检测模块,从而实现定制化的安全防护方案。

回答问题即可获得报酬

与商业EDR产品相比,Heavener在功能上并不逊色,其检测引擎能够有效识别各类恶意软件、异常行为和潜在威胁。此外,Heavener的开源特性使得企业可以自由修改和优化其代码,以适应特定的安全需求。 在实施Heavener的过程中,企业需要注意几个关键步骤。首先,进行全面的网络环境评估,确定哪些终端设备需要部署检测模块。其次,根据企业的安全策略和合规要求,选择合适的检测模块组合。最后,建立完善的响应机制,确保在检测到威胁时能够及时采取行动。

通过合理的实施策略,企业可以最大限度地发挥Heavener的防护能力。 Heavener的安全防护效果主要体现在以下几个方面。首先,其行为检测模块能够实时监控终端设备的运行状态,识别异常行为并触发告警。其次,其恶意软件检测模块利用先进的机器学习算法,能够有效识别新型威胁。此外,Heavener还提供了详细的日志记录和报告功能,帮助企业进行安全事件分析和溯源。这些功能使得Heavener在实际应用中表现出色,为企业提供了可靠的安全防护。

BC.Game Shitcode 2026:获取独家优惠和奖励

对于无法负担商业EDR许可证的企业来说,Heavener模块化引擎是一个值得考虑的替代方案。其开源特性、模块化架构和强大的检测能力,使得它能够满足中小企业的安全需求。然而,企业在使用Heavener时也需要注意其局限性,例如需要专业技术人员进行部署和维护。因此,企业在选择安全工具时,应根据自身的技术能力和安全需求,综合考虑各种因素,选择最适合的解决方案。 随着网络安全威胁的不断演变,企业需要不断优化其安全防护策略。Heavener作为一种开源工具,为企业提供了灵活的安全防护方案。

通过合理的实施和管理,企业可以有效提升其终端安全水平,保护关键数据和业务连续性。未来,随着开源技术的不断发展,Heavener等工具的应用前景将更加广阔,为企业提供更多的安全防护选择。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
探索苹果最新稀疏映像格式ASIF的技术原理与应用场景,揭示其如何优化存储效率并提升系统性能,为开发者和技术爱好者提供专业解析
2026年06月29号 10点37分08秒 深度解析苹果稀疏映像格式(ASIF):macOS 26的存储革命

探索苹果最新稀疏映像格式ASIF的技术原理与应用场景,揭示其如何优化存储效率并提升系统性能,为开发者和技术爱好者提供专业解析

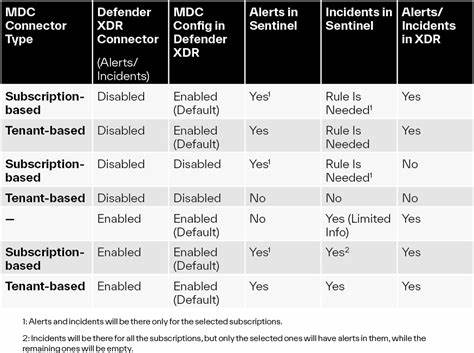
本文详细探讨了Ethan-Andrews/Exploitarium-Detections项目中针对Microsoft Sentinel和Defender XDR的KQL检测规则,分析其核心功能、实施方法及优化策略,帮助安全团队提升威胁检测与响应效率。
2026年06月29号 10点38分35秒 深入解析Ethan-Andrews/Exploitarium-Detections:提升Microsoft Sentinel与Defender XDR威胁检测能力的KQL规则

本文详细探讨了Ethan-Andrews/Exploitarium-Detections项目中针对Microsoft Sentinel和Defender XDR的KQL检测规则,分析其核心功能、实施方法及优化策略,帮助安全团队提升威胁检测与响应效率。

本文详细探讨了Linux内核中Btrfs文件系统的CVE-2026-53284漏洞,分析其成因、修复方案及对系统安全的影响,为开发者和系统管理员提供专业指导。
2026年06月29号 10点39分56秒 深度解析Linux内核漏洞CVE-2026-53284:Btrfs文件系统的安全修复与影响分析

本文详细探讨了Linux内核中Btrfs文件系统的CVE-2026-53284漏洞,分析其成因、修复方案及对系统安全的影响,为开发者和系统管理员提供专业指导。

本文详细分析了Feehi CMS 2.1.1版本中的CVE-2026-13544漏洞,探讨其影响范围、潜在风险以及企业如何有效防护,帮助用户提升网站安全性。
2026年06月29号 10点40分17秒 深度解析CVE-2026-13544:Feehi CMS 2.1.1漏洞详情与安全防护指南

本文详细分析了Feehi CMS 2.1.1版本中的CVE-2026-13544漏洞,探讨其影响范围、潜在风险以及企业如何有效防护,帮助用户提升网站安全性。

本文详细分析了GotoHTTP软件中发现的CVE-2026-13536漏洞,探讨其潜在影响、技术细节及企业应采取的安全措施,帮助用户全面了解并有效防范此类网络安全威胁。
2026年06月29号 10点40分38秒 深度解析GotoHTTP漏洞CVE-2026-13536:影响范围、修复建议与安全防护指南

本文详细分析了GotoHTTP软件中发现的CVE-2026-13536漏洞,探讨其潜在影响、技术细节及企业应采取的安全措施,帮助用户全面了解并有效防范此类网络安全威胁。

本文详细分析Linux内核中AMD64架构下的AGP漏洞CVE-2026-53325,探讨其影响范围、修复方案及对系统安全的深远意义,为技术人员提供专业指导。
2026年06月29号 10点41分04秒 深度解析Linux内核漏洞CVE-2026-53325:AMD64架构下的AGP安全修复

本文详细分析Linux内核中AMD64架构下的AGP漏洞CVE-2026-53325,探讨其影响范围、修复方案及对系统安全的深远意义,为技术人员提供专业指导。

本文详细分析了Perl HTTP::Session模块在0.54版本之前存在的安全漏洞CVE-2026-3256,探讨其影响范围、技术细节及修复方案,为开发者和安全从业者提供实用建议。
2026年06月29号 10点41分28秒 深度解析CVE-2026-3256漏洞:Perl HTTP::Session模块的安全风险与修复指南

本文详细分析了Perl HTTP::Session模块在0.54版本之前存在的安全漏洞CVE-2026-3256,探讨其影响范围、技术细节及修复方案,为开发者和安全从业者提供实用建议。