WHQL签名Windows过滤平台(WFP)内核驻留网络后门的解剖:Nextron揭秘
元宇宙与虚拟现实 稳定币与中央银行数字货币
钱财 qian.cx
深入分析WHQL签名的Windows过滤平台(WFP)内核驻留网络后门的技术细节,揭示其隐蔽性和潜在威胁,为网络安全从业者提供专业见解和防护建议

深入分析WHQL签名的Windows过滤平台(WFP)内核驻留网络后门的技术细节,揭示其隐蔽性和潜在威胁,为网络安全从业者提供专业见解和防护建议

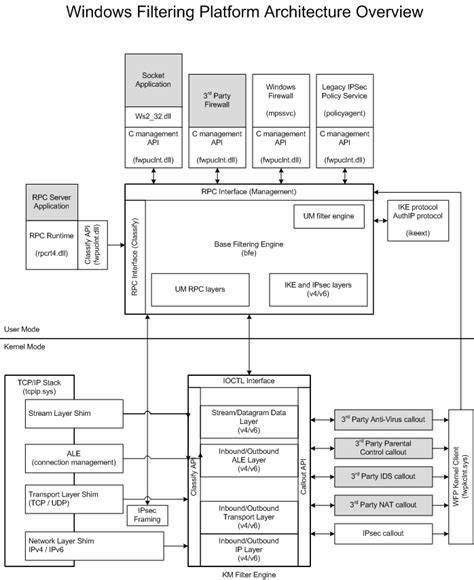
近年来,随着网络攻击手段的不断演进,内核驻留型恶意软件成为黑客工具箱中的重要武器。其中,利用Windows过滤平台(WFP)构建的内核驻留网络后门因其高度隐蔽性和稳定性,成为攻击者青睐的工具。近期,安全研究团队Nextron对一款WHQL签名的WFP内核驻留网络后门进行了深入分析,揭示了其复杂的技术架构和攻击机制。本文将从技术原理、攻击流程、防护策略等多个维度,全面解析这一高级持续性威胁(APT)的运作方式,为网络安全从业者提供专业参考。Windows过滤平台(WFP)作为Windows操作系统中的核心网络组件,负责处理所有网络数据包的过滤和转发。其内核驻留的特性使其能够在操作系统内核层面运行,具有极高的权限和稳定性。

回答问题即可获得报酬

攻击者利用这一特性,将恶意代码注入WFP,构建出隐蔽的网络后门。这种后门能够绕过常规的安全防护措施,实现持久化控制和数据窃取。Nextron团队在调查过程中发现,该WFP内核驻留网络后门通过合法的WHQL签名获得了系统的信任。WHQL(Windows Hardware Quality Labs)签名是微软对硬件驱动程序的认证机制,获得该签名的驱动程序通常被视为安全可信的。攻击者利用这一机制,将恶意代码伪装成合法驱动程序,成功绕过系统的驱动程序签名验证,实现内核层面的持久化感染。该网络后门的核心功能包括数据包过滤、流量劫持和命令执行。

通过修改WFP的过滤规则,攻击者可以选择性地拦截特定数据包,实现隐蔽的数据窃取。同时,该后门还具备远程控制能力,攻击者可以通过特定协议与后门建立通信,发送命令并接收执行结果。这种双向通信机制使得攻击者能够在不被发现的情况下,对受感染系统进行长期控制。在技术实现层面,该WFP内核驻留网络后门采用了多种隐蔽技术。首先,它通过动态加载技术,将恶意代码注入到合法的WFP驱动程序中,避免了直接修改驱动程序文件的风险。其次,该后门采用了加密通信协议,确保数据传输过程中的安全性。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,它还具备自动更新功能,可以通过远程服务器下载新的恶意模块,实现功能的持续扩展。Nextron团队的分析还揭示了该网络后门的持久化机制。通过修改注册表和系统服务,攻击者确保恶意代码在系统重启后仍能自动加载。这种持久化机制使得受感染系统即使进行了常规的安全清理,仍可能保留后门的残留组件。因此,针对这种高级持续性威胁,传统的杀毒软件和防火墙防护措施往往无法有效应对。面对WFP内核驻留网络后门的威胁,网络安全从业者需要采取多层次的防护策略。

首先,建议定期检查系统驱动程序的签名和来源,确保所有驱动程序均来自可信渠道。其次,部署内核级别的安全防护工具,如内核驻留防病毒软件和行为监控系统,以监测和阻止异常的内核操作。此外,定期进行系统完整性检查,确保关键系统文件未被篡改。此外,企业用户还应加强网络流量监控,识别异常的数据包过滤行为。通过分析网络流量模式,可以发现潜在的数据窃取和命令执行活动。同时,建立完善的日志记录和审计机制,确保所有系统操作均被记录和审计,便于后续的取证和调查。

Nextron团队的研究表明,WFP内核驻留网络后门的威胁正在不断演进。攻击者通过利用合法的系统组件和签名机制,构建出高度隐蔽的攻击工具。面对这种威胁,网络安全从业者需要不断提升技术能力,采用多层次的防护策略,以确保系统的安全性和稳定性。通过深入理解攻击者的技术手段和防护策略,可以有效应对这一高级持续性威胁,保障网络环境的安全。在网络安全领域,持续的研究和创新是应对新兴威胁的关键。Nextron团队的研究为行业提供了宝贵的经验和见解,为网络安全从业者提供了重要的参考。

未来,随着攻击手段的不断演进,网络安全防护技术也需要不断更新和完善,以确保在复杂的网络环境中保持安全。通过共享知识和经验,行业可以更好地应对网络安全挑战,构建更加安全的数字世界。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
深入分析TONResolver RAT如何利用TON区块链技术攻击日本酒店业,探讨其传播机制、影响范围及企业如何构建有效的网络安全防护体系。
2026年06月30号 11点28分50秒 TONResolver RAT恶意软件滥用TON区块链针对日本酒店业:攻击手法与防护策略

深入分析TONResolver RAT如何利用TON区块链技术攻击日本酒店业,探讨其传播机制、影响范围及企业如何构建有效的网络安全防护体系。

本文详细探讨了Progress Kemp LoadMaster中未初始化堆内存漏洞的技术细节,分析其导致预认证远程代码执行的机制,并提供企业级应对策略。
2026年06月30号 11点31分08秒 深度解析Progress Kemp LoadMaster漏洞:从未初始化堆到预认证远程代码执行的威胁分析

本文详细探讨了Progress Kemp LoadMaster中未初始化堆内存漏洞的技术细节,分析其导致预认证远程代码执行的机制,并提供企业级应对策略。

深入探讨2026年6月苹果发布的最新技术更新,涵盖硬件创新、软件优化及生态系统发展,为科技爱好者和投资者提供专业分析
2026年06月30号 11点32分34秒 2026年6月苹果更新:全面解析最新技术突破与产品动态

深入探讨2026年6月苹果发布的最新技术更新,涵盖硬件创新、软件优化及生态系统发展,为科技爱好者和投资者提供专业分析

近期,日本Nidec公司遭遇Blackfield勒索软件攻击,勒索金额高达200万美元。本文深入分析此次网络攻击事件,探讨勒索软件的运作模式、企业应对策略及网络安全防护措施,为企业提供实用建议。
2026年06月30号 11点33分03秒 黑客组织Blackfield勒索Nidec公司200万美元:网络安全威胁与企业防护策略解析

近期,日本Nidec公司遭遇Blackfield勒索软件攻击,勒索金额高达200万美元。本文深入分析此次网络攻击事件,探讨勒索软件的运作模式、企业应对策略及网络安全防护措施,为企业提供实用建议。

Kali Linux 2026.2 版本带来了9款全新工具和NetHunter平台的重要更新,本文详细介绍其新特性、工具应用场景及安全测试实践,助力安全从业者提升技能水平
2026年06月30号 11点33分37秒 Kali Linux 2026.2 发布:9款新工具与NetHunter升级全解析

Kali Linux 2026.2 版本带来了9款全新工具和NetHunter平台的重要更新,本文详细介绍其新特性、工具应用场景及安全测试实践,助力安全从业者提升技能水平

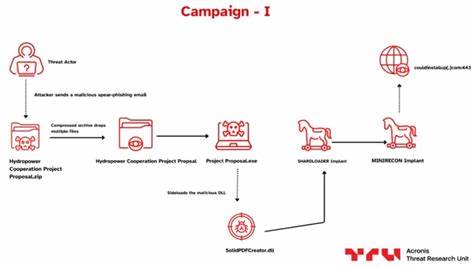
深入探讨Mustang Panda黑客组织如何利用ZOHOMURK和MINIRECON工具对印度政府和能源部门发动网络攻击,分析其攻击手法、威胁特征及防范措施,为相关行业提供安全建议。
2026年06月30号 11点35分03秒 Mustang Panda针对印度政府和能源部门的网络攻击:ZOHOMURK和MINIRECON威胁分析

深入探讨Mustang Panda黑客组织如何利用ZOHOMURK和MINIRECON工具对印度政府和能源部门发动网络攻击,分析其攻击手法、威胁特征及防范措施,为相关行业提供安全建议。

探索ToddyCat作为隐形邮件助手的核心功能与应用场景,助你高效管理电子邮件并提升工作效率。
2026年06月30号 11点35分38秒 ToddyCat:你的隐形邮件助手深度解析(下)

探索ToddyCat作为隐形邮件助手的核心功能与应用场景,助你高效管理电子邮件并提升工作效率。