深入探讨Mustang Panda黑客组织如何利用ZOHOMURK和MINIRECON工具对印度政府和能源部门发动网络攻击,分析其攻击手法、威胁特征及防范措施,为相关行业提供安全建议。
近期,网络安全研究人员发现,Mustang Panda黑客组织正在针对印度政府和能源部门发动一系列网络攻击,主要利用ZOHOMURK和MINIRECON等恶意工具进行数据窃取和系统渗透。这一威胁事件引发了国际网络安全界的广泛关注,因为印度作为全球重要的能源和政府机构所在地,其网络安全状况直接影响到国家安全和经济稳定。Mustang Panda被认为是一个与中国政府有关联的黑客组织,其活动范围主要集中在亚太地区,尤其针对政府、能源、科技等战略领域。该组织以其高度专业的攻击手法和持续的威胁演进能力著称。在最新的攻击中,Mustang Panda利用ZOHOMURK和MINIRECON等工具,通过钓鱼邮件、供应链攻击等方式渗透目标系统,窃取敏感信息并建立长期后门。ZOHOMURK是一种高级持久性威胁(APT)工具,其主要功能包括远程控制、文件窃取和系统监控。

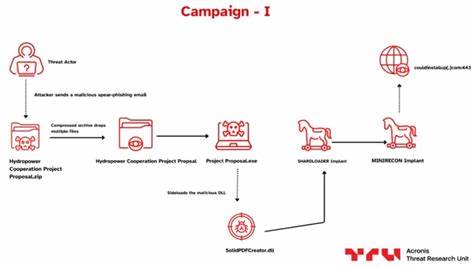
该工具能够绕过常规的安全防护措施,在目标系统中长期潜伏,等待执行进一步的攻击指令。而MINIRECON则是一种轻量级的后门工具,主要用于快速建立与受感染系统的通信通道,便于攻击者实施后续攻击。在印度政府和能源部门的攻击中,Mustang Panda采用了多种攻击手段。首先,攻击者通过钓鱼邮件向目标发送恶意附件或链接,诱导用户点击并下载恶意软件。一旦用户点击,ZOHOMURK或MINIRECON即会被安装到系统中,开始执行数据窃取和系统控制任务。此外,攻击者还利用供应链攻击,通过第三方软件或服务渗透目标系统,进一步扩大攻击范围。
Mustang Panda的攻击手法具有高度的针对性和隐蔽性。其攻击目标通常是政府机构、能源公司和科技企业,这些机构通常拥有大量敏感信息和关键基础设施。攻击者通过长期潜伏和精心策划的攻击,能够在不被发现的情况下窃取大量数据,对国家安全和经济稳定造成严重威胁。为了应对Mustang Panda的威胁,印度政府和能源部门需要采取多方面的安全措施。首先,加强员工的网络安全意识培训,提高对钓鱼邮件和恶意软件的识别能力。其次,部署先进的网络安全防护系统,如入侵检测系统(IDS)和入侵防御系统(IPS),及时发现和阻止异常活动。

此外,定期进行安全审计和渗透测试,评估系统的安全性,发现并修补潜在的漏洞。国际社会也需要加强合作,共同应对网络威胁。各国政府和企业应建立信息共享机制,及时通报网络攻击事件和威胁情报,提高全球网络安全水平。同时,国际组织如联合国和国际电信联盟(ITU)应加强对网络犯罪的打击力度,制定更严格的国际法规,打击跨国黑客组织的活动。Mustang Panda的攻击不仅对印度构成威胁,也对全球网络安全格局产生深远影响。随着网络攻击手法的不断演进,各国政府和企业必须提高警惕,采取积极的防范措施。
只有通过技术创新、国际合作和安全意识提升,才能有效应对日益复杂的网络威胁,保障国家安全和经济稳定。在未来,Mustang Panda等黑客组织可能会继续利用新技术和新手法进行攻击。因此,网络安全行业需要持续关注威胁动态,不断更新防护策略,确保系统的安全性。同时,政府和企业应加大对网络安全的投入,建立更完善的安全防护体系,为应对未来的网络威胁做好充分准备。 。