黑客组织Blackfield勒索Nidec公司200万美元:网络安全威胁与企业防护策略解析

近期,日本Nidec公司遭遇Blackfield勒索软件攻击,勒索金额高达200万美元。本文深入分析此次网络攻击事件,探讨勒索软件的运作模式、企业应对策略及网络安全防护措施,为企业提供实用建议。
近期,日本知名电机制造商Nidec公司遭遇Blackfield勒索软件攻击,黑客组织要求支付高达200万美元的赎金。此次事件不仅暴露了企业网络安全的脆弱性,也引发了全球对勒索软件威胁的广泛关注。勒索软件攻击已成为当今网络犯罪的主要手段之一,其影响范围从中小企业到跨国集团,涵盖各行各业。本文将从Blackfield勒索软件的特点、Nidec公司遭遇的攻击过程、勒索软件的运作模式以及企业应对策略等多个角度进行深入分析,为企业提供有效的网络安全防护建议。勒索软件攻击的兴起与演变勒索软件(Ransomware)是一种恶意软件,通过加密受害者的文件或系统,要求支付赎金以解锁数据。近年来,勒索软件攻击呈现出日益专业化和组织化的趋势。

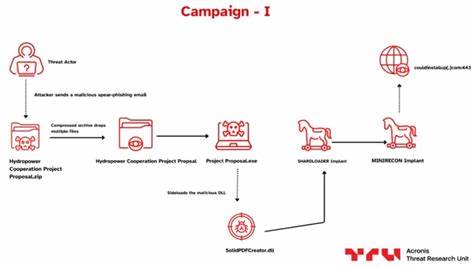
黑客组织不仅技术手段先进,还采用精准的攻击策略,针对企业的关键数据和系统进行定向攻击。Blackfield勒索软件正是这一趋势的典型代表,其攻击手法隐蔽,且赎金要求高达200万美元,显示出黑客组织的高度组织化和专业化。Nidec公司遭遇的攻击过程Nidec公司作为全球领先的电机制造商,其网络系统遭到Blackfield勒索软件攻击,导致部分数据被加密。黑客组织通过电子邮件钓鱼或系统漏洞渗透企业网络,成功绕过安全防护措施,对关键数据进行加密。攻击过程中,黑客组织采用多层加密技术,使得受害者难以通过常规手段恢复数据。最终,黑客组织向Nidec公司发出赎金要求,金额高达200万美元。
此次攻击不仅造成企业数据丢失,还可能对其业务运营和声誉造成长期影响。勒索软件的运作模式勒索软件的运作模式通常包括入侵、加密、勒索和支付等多个环节。首先,黑客组织通过钓鱼邮件、恶意软件下载或系统漏洞等方式入侵企业网络。一旦成功渗透,勒索软件会自动扫描并加密受害者的重要文件和数据。加密完成后,黑客组织会向受害者发出勒索信息,要求支付赎金以获取解密密钥。支付赎金后,黑客组织可能提供解密工具,但并不保证数据能够完全恢复。

此外,黑客组织还可能利用勒索软件窃取企业敏感信息,进一步扩大攻击范围。企业应对勒索软件攻击的策略面对日益猖獗的勒索软件攻击,企业需要采取多层次的防护措施。首先,企业应加强员工安全意识培训,提高员工对钓鱼邮件和恶意软件的识别能力。其次,定期更新系统和软件,修补已知漏洞,减少黑客组织利用漏洞入侵的可能性。此外,企业还应建立完善的数据备份机制,确保关键数据能够及时备份并存储在安全的离线环境中。在遭遇勒索软件攻击时,企业应立即隔离受感染的系统,防止攻击扩散,并联系专业的网络安全团队进行应急响应。
网络安全防护的未来趋势随着网络犯罪手段的不断演变,网络安全防护也需要不断升级。未来,人工智能和机器学习技术将在网络安全领域发挥重要作用,通过分析海量数据,识别异常行为,提前预警潜在威胁。此外,区块链技术也可能在数据安全和身份验证方面提供新的解决方案。企业应积极关注网络安全技术的发展,不断优化防护策略,以应对日益复杂的网络威胁。总结Blackfield勒索软件对Nidec公司的攻击再次警示企业,网络安全防护的重要性。企业应采取多层次的防护措施,包括加强员工培训、定期更新系统、建立数据备份机制以及联系专业的网络安全团队。
同时,企业还应关注网络安全技术的发展,不断优化防护策略,以应对日益复杂的网络威胁。只有通过全面的网络安全防护,企业才能有效抵御勒索软件攻击,保障业务运营的安全稳定。 。