探秘AI驱动的勒索软件攻击:Langflow平台如何成为黑客新工具?
近期,AI技术被黑客利用进行勒索软件攻击,Langflow平台成为新型攻击载体。本文深入分析这一事件的技术细节、安全风险及防范策略,为企业和个人提供实用建议。
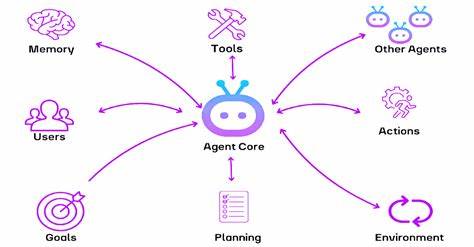
近年来,人工智能技术的快速发展为各行各业带来了革命性变革,但同时也为网络安全领域带来了新的挑战。近期,一起利用Agentic AI技术通过Langflow平台实施的勒索软件攻击事件引起了广泛关注。这一事件不仅展示了AI技术在网络攻击中的潜在威胁,也揭示了当前网络安全防护体系面临的新挑战。Langflow作为一个开源的AI流程编排平台,原本旨在帮助开发者高效构建AI应用。然而,黑客利用其灵活的功能和强大的自动化能力,将其改造成了勒索软件攻击的工具。这一事件表明,AI技术的双刃剑特性在网络安全领域表现得尤为明显。

攻击者通过Langflow平台的自动化流程,能够快速部署和执行复杂的攻击策略,大大降低了攻击门槛,使得勒索软件攻击变得更加隐蔽和难以防范。从技术角度来看,这一攻击事件主要利用了Langflow平台的自动化流程编排功能。攻击者首先通过Langflow构建了一个自动化的勒索软件攻击流程,该流程包括数据加密、勒索信息发送以及支付验证等多个环节。通过这种方式,攻击者能够在短时间内完成整个攻击过程,并且能够针对不同的目标进行个性化攻击。此外,Langflow平台的开源特性也为攻击者提供了便利,使得他们能够轻松地获取和修改相关代码,进一步提升了攻击的效率和隐蔽性。在安全风险方面,这一事件的影响远不止于单一的勒索软件攻击。
由于Langflow平台的广泛应用,类似的攻击模式可能会被复制和扩散,对更多的企业和个人造成威胁。特别是对于那些依赖AI技术的企业,这一事件敲响了警钟,提醒他们在享受AI技术带来的便利的同时,必须加强网络安全防护。此外,Langflow平台的开源特性也使得攻击者能够轻松地获取和修改相关代码,进一步提升了攻击的效率和隐蔽性。针对这一事件,企业和个人应采取哪些防范措施呢?首先,加强对AI技术的安全审计和监控。企业应定期对使用的AI平台和工具进行安全评估,确保其符合安全标准。其次,建立完善的数据备份和恢复机制。

在遭受勒索软件攻击时,及时的数据备份和恢复能够大大降低损失。此外,加强员工的安全意识培训也是非常重要的。通过定期的安全培训,员工能够提高对网络攻击的警惕性,减少因人为错误导致的安全漏洞。Langflow平台作为AI技术的重要工具,其安全性直接关系到整个AI生态系统的稳定性。因此,开发者和用户应共同努力,加强对Langflow平台的安全防护。开发者应定期更新和修复平台的安全漏洞,而用户则应遵循安全最佳实践,确保平台的安全使用。
此外,行业组织和政府部门也应加强对AI技术的监管和指导,制定相关的安全标准和规范,为AI技术的健康发展提供保障。AI技术的发展为人类社会带来了巨大的便利和机遇,但同时也带来了新的安全挑战。Langflow平台被用于勒索软件攻击的事件,提醒我们在享受AI技术带来的便利的同时,必须加强网络安全防护。通过加强安全审计、建立完善的数据备份机制以及提高员工的安全意识,我们可以有效地应对AI技术带来的安全威胁,确保AI技术的健康发展。 。