2026年Vercel供应链安全事件解析:揭秘影子AI攻击的全貌与防护策略
深入分析2026年Vercel供应链安全事件中的影子AI攻击模式,探讨其技术特征、影响范围及企业应对策略,为数字化时代的安全防护提供实战指南。
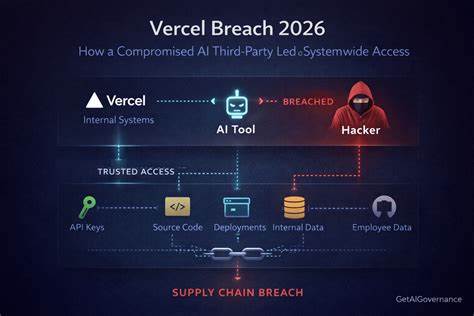
2026年Vercel供应链安全事件被视为AI安全领域的里程碑事件,其背后隐藏的影子AI攻击模式揭示了当前企业安全防护的重大漏洞。这一事件不仅影响了全球数百万开发者的工作流程,更暴露了AI技术在供应链安全中的潜在风险。本文将从技术层面解构这一攻击事件,分析其传播路径、影响范围及企业应对策略,为企业构建更安全的数字化生态提供参考。影子AI攻击的本质是一种高度隐蔽的供应链渗透方式,攻击者通过植入恶意AI模型或算法,在目标系统中建立长期潜伏的后门。2026年Vercel事件中,攻击者利用开源生态的信任机制,将恶意代码注入到常用的开发工具链中。这些代码在正常运行时表现无异,但在特定触发条件下会执行恶意操作,包括数据窃取、系统破坏或进一步的网络渗透。

从技术角度来看,影子AI攻击的成功关键在于其对AI模型的精妙操控。攻击者通过微调模型参数,使其在特定输入下产生预期的恶意输出,同时在其他情况下表现正常。这种攻击方式极难被传统安全工具检测,因为其行为模式与正常AI模型几乎无异。Vercel事件中,攻击者利用这种技术在开发环境中植入后门,使得受害者在使用正常开发工具时无意中触发了恶意操作。事件的影响范围远超预期。由于Vercel平台在全球开发者社区中的广泛使用,这一攻击波及了数百万个开发项目。
受影响的企业不仅面临数据泄露的风险,还可能因系统崩溃导致业务中断。更令人担忧的是,这种攻击模式可能被复制到其他开源生态中,形成连锁反应。因此,企业必须高度重视供应链安全,建立全面的防护体系。针对影子AI攻击,企业需要采取多层次的防护策略。首先,在开源组件的使用上,必须建立严格的审核机制。企业应定期对使用的开源工具进行安全评估,确保其来源可靠且未被篡改。

其次,在AI模型的部署上,应采用模型审计技术,对模型的行为进行持续监控。通过分析模型的输出模式,可以及时发现异常行为,防止恶意操作的发生。此外,企业还应加强员工的安全意识培训。由于影子AI攻击往往利用人为错误进行渗透,员工的安全意识直接影响企业的防护效果。通过定期的安全培训,员工可以提高对潜在威胁的识别能力,减少因操作失误导致的安全漏洞。同时,企业应建立快速响应机制,在发现安全事件后能够迅速采取行动,最小化损失。
2026年Vercel事件为企业敲响了警钟,揭示了AI技术在供应链安全中的潜在风险。随着AI技术的广泛应用,影子AI攻击可能成为未来网络安全的主要威胁之一。企业必须未雨绸缪,建立全面的安全防护体系,确保在数字化转型的道路上行稳致远。通过技术创新、流程优化和人员培训,企业可以有效应对影子AI攻击,构建更安全的数字化生态。 。