欧洲议会议员调查间谍软件遭佩加索斯黑客攻击:隐私与安全的全球警示

加密交易所新闻
钱财 qian.cx
分享: Telegram X
欧洲议会议员因调查间谍软件而遭佩加索斯黑客攻击,事件揭示了全球监控技术的滥用与个人隐私的脆弱性,本文深入分析事件背景、技术细节及其对国际安全的影响。

欧洲议会议员因调查间谍软件而遭佩加索斯黑客攻击,事件揭示了全球监控技术的滥用与个人隐私的脆弱性,本文深入分析事件背景、技术细节及其对国际安全的影响。

近期,一位欧洲议会议员在调查间谍软件时,其个人设备遭到以色列NSO集团开发的佩加索斯(Pegasus)间谍软件攻击。这一事件不仅引发了对议员个人隐私的担忧,也揭示了全球监控技术的滥用问题。佩加索斯间谍软件因其强大的入侵能力和隐蔽性,已成为各国政府和黑客组织的工具,而此次事件更是将其对民主制度的潜在威胁推向了前所未有的高度。佩加索斯间谍软件的技术特点使其能够通过零点击攻击(Zero-Click Exploit)入侵目标设备,即无需用户点击任何链接或下载文件即可完成感染。这种攻击方式使得普通用户难以察觉,而议员作为公众人物,其设备往往成为黑客的首要目标。此次事件中,议员的设备被植入后门程序,黑客可随时窃取通讯记录、照片、位置信息等敏感数据。

更令人担忧的是,佩加索斯的攻击范围已扩展至多个国家,包括记者、人权活动家和政界人士,其影响力远超单一事件。欧洲议会议员调查间谍软件的初衷是揭露全球监控技术的滥用,然而其自身却成为受害者,这一反讽现象凸显了监管体系的缺失。目前,欧洲议会已启动调查,以确定攻击来源及其背后的动机。专家指出,此类攻击可能涉及政府间的情报活动,也可能是黑客组织的独立行动。无论哪种情况,都暴露了现有国际法规在应对数字安全威胁方面的不足。佩加索斯间谍软件的滥用不仅威胁个人隐私,也对民主制度构成挑战。

议员作为公众代表,其通讯和活动记录一旦被窃取,可能影响其决策过程,甚至被用于政治操控。此次事件引发了对全球数字安全的广泛讨论,各国政府和技术公司被迫重新审视其应对策略。专家建议,应加强国际合作,制定更严格的监管框架,以限制此类间谍软件的扩散和滥用。此外,此次事件也凸显了个人用户在数字安全方面的责任。议员作为公众人物,其设备安全防护措施应更加严格,包括定期更新系统、使用加密通讯工具以及避免使用易受攻击的应用程序。普通用户同样应提高警惕,避免点击可疑链接,并定期检查设备是否存在异常行为。

数字安全已成为每个人的责任,而非仅仅是技术专家的领域。随着技术的发展,间谍软件的威胁将持续存在,甚至可能进一步升级。佩加索斯事件的发生提醒我们,数字时代的隐私与安全需要全球共同努力。各国政府、技术公司和个人用户必须携手合作,建立更加健全的监管体系和防护措施,以应对日益复杂的数字安全挑战。只有通过集体行动,才能保护个人隐私,维护民主制度的完整性。此次欧洲议会议员遭佩加索斯黑客攻击的事件,不仅是一个个案,更是全球数字安全的一个缩影。

它揭示了监控技术的滥用问题,也呼吁国际社会采取更积极的行动。未来,随着技术的进步,类似事件可能会更加频繁,因此,加强监管、提高防护意识和促进国际合作,将是应对这一挑战的关键。 。

精选推荐 数字资产常用交易与安全工具
下一步
探索最新的昆虫机器人技术,如何通过可穿戴潜水装备实现水下长时间生存和水陆两栖移动,为搜救和基础设施检查提供创新解决方案。
2026年07月04号 00点24分30秒 水下潜行的昆虫机器人:突破性的水陆两栖技术

探索最新的昆虫机器人技术,如何通过可穿戴潜水装备实现水下长时间生存和水陆两栖移动,为搜救和基础设施检查提供创新解决方案。

探索最新的水下服装穿戴式昆虫机器人技术,如何将陆地昆虫转化为可在水下长时间生存和移动的两栖机器人,为搜救、管道检查等领域带来革命性变革。
2026年07月04号 00点24分59秒 水下服装穿戴式昆虫机器人:突破性的两栖探索技术

探索最新的水下服装穿戴式昆虫机器人技术,如何将陆地昆虫转化为可在水下长时间生存和移动的两栖机器人,为搜救、管道检查等领域带来革命性变革。

探讨Flock相机技术如何通过无牌车辆监控提升城市安全,同时引发的隐私争议与技术伦理挑战,为智慧城市治理提供新思路
2026年07月04号 00点26分05秒 无牌车辆监控:Flock相机如何重塑城市安全与隐私边界

探讨Flock相机技术如何通过无牌车辆监控提升城市安全,同时引发的隐私争议与技术伦理挑战,为智慧城市治理提供新思路

本文深入探讨了水下服装穿戴式昆虫机器人技术,详细介绍了其设计原理、应用场景及未来发展潜力,为两栖机器人领域提供了全新的思路。
2026年07月04号 00点26分33秒 水下服装穿戴式昆虫机器人:突破性的两栖探索技术

本文深入探讨了水下服装穿戴式昆虫机器人技术,详细介绍了其设计原理、应用场景及未来发展潜力,为两栖机器人领域提供了全新的思路。

本文详细分析Eclipse Theia 1.26.0版本后出现的CVE-2026-10055漏洞,探讨其影响范围、潜在风险以及开发者和用户应采取的安全防护措施,帮助技术人员全面了解并有效应对此类安全威胁。
2026年07月04号 00点27分58秒 深度解析Eclipse Theia漏洞CVE-2026-10055:安全风险与防护指南

本文详细分析Eclipse Theia 1.26.0版本后出现的CVE-2026-10055漏洞,探讨其影响范围、潜在风险以及开发者和用户应采取的安全防护措施,帮助技术人员全面了解并有效应对此类安全威胁。

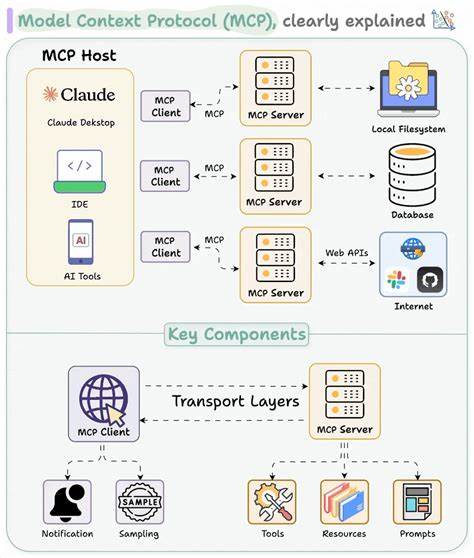
本文详细分析Kong Konnect Model Context Protocol服务器中的高危漏洞CVE-2026-13341,探讨其影响范围、技术细节及企业应对策略,帮助读者全面了解该漏洞的安全风险与防护措施。
2026年07月04号 00点28分19秒 深度解析CVE-2026-13341:Kong Konnect MCP服务器漏洞及安全防护指南

本文详细分析Kong Konnect Model Context Protocol服务器中的高危漏洞CVE-2026-13341,探讨其影响范围、技术细节及企业应对策略,帮助读者全面了解该漏洞的安全风险与防护措施。

本文详细分析Eclipse Theia 1.8.1及以上版本存在的CVE-2026-10054漏洞,探讨其安全影响、技术细节及企业应对方案,帮助开发者和安全团队有效防护。
2026年07月04号 00点28分39秒 深度解析Eclipse Theia漏洞CVE-2026-10054:安全风险与应对策略

本文详细分析Eclipse Theia 1.8.1及以上版本存在的CVE-2026-10054漏洞,探讨其安全影响、技术细节及企业应对方案,帮助开发者和安全团队有效防护。