深度解析CVE-2026-55808:Web应用中的XSS漏洞及安全防护指南
本文详细分析了CVE-2026-55808跨站脚本漏洞的成因、影响及防护策略,帮助开发者和安全从业者全面理解Web安全威胁并构建有效的防御体系。
近期,安全研究人员发现了一个严重的Web安全漏洞CVE-2026-55808,该漏洞属于输入过滤不当导致的跨站脚本攻击(Cross-Site Scripting, XSS)。这种漏洞在Web应用中非常常见,但其危害性不容小觑。本文将从漏洞成因、攻击方式、影响范围以及防护措施等多个方面进行深入探讨,帮助读者全面理解这一安全威胁并掌握有效的防御策略。Web应用安全一直是互联网安全领域的重中之重。随着Web技术的快速发展,各种Web应用层出不穷,但同时也带来了新的安全挑战。XSS漏洞作为Web应用中最常见的漏洞之一,其本质是攻击者通过注入恶意脚本代码,在用户浏览网页时执行非法操作。

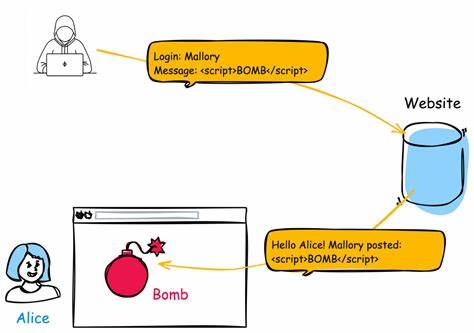
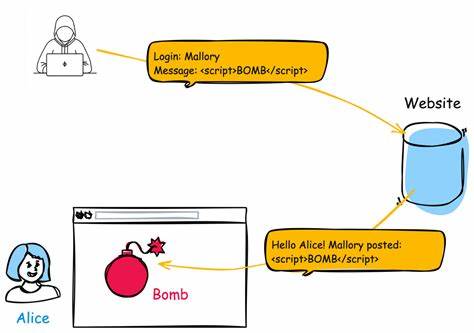
CVE-2026-55808漏洞的发现,再次提醒我们Web安全防护的重要性。首先,我们需要理解XSS漏洞的基本原理。XSS攻击通常分为存储型、反射型和DOM型三种。存储型XSS是指攻击者将恶意脚本代码存储在目标网站的数据库中,当其他用户访问该网站时,恶意代码会被执行。反射型XSS则是攻击者通过构造特殊的URL,将恶意代码反射到用户浏览器中执行。DOM型XSS则是通过操作DOM对象来执行恶意脚本。
CVE-2026-55808漏洞具体属于哪种类型,需要结合具体的漏洞描述和攻击场景进行分析。从技术角度来看,XSS漏洞的成因主要在于Web应用对用户输入的过滤和转义处理不当。开发者在处理用户输入时,如果没有进行充分的过滤和转义,恶意代码就有可能被注入并执行。例如,在处理用户提交的表单数据时,如果直接将数据插入到HTML页面中,而没有对特殊字符进行转义,攻击者就可以通过构造特殊的输入内容,注入恶意脚本代码。CVE-2026-55808漏洞的影响范围可能涉及多个方面。首先,攻击者可以通过该漏洞窃取用户的敏感信息,如会话cookie、密码等。

其次,攻击者还可以利用该漏洞进行钓鱼攻击,诱导用户点击恶意链接,进一步扩大攻击范围。此外,XSS漏洞还可能被用于发起CSRF(跨站请求伪造)攻击,进一步威胁用户的安全。为了有效防护CVE-2026-55808等XSS漏洞,开发者和安全从业者需要采取多方面的措施。首先,在代码开发阶段,必须严格对用户输入进行过滤和转义处理。对于HTML输出,可以使用HTML实体编码来转义特殊字符;对于JavaScript输出,则需要使用JavaScript字符串转义。其次,开发者还可以使用安全框架和库,如OWASP ESAPI,来简化安全编码过程。
此外,定期进行安全测试和漏洞扫描也是非常重要的,可以及时发现和修复潜在的安全漏洞。除了技术层面的防护措施,安全意识的提高也是至关重要的。开发者需要了解常见的Web安全威胁和攻击手段,提高安全编码意识。同时,企业也需要建立完善的安全管理体系,确保安全防护措施的落实和执行。通过多方面的努力,我们可以有效降低XSS漏洞的风险,保障Web应用的安全。CVE-2026-55808漏洞的发现,再次提醒我们Web安全防护的重要性。
随着互联网技术的不断发展,Web应用的安全威胁也在不断演变。开发者和安全从业者需要保持高度警惕,不断更新安全知识,采用最新的安全技术和防护措施,以应对日益复杂的安全挑战。只有通过持续的努力和不断的改进,我们才能构建一个更加安全的Web环境,保护用户的隐私和数据安全。在总结本文时,我们需要强调Web安全防护的持续性和全面性。XSS漏洞只是Web安全中的一个方面,开发者还需要关注其他类型的安全威胁,如SQL注入、CSRF、SSRF等。只有全面提升安全意识,采用多层次的防护措施,才能有效保障Web应用的安全。
同时,安全防护不仅仅是技术问题,还需要企业管理层的重视和支持。通过建立完善的安全管理体系,确保安全防护措施的落实和执行,我们才能真正实现Web安全的目标。Web安全是一个永恒的主题,随着技术的发展,安全威胁也在不断演变。开发者和安全从业者需要保持高度警惕,不断更新安全知识,采用最新的安全技术和防护措施。只有通过持续的努力和不断的改进,我们才能有效应对各种安全挑战,保障Web应用的安全。CVE-2026-55808漏洞的发现,为我们提供了一个很好的学习机会,帮助我们更好地理解Web安全的重要性,并采取相应的防护措施。
。