RubyGems供应链攻击揭秘:恶意软件如何成为凭证窃取的死信点
深入分析RubyGems生态系统中发生的供应链攻击事件,揭示恶意软件如何被用作凭证窃取的隐蔽渠道,并探讨如何保护开发者和企业免受此类攻击的影响。
近期,RubyGems生态系统遭遇了一起严重的供应链攻击事件,攻击者通过恶意软件将RubyGems仓库作为凭证窃取的死信点,导致大量开发者和企业的敏感信息泄露。这一事件不仅暴露了开源生态系统的脆弱性,也引发了对供应链安全的广泛关注。本文将从攻击手法、影响范围、技术细节以及防护措施等多个角度,深入分析这一事件,为开发者和企业提供有效的安全建议。 供应链攻击作为一种隐蔽且高效的攻击手段,近年来在全球范围内频繁发生。与传统的针对性攻击不同,供应链攻击通常通过渗透到软件开发、分发或部署的关键环节,间接影响大量用户。RubyGems作为Ruby语言的官方包管理工具,其仓库中的软件包被广泛用于开发和生产环境,一旦被恶意软件污染,后果将不堪设想。

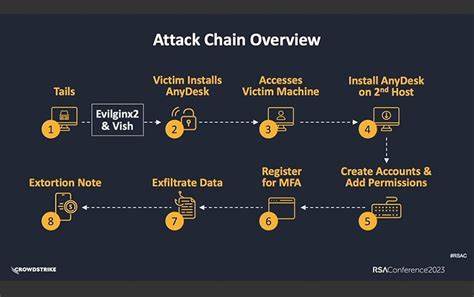
在本次攻击中,攻击者通过上传包含恶意代码的RubyGems软件包,利用开发者的信任将其安装到目标系统中。这些恶意软件包通常伪装成常用的开发工具或库,以逃避安全检测。一旦安装,恶意代码会在后台运行,窃取开发者的凭证信息,包括GitHub、AWS、Docker Hub等平台的访问令牌和密码。这些凭证信息被攻击者收集并通过隐蔽的通信渠道发送到远程服务器,形成所谓的"死信点"机制。 死信点是一种隐蔽的数据传输方式,攻击者通过预先设定的触发条件,使恶意软件在特定时间或条件下激活,将窃取的凭证信息发送到指定的服务器。这种机制使得攻击者能够在不引起注意的情况下持续窃取数据,大大增加了检测和防御的难度。
此外,攻击者还可能利用窃取的凭证信息进一步渗透目标系统,扩大攻击范围,甚至导致更严重的数据泄露或系统瘫痪。 本次攻击的影响范围广泛,涉及大量开发者和企业。由于RubyGems软件包被广泛使用,受影响的开发者可能来自不同的行业和地区,包括金融、医疗、电子商务等领域。一旦凭证信息被窃取,攻击者可以利用这些信息访问受害者的云服务、代码仓库和其他敏感系统,导致严重的数据泄露和安全风险。 为了应对此类供应链攻击,开发者和企业需要采取多层次的安全措施。首先,开发者应定期检查和更新使用的RubyGems软件包,确保使用的是官方认证的版本。

其次,建议使用代码签名和完整性检查工具,确保软件包的来源和内容未被篡改。此外,开发者还应定期审查和轮换凭证信息,减少凭证泄露的风险。 企业级用户则需要建立完善的供应链安全管理体系,包括软件包来源审查、安全扫描和漏洞管理等环节。企业还应加强员工的安全意识培训,提高对供应链攻击的警惕性。此外,企业还可以考虑使用安全工具和服务,如代码签名验证、漏洞扫描和威胁情报分享平台,以提高对供应链攻击的检测和防御能力。 RubyGems供应链攻击事件再次警示我们,开源生态系统的安全问题不容忽视。
随着开源软件的广泛使用,供应链攻击的风险也在不断增加。开发者和企业必须加强安全意识,采取积极的防护措施,才能有效应对日益复杂的网络威胁。通过共同努力,我们可以构建更加安全的开源生态系统,保护开发者和企业的数据安全。 。