深度解析CVE-2026-14431:Google Chrome V8引擎类型混淆漏洞的威胁与防护
山寨币更新 去中心化金融 (DeFi) 新闻
钱财 qian.cx
本文详细分析了Google Chrome浏览器V8引擎中的CVE-2026-14431类型混淆漏洞,探讨其攻击机制、影响范围及安全防护措施,帮助用户和开发者提升网络安全意识。

本文详细分析了Google Chrome浏览器V8引擎中的CVE-2026-14431类型混淆漏洞,探讨其攻击机制、影响范围及安全防护措施,帮助用户和开发者提升网络安全意识。

近期,Google Chrome浏览器在V8 JavaScript引擎中被发现存在一个严重的类型混淆漏洞,编号为CVE-2026-14431。该漏洞影响了所有版本低于150.0.7871.46的Chrome浏览器,可能被远程攻击者利用,导致任意代码执行或系统崩溃。本文将从漏洞的技术细节、攻击场景、影响范围以及安全防护措施等多个角度进行深入分析,帮助读者全面了解这一安全威胁,并采取有效的防护策略。V8引擎作为Google Chrome浏览器的核心组件,负责执行JavaScript代码。类型混淆漏洞是一种常见的内存安全问题,通常由于代码在处理不同类型的数据时出现错误,导致程序误将一个类型的数据当作另一种类型处理。在CVE-2026-14431漏洞中,攻击者可以通过精心构造的JavaScript代码,利用V8引擎的类型检查机制缺陷,绕过安全限制,执行恶意操作。

回答问题即可获得报酬

从技术角度来看,类型混淆漏洞的核心在于内存管理的不当。JavaScript是一种动态类型语言,变量的类型在运行时才会确定。V8引擎在处理对象时,需要正确识别和管理内存中的数据类型。然而,由于代码逻辑的缺陷,可能会导致引擎误将一个对象的类型识别为另一种类型,从而引发内存访问错误。攻击者可以利用这种错误,在内存中构造恶意数据结构,最终实现代码执行。CVE-2026-14431漏洞的攻击场景主要涉及远程代码执行。

攻击者可以通过构造特定的网页内容,诱导用户访问恶意链接或加载恶意脚本。当用户使用受影响的Chrome浏览器访问这些内容时,漏洞可能被触发,导致攻击者获得系统控制权限。这种攻击方式通常不需要用户交互,仅需用户访问特定网页即可完成。该漏洞的影响范围相当广泛。由于Google Chrome是全球使用率最高的浏览器之一,其用户群体庞大。任何使用低于150.0.7871.46版本的Chrome浏览器的用户都可能面临风险。

BC.Game Shitcode 2026:获取独家优惠和奖励

此外,基于Chromium内核的其他浏览器,如Edge、Opera等,也可能受到影响。因此,用户必须及时更新浏览器版本,以避免潜在的安全威胁。为了有效防护CVE-2026-14431漏洞,用户和开发者可以采取以下措施。首先,用户应立即更新Chrome浏览器到最新版本,确保安装了官方发布的安全补丁。其次,用户应避免访问可疑网站或点击不明链接,以减少被攻击的风险。对于开发者而言,在编写JavaScript代码时,应严格遵循类型安全规范,避免出现类型混淆的可能性。

此外,企业用户和IT管理员还应加强网络安全防护。可以部署网络安全设备,如防火墙和入侵检测系统,监控异常网络流量。同时,定期进行安全审计和漏洞扫描,及时发现和修复潜在的安全问题。通过多层次的防护措施,可以有效降低CVE-2026-14431漏洞带来的风险。随着网络安全威胁的日益复杂化,类型混淆漏洞等内存安全问题仍然是开发者和用户需要重点关注的领域。通过深入理解漏洞的技术原理,采取有效的防护措施,可以有效提升系统的安全性。

希望本文的分析能够帮助读者更好地认识CVE-2026-14431漏洞,并采取相应的安全措施,保护自身的网络安全。在未来,随着浏览器技术的不断发展,类型混淆漏洞等安全问题可能会呈现出新的特征和攻击方式。因此,用户和开发者必须保持持续的安全意识,关注最新的安全动态,及时更新系统和软件。只有通过不断的学习和改进,才能在日益复杂的网络环境中保持安全。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析Google Chrome浏览器中V8引擎的Use-after-free漏洞CVE-2026-14432,探讨其成因、影响范围及远程攻击风险,并提供企业和个人用户的安全防护建议。
2026年07月03号 10点24分04秒 深度解析CVE-2026-14432:Google Chrome V8引擎Use-after-free漏洞及安全防护指南

本文详细分析Google Chrome浏览器中V8引擎的Use-after-free漏洞CVE-2026-14432,探讨其成因、影响范围及远程攻击风险,并提供企业和个人用户的安全防护建议。

本文详细分析了Little Or...软件中GFAC_Sys_x64.sys驱动程序存在的CVE-2026-12166空指针解引用漏洞,探讨其成因、影响及修复建议,帮助用户和开发者提升系统安全性。
2026年07月03号 10点24分44秒 深度解析CVE-2026-12166漏洞:GFAC_Sys_x64.sys驱动程序的空指针解引用风险

本文详细分析了Little Or...软件中GFAC_Sys_x64.sys驱动程序存在的CVE-2026-12166空指针解引用漏洞,探讨其成因、影响及修复建议,帮助用户和开发者提升系统安全性。

本文详细分析了CVE-2026-44941漏洞的技术细节,探讨其对Linux系统安全的潜在影响,并提供实用的防护建议,帮助用户和管理员有效应对此类安全威胁。
2026年07月03号 10点25分14秒 深度解析CVE-2026-44941漏洞:libzypp中的相对路径遍历风险及安全防护指南

本文详细分析了CVE-2026-44941漏洞的技术细节,探讨其对Linux系统安全的潜在影响,并提供实用的防护建议,帮助用户和管理员有效应对此类安全威胁。

本文详细分析了OpenWrt路由器系统中luci-app-travelmate组件存在的特权提升漏洞CVE-2026-58652,探讨其技术原理、潜在危害以及有效的防护措施,帮助用户保障网络安全。
2026年07月03号 10点25分44秒 深度解析CVE-2026-58652漏洞:luci-app-travelmate特权提升漏洞的危害与防护指南

本文详细分析了OpenWrt路由器系统中luci-app-travelmate组件存在的特权提升漏洞CVE-2026-58652,探讨其技术原理、潜在危害以及有效的防护措施,帮助用户保障网络安全。

本文详细分析Google Chrome浏览器V8引擎中的CVE-2026-14409漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户和企业提升网络安全意识。
2026年07月03号 10点31分59秒 深度解析CVE-2026-14409:Google Chrome V8引擎漏洞及安全防护指南

本文详细分析Google Chrome浏览器V8引擎中的CVE-2026-14409漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户和企业提升网络安全意识。

本文详细分析 Google Chrome 浏览器中 V8 引擎的 Use-after-free 漏洞 CVE-2026-14426,探讨其成因、影响及远程攻击风险,并提供修复建议和安全防护策略,帮助用户保护个人数据安全。
2026年07月03号 10点35分58秒 Google Chrome 安全漏洞 CVE-2026-14426 深度解析:V8 引擎 Use-after-free 漏洞及防护指南

本文详细分析 Google Chrome 浏览器中 V8 引擎的 Use-after-free 漏洞 CVE-2026-14426,探讨其成因、影响及远程攻击风险,并提供修复建议和安全防护策略,帮助用户保护个人数据安全。

本文详细分析了Erlang OTP中发现的CVE-2026-54886无限循环漏洞,探讨其成因、影响及修复方案,帮助开发者提升系统安全性。
2026年07月03号 10点36分33秒 深度解析CVE-2026-54886:Erlang OTP中无法达到退出条件的无限循环漏洞

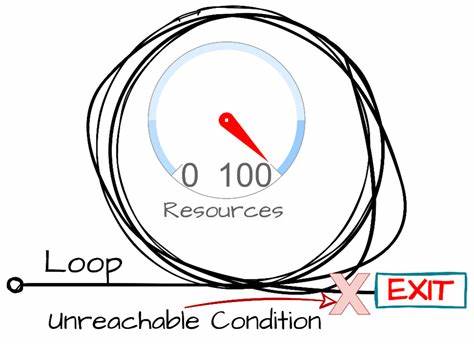
本文详细分析了Erlang OTP中发现的CVE-2026-54886无限循环漏洞,探讨其成因、影响及修复方案,帮助开发者提升系统安全性。