深度解析CVE-2026-44941漏洞:libzypp中的相对路径遍历风险及安全防护指南

监管和法律更新 加密市场分析 区块链技术
钱财 qian.cx
本文详细分析了CVE-2026-44941漏洞的技术细节,探讨其对Linux系统安全的潜在影响,并提供实用的防护建议,帮助用户和管理员有效应对此类安全威胁。

本文详细分析了CVE-2026-44941漏洞的技术细节,探讨其对Linux系统安全的潜在影响,并提供实用的防护建议,帮助用户和管理员有效应对此类安全威胁。

近期,安全研究人员发现了一个影响libzypp库的严重漏洞,编号为CVE-2026-44941。该漏洞存在于repomd.xml文件解析过程中,具体表现为在处理'keyhint'选项时出现的相对路径遍历问题。这种漏洞可能被恶意利用,导致攻击者绕过系统安全限制,访问敏感文件或执行任意代码。本文将从技术角度深入剖析该漏洞的成因、影响范围以及可能的攻击场景,并为用户和系统管理员提供详细的防护建议。 首先,我们需要理解libzypp的作用。libzypp是一个开源的软件包管理库,广泛用于SUSE Linux系统中。

回答问题即可获得报酬

它负责处理软件包仓库的元数据,包括repomd.xml文件。repomd.xml是一个XML格式的文件,包含了软件包仓库的索引信息。在解析这个文件时,libzypp会处理其中的'keyhint'选项,这个选项通常用于指定密钥文件的路径。然而,在处理这个选项时,libzypp存在一个相对路径遍历的漏洞。 相对路径遍历是一种常见的安全漏洞,攻击者可以通过精心构造的路径字符串,使得程序访问到意想不到的文件。在CVE-2026-44941漏洞中,攻击者可以通过恶意构造的repomd.xml文件,使得libzypp在解析'keyhint'选项时,访问到系统中的敏感文件。

例如,攻击者可以构造一个包含'../'的路径,使得程序跳出预期的目录,访问到更高级别的目录中的文件。 这种漏洞的影响范围可能非常广泛。由于libzypp广泛用于SUSE Linux系统中,任何使用该系统的用户都可能受到影响。攻击者可以通过网络传播恶意的repomd.xml文件,或者通过其他方式将恶意文件注入到系统中。一旦漏洞被利用,攻击者可以访问系统中的敏感文件,例如配置文件、密钥文件等,甚至可能执行任意代码。 为了有效防护此类漏洞,用户和系统管理员需要采取多方面的措施。

BC.Game Shitcode 2026:获取独家优惠和奖励

首先,及时更新系统和软件包。libzypp的开发团队已经发布了修补程序,用户应该尽快安装最新的补丁。其次,在配置系统时,应该避免使用相对路径,而是使用绝对路径。这样可以减少路径遍历攻击的可能性。此外,还可以通过配置防火墙和入侵检测系统,防止恶意文件的传播和利用。 在企业环境中,IT管理员还应该定期进行安全审计和漏洞扫描,确保系统的安全性。

同时,员工也应该接受安全培训,提高对安全威胁的认识和应对能力。通过综合采取这些措施,可以有效降低CVE-2026-44941漏洞带来的风险,保障系统的安全稳定运行。 总结来说,CVE-2026-44941漏洞虽然技术细节复杂,但通过正确的防护措施,用户和管理员可以有效应对这一威胁。安全永远是一个动态的过程,需要持续的关注和改进。希望本文的分析和建议能够帮助读者更好地理解和防范此类安全问题。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了OpenWrt路由器系统中luci-app-travelmate组件存在的特权提升漏洞CVE-2026-58652,探讨其技术原理、潜在危害以及有效的防护措施,帮助用户保障网络安全。
2026年07月03号 10点25分44秒 深度解析CVE-2026-58652漏洞:luci-app-travelmate特权提升漏洞的危害与防护指南

本文详细分析了OpenWrt路由器系统中luci-app-travelmate组件存在的特权提升漏洞CVE-2026-58652,探讨其技术原理、潜在危害以及有效的防护措施,帮助用户保障网络安全。

本文详细分析Google Chrome浏览器V8引擎中的CVE-2026-14409漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户和企业提升网络安全意识。
2026年07月03号 10点31分59秒 深度解析CVE-2026-14409:Google Chrome V8引擎漏洞及安全防护指南

本文详细分析Google Chrome浏览器V8引擎中的CVE-2026-14409漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户和企业提升网络安全意识。

本文详细分析 Google Chrome 浏览器中 V8 引擎的 Use-after-free 漏洞 CVE-2026-14426,探讨其成因、影响及远程攻击风险,并提供修复建议和安全防护策略,帮助用户保护个人数据安全。
2026年07月03号 10点35分58秒 Google Chrome 安全漏洞 CVE-2026-14426 深度解析:V8 引擎 Use-after-free 漏洞及防护指南

本文详细分析 Google Chrome 浏览器中 V8 引擎的 Use-after-free 漏洞 CVE-2026-14426,探讨其成因、影响及远程攻击风险,并提供修复建议和安全防护策略,帮助用户保护个人数据安全。

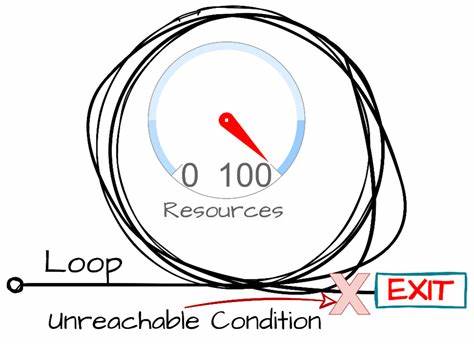
本文详细分析了Erlang OTP中发现的CVE-2026-54886无限循环漏洞,探讨其成因、影响及修复方案,帮助开发者提升系统安全性。
2026年07月03号 10点36分33秒 深度解析CVE-2026-54886:Erlang OTP中无法达到退出条件的无限循环漏洞

本文详细分析了Erlang OTP中发现的CVE-2026-54886无限循环漏洞,探讨其成因、影响及修复方案,帮助开发者提升系统安全性。

本文详细分析了Erlang/OTP SSL模块中存在的CVE-2026-54887漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业有效应对此类加密安全威胁。
2026年07月03号 10点37分07秒 深度解析CVE-2026-54887漏洞:Erlang/OTP SSL中的默认密钥使用风险及应对策略

本文详细分析了Erlang/OTP SSL模块中存在的CVE-2026-54887漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业有效应对此类加密安全威胁。

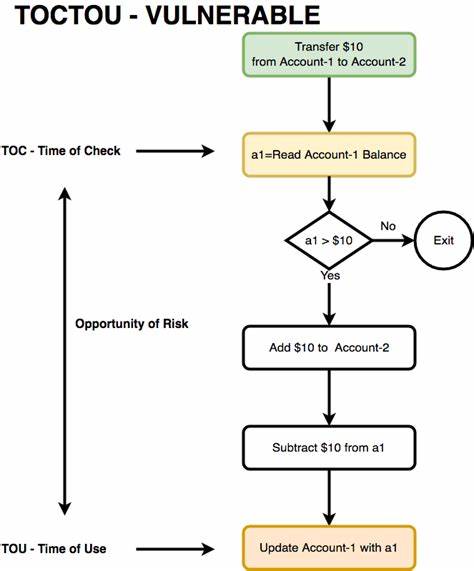
本文详细分析了Erlang/OTP SSL模块中发现的CVE-2026-55950漏洞,探讨其技术原理、潜在风险以及修复建议,帮助开发者和安全从业者全面理解该类安全问题。
2026年07月03号 10点37分38秒 深度解析Erlang/OTP SSL中的TOCTOU竞态条件漏洞(CVE-2026-55950)及其安全影响

本文详细分析了Erlang/OTP SSL模块中发现的CVE-2026-55950漏洞,探讨其技术原理、潜在风险以及修复建议,帮助开发者和安全从业者全面理解该类安全问题。

本文详细分析了Erlang/OTP SSL应用中CVE-2026-55952漏洞的成因、影响范围及安全防护措施,帮助开发者和企业了解该漏洞的技术细节并采取有效应对策略。
2026年07月03号 10点38分14秒 深度解析CVE-2026-55952:Erlang/OTP SSL应用的PSK身份验证漏洞及安全防护指南

本文详细分析了Erlang/OTP SSL应用中CVE-2026-55952漏洞的成因、影响范围及安全防护措施,帮助开发者和企业了解该漏洞的技术细节并采取有效应对策略。