Frond:前端应用的依赖图运行时框架解析
山寨币更新
钱财 qian.cx
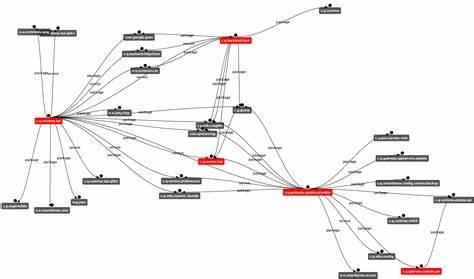
Frond 是一个专为前端应用设计的依赖图运行时框架,通过将应用的依赖关系可视化为图结构,解决了服务间依赖管理、资源清理等常见问题,为复杂前端应用提供了更高效的状态管理和生命周期控制方案。

Frond 是一个专为前端应用设计的依赖图运行时框架,通过将应用的依赖关系可视化为图结构,解决了服务间依赖管理、资源清理等常见问题,为复杂前端应用提供了更高效的状态管理和生命周期控制方案。

在前端开发中,随着应用规模的扩大,服务间的依赖关系变得越来越复杂。传统的状态管理方案往往难以有效处理这些依赖关系,导致代码维护困难、资源泄漏等问题。Frond 作为一种新型的前端运行时框架,通过将应用的依赖关系建模为图结构,为开发者提供了更清晰的依赖管理和资源清理方案。 Frond 的核心思想是将前端应用的运行时抽象为一个依赖图。在这个图中,每个节点代表一个服务或资源,节点间的连接表示依赖关系。当某个节点被激活时,Frond 会自动管理其依赖节点的生命周期,确保资源的正确获取和释放。

回答问题即可获得报酬

这种设计不仅简化了代码逻辑,还提高了应用的可维护性和稳定性。 在传统的前端开发中,处理用户登出时的资源清理往往需要手动编写大量清理代码。例如,登出时需要清除本地存储、取消在飞请求、断开 WebSocket 连接等。这种手动清理方式不仅容易遗漏,还容易导致资源泄漏。Frond 通过依赖图的方式,将这些清理逻辑自动化。当用户登出时,Frond 会自动遍历依赖图,释放所有与当前用户相关的资源,确保没有遗漏。

Frond 还提供了强大的类型系统支持,确保依赖关系的类型安全。每个节点的依赖关系和返回值类型都会被明确定义,开发者可以通过类型推断获取依赖节点的结果类型,避免了手动类型转换和依赖注入的繁琐。这种类型安全机制不仅提高了代码的可读性,还减少了运行时错误的发生。 在错误处理方面,Frond 采用了结构化的错误处理机制。每个错误都会被分类、标记,并附带完整的错误链。这种设计使得错误追踪和日志记录变得更加高效。

BC.Game Shitcode 2026:获取独家优惠和奖励

开发者可以通过配置错误处理器,将所有错误自动上报到错误监控平台,无需在每个组件中手动捕获和处理错误。 Frond 的运行时基于 Effect 实现,提供了取消、作用域资源管理、结构化并发等功能。开发者可以通过简单的配置,实现请求重试、并发控制等高级功能,而无需手动编写复杂的逻辑。这种设计使得前端开发更加高效和可靠。 Frond 适用于那些需要管理复杂依赖关系的前端应用。例如,启动时需要多个服务的应用、用户身份会影响应用状态的应用、需要长期运行的前端服务等。

对于简单的应用,Frond 可能过于复杂,但对于需要高可维护性和稳定性的应用,Frond 可以提供显著的优势。 总体而言,Frond 通过将前端应用的依赖关系建模为图结构,为开发者提供了更清晰的依赖管理和资源清理方案。其强大的类型系统、结构化错误处理和基于 Effect 的运行时,使得前端开发更加高效和可靠。对于需要管理复杂依赖关系的前端应用,Frond 是一个值得考虑的解决方案。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
近期,LSHIY黑客组织通过Azure CLI工具发起大规模密码喷射攻击,影响64家企业。本文详细解析攻击手法、防护策略及云安全防护建议,助力企业提升安全防护能力。
2026年07月01号 17点06分21秒 LSHIY密码喷射攻击:64家组织遭Azure CLI针对性袭击的深度分析

近期,LSHIY黑客组织通过Azure CLI工具发起大规模密码喷射攻击,影响64家企业。本文详细解析攻击手法、防护策略及云安全防护建议,助力企业提升安全防护能力。

探讨如何利用OpenCTI平台与Criminal IP数据库将网络威胁指标转化为可操作的智能情报,提升企业网络安全防护能力
2026年07月01号 17点10分57秒 如何通过OpenCTI与Criminal IP将威胁指标转化为智能情报

探讨如何利用OpenCTI平台与Criminal IP数据库将网络威胁指标转化为可操作的智能情报,提升企业网络安全防护能力

探讨AI技术在电影创作中的突破性应用,分析《时间KINO》如何将经典角色苏里克与《矩阵》世界融合,引发全球网友热议的创意作品
2026年07月01号 17点18分46秒 《时间KINO》:AI生成的《矩阵》与苏里克的疯狂跨界之作

探讨AI技术在电影创作中的突破性应用,分析《时间KINO》如何将经典角色苏里克与《矩阵》世界融合,引发全球网友热议的创意作品

随着科技的发展,学校巴士正在被赋予新的功能,但这种变化也引发了关于隐私和安全的广泛讨论。本文深入探讨了这一趋势背后的技术、法律和社会影响,帮助读者全面了解这一变化对家庭和社会的潜在影响。
2026年07月01号 17点27分10秒 学校巴士即将变身移动监控设备:隐私与安全的双重挑战

随着科技的发展,学校巴士正在被赋予新的功能,但这种变化也引发了关于隐私和安全的广泛讨论。本文深入探讨了这一趋势背后的技术、法律和社会影响,帮助读者全面了解这一变化对家庭和社会的潜在影响。

本文详细分析IBM Langflow OSS 1.0.0至1.9.6版本存在的CVE-2026-7663漏洞,探讨其潜在风险、攻击路径及企业应对策略,帮助用户提升安全防护能力。
2026年07月01号 17点35分06秒 深度解析CVE-2026-7663:IBM Langflow OSS漏洞及安全防护指南

本文详细分析IBM Langflow OSS 1.0.0至1.9.6版本存在的CVE-2026-7663漏洞,探讨其潜在风险、攻击路径及企业应对策略,帮助用户提升安全防护能力。

本文详细分析IBM Langflow OSS 1.0.0至1.10.0版本存在的CVE-2026-7871漏洞,探讨其技术原理、潜在威胁以及企业应对策略,帮助安全从业者和开发者全面理解并有效防范此类安全风险。
2026年07月01号 17点43分43秒 深度解析CVE-2026-7871漏洞:IBM Langflow OSS的Redis权限滥用风险与防护策略

本文详细分析IBM Langflow OSS 1.0.0至1.10.0版本存在的CVE-2026-7871漏洞,探讨其技术原理、潜在威胁以及企业应对策略,帮助安全从业者和开发者全面理解并有效防范此类安全风险。

本文详细分析IBM Watsonx.data Intelligence 5.2.0至5.3.0版本存在的认证绕过漏洞CVE-2025-36319,探讨其影响范围、潜在风险及企业应对策略,为IT安全从业者提供专业见解。
2026年07月01号 17点50分31秒 深度解析CVE-2025-36319:IBM Watsonx.data Intelligence漏洞及安全防护指南

本文详细分析IBM Watsonx.data Intelligence 5.2.0至5.3.0版本存在的认证绕过漏洞CVE-2025-36319,探讨其影响范围、潜在风险及企业应对策略,为IT安全从业者提供专业见解。