如何通过OpenCTI与Criminal IP将威胁指标转化为智能情报
探讨如何利用OpenCTI平台与Criminal IP数据库将网络威胁指标转化为可操作的智能情报,提升企业网络安全防护能力
在当今数字化时代,网络安全威胁日益复杂多样,企业和组织面临着前所未有的挑战。如何有效识别、分析和应对这些威胁,成为网络安全领域的核心课题。OpenCTI(Open Cyber Threat Intelligence)作为一个开源的威胁情报平台,为用户提供了强大的工具来整合、分析和共享威胁信息。而Criminal IP作为一个专注于恶意IP地址和域名的数据库,为OpenCTI提供了丰富的威胁指标数据源。本文将深入探讨如何通过OpenCTI与Criminal IP的结合,将原始的威胁指标转化为可操作的智能情报,从而提升企业的网络安全防护能力。网络威胁指标(Indicators of Compromise, IoCs)是网络安全分析中不可或缺的组成部分。

这些指标通常包括恶意IP地址、域名、文件哈希值、URL等,它们能够帮助安全团队识别潜在的网络攻击。然而,原始的威胁指标往往是孤立的、静态的,缺乏上下文和关联性。为了使这些指标真正发挥作用,必须将其转化为智能情报(Threat Intelligence),即富有上下文、可操作的信息。OpenCTI平台正是这样一个桥梁,它能够将分散的威胁指标整合起来,并通过分析和关联,生成有价值的智能情报。Criminal IP作为一个专业的恶意IP地址和域名数据库,为OpenCTI提供了丰富的数据源。Criminal IP通过持续的监测和分析,收集全球范围内的恶意IP地址、域名、URL等信息,并将其分类和标记。
这些数据不仅包括已知的恶意指标,还包括潜在的威胁信号。通过将Criminal IP的数据与OpenCTI平台整合,用户可以获取更全面、更准确的威胁信息,从而提高威胁检测和响应的效率。在OpenCTI平台中,用户可以通过多种方式将Criminal IP的数据导入系统。首先,用户可以通过API接口直接从Criminal IP获取数据,并将其导入到OpenCTI的数据库中。这种方式适用于需要实时更新的场景,确保用户始终能够获取最新的威胁信息。其次,用户也可以通过手动导入的方式,将Criminal IP的数据文件上传到OpenCTI平台。

这种方式适用于批量数据的处理,适合定期更新的需求。一旦数据被导入到OpenCTI平台,用户就可以利用平台的强大分析功能,对这些威胁指标进行深入分析。OpenCTI提供了多种分析工具和模块,包括关联分析、时间序列分析、地理分布分析等。通过这些工具,用户可以发现威胁指标之间的关联性,识别潜在的攻击模式,并预测未来的威胁趋势。例如,用户可以通过关联分析发现某些IP地址与多个恶意域名相关联,从而推断出可能存在的攻击集群。这种关联性分析能够帮助用户更全面地理解威胁的来源和传播路径。
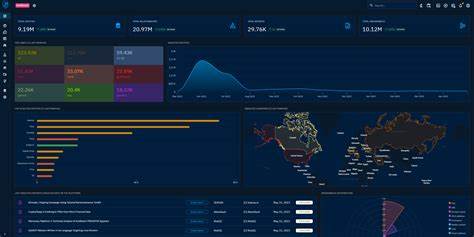
除了分析功能,OpenCTI还提供了丰富的可视化工具,帮助用户直观地理解威胁信息。通过图形化的界面,用户可以清晰地看到威胁指标之间的关系,以及它们与已知攻击的关联。这种可视化展示不仅提高了信息的可读性,还能够帮助用户快速识别关键威胁点。例如,用户可以通过图形化的网络图,发现某些IP地址与多个恶意域名相关联,从而推断出可能存在的攻击集群。这种可视化展示不仅提高了信息的可读性,还能够帮助用户快速识别关键威胁点。在将威胁指标转化为智能情报的过程中,上下文信息至关重要。
OpenCTI平台允许用户为每个威胁指标添加上下文信息,例如攻击类型、目标行业、攻击时间等。这些上下文信息能够帮助用户更好地理解威胁的背景和动机,从而制定更有针对性的防御策略。例如,用户可以通过分析某个IP地址的攻击历史,发现它主要针对金融行业,从而推断出可能存在的攻击动机和目标。这种上下文信息不仅提高了威胁情报的准确性,还能够帮助用户更好地理解威胁的背景和动机。除了内部分析,OpenCTI还支持与其他威胁情报平台和数据源的整合。通过与其他数据源的整合,用户可以获取更全面的威胁信息,并提高威胁检测和响应的效率。
例如,用户可以将OpenCTI与威胁情报共享平台(如MISP)整合,从而获取更多的威胁指标和上下文信息。这种整合不仅扩展了数据源,还能够帮助用户更全面地理解威胁的来源和传播路径。在实际应用中,OpenCTI与Criminal IP的结合能够显著提高企业的网络安全防护能力。通过将Criminal IP的恶意IP地址和域名数据导入到OpenCTI平台,用户可以实时监测和检测潜在的网络攻击。例如,用户可以通过OpenCTI的监测功能,发现某个IP地址与已知的恶意域名相关联,从而及时阻止潜在的攻击。这种实时监测和检测能力能够帮助用户快速响应威胁,减少潜在的损失。
此外,OpenCTI还支持自动化响应功能,帮助用户快速应对网络威胁。通过与安全设备(如防火墙、入侵检测系统)的整合,OpenCTI可以自动触发响应措施,例如阻止恶意IP地址的访问、隔离受感染的主机等。这种自动化响应能力能够帮助用户快速应对威胁,减少人工干预的时间和成本。在网络安全领域,威胁情报的共享和协作至关重要。OpenCTI平台支持威胁情报的共享和协作功能,帮助用户与其他组织和机构共享威胁信息。通过共享威胁情报,用户可以获取更多的威胁指标和上下文信息,从而提高威胁检测和响应的效率。
例如,用户可以通过OpenCTI的共享功能,将发现的恶意IP地址和域名与其他组织共享,从而帮助其他组织提高防护能力。这种共享和协作不仅提高了威胁情报的价值,还能够帮助用户更好地理解威胁的来源和传播路径。在实际应用中,OpenCTI与Criminal IP的结合能够显著提高企业的网络安全防护能力。通过将Criminal IP的恶意IP地址和域名数据导入到OpenCTI平台,用户可以实时监测和检测潜在的网络攻击。例如,用户可以通过OpenCTI的监测功能,发现某个IP地址与已知的恶意域名相关联,从而及时阻止潜在的攻击。这种实时监测和检测能力能够帮助用户快速响应威胁,减少潜在的损失。
此外,OpenCTI还支持自动化响应功能,帮助用户快速应对网络威胁。通过与安全设备(如防火墙、入侵检测系统)的整合,OpenCTI可以自动触发响应措施,例如阻止恶意IP地址的访问、隔离受感染的主机等。这种自动化响应能力能够帮助用户快速应对威胁,减少人工干预的时间和成本。在网络安全领域,威胁情报的共享和协作至关重要。OpenCTI平台支持威胁情报的共享和协作功能,帮助用户与其他组织和机构共享威胁信息。通过共享威胁情报,用户可以获取更多的威胁指标和上下文信息,从而提高威胁检测和响应的效率。
例如,用户可以通过OpenCTI的共享功能,将发现的恶意IP地址和域名与其他组织共享,从而帮助其他组织提高防护能力。这种共享和协作不仅提高了威胁情报的价值,还能够帮助用户更好地理解威胁的来源和传播路径。在实际应用中,OpenCTI与Criminal IP的结合能够显著提高企业的网络安全防护能力。通过将Criminal IP的恶意IP地址和域名数据导入到OpenCTI平台,用户可以实时监测和检测潜在的网络攻击。例如,用户可以通过OpenCTI的监测功能,发现某个IP地址与已知的恶意域名相关联,从而及时阻止潜在的攻击。这种实时监测和检测能力能够帮助用户快速响应威胀,减少潜在的损失。
此外,OpenCTI还支持自动化响应功能,帮助用户快速应对网络威胁。通过与安全设备(如防火墙、入侵检测系统)的整合,OpenCTI可以自动触发响应措施,例如阻止恶意IP地址的访问、隔离受感染的主机等。这种自动化响应能力能够帮助用户快速应对威胁,减少人工干预的时间和成本。在网络安全领域,威胁情报的共享和协作至关重要。OpenCTI平台支持威胁情报的共享和协作功能,帮助用户与其他组织和机构共享威胁信息。通过共享威胁情报,用户可以获取更多的威胁指标和上下文信息,从而提高威胁检测和响应的效率。
例如,用户可以通过OpenCTI的共享功能,将发现的恶意IP地址和域名与其他组织共享,从而帮助其他组织提高防护能力。这种共享和协作不仅提高了威胁情报的价值,还能够帮助用户更好地理解威胁的来源和传播路径。随着网络安全威胁的不断演变,企业和组织需要不断提升自己的防护能力。OpenCTI与Criminal IP的结合为用户提供了一个强大的工具,帮助他们将原始的威胁指标转化为可操作的智能情报。通过整合、分析和共享威胁信息,用户可以更好地识别、分析和应对网络威胁,从而提高企业的网络安全防护能力。在未来,随着技术的不断发展和威胁情报平台的不断完善,OpenCTI与Criminal IP的结合将为网络安全领域带来更多的创新和突破,帮助用户更好地应对日益复杂的网络安全挑战。
。