深度解析Frappe框架漏洞CVE-2026-48127:影响范围与安全防护指南

区块链技术
钱财 qian.cx
分享: Telegram X
本文详细分析了Frappe框架中发现的高危漏洞CVE-2026-48127,探讨其技术细节、潜在影响及企业应对策略,帮助开发者和安全团队有效防范类似安全威胁。

本文详细分析了Frappe框架中发现的高危漏洞CVE-2026-48127,探讨其技术细节、潜在影响及企业应对策略,帮助开发者和安全团队有效防范类似安全威胁。

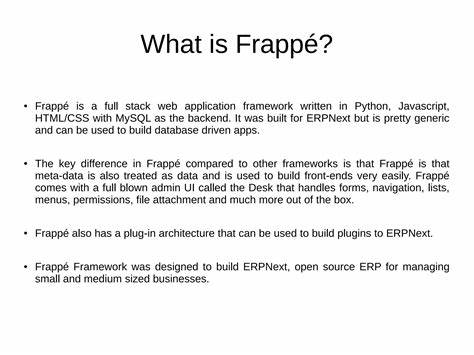
Frappe作为一款全栈式Web应用框架,因其开源特性和灵活性在企业级开发中广受欢迎。然而,近期安全研究人员发现其存在一个高危漏洞CVE-2026-48127,该漏洞在版本16.20.0和15.110.0之前的所有版本中均存在潜在风险。这一发现引发了广泛关注,因为Frappe框架被广泛应用于ERPNext等重要业务系统中,一旦被恶意利用,可能导致数据泄露、系统瘫痪甚至商业机密外泄。漏洞的核心问题在于框架在处理特定类型请求时存在安全漏洞,攻击者可通过精心构造的输入触发该漏洞,进而获取敏感信息或执行非授权操作。根据公开的技术分析,该漏洞主要涉及输入验证和权限控制机制的缺陷,攻击者无需特殊权限即可利用该漏洞。这种攻击方式具有隐蔽性,通常难以通过常规监控手段及时发现。

对于依赖Frappe框架的企业而言,及时升级至最新安全版本是最直接的应对措施。Frappe官方已经发布了补丁版本16.20.0和15.110.0,修复了该漏洞。企业应立即评估自身系统的版本情况,并制定升级计划。在升级过程中,建议采取以下措施:首先进行全面的系统备份,确保数据安全;其次在测试环境中验证补丁的兼容性;最后在生产环境中分阶段部署,以减少对业务的影响。除了版本升级,企业还应加强整体安全防护体系。建议实施多层次的安全防护策略,包括但不限于:部署Web应用防火墙(WAF)以过滤恶意请求;定期进行安全审计和渗透测试;加强员工安全意识培训,避免因人为操作错误导致安全事件。

此外,企业应建立完善的漏洞管理流程,确保在发现新的安全威胁时能够迅速响应。从技术角度来看,Frappe框架的漏洞修复过程体现了开源社区的快速响应能力。开源项目的安全性不仅依赖于开发者的技术能力,更需要广泛的社区参与和持续的安全投入。企业在选择开源框架时,应综合考虑其安全历史、社区活跃度以及官方的安全响应机制。对于关键业务系统,建议选择具有成熟安全记录的框架,并定期评估其安全状态。随着数字化转型的加速,企业级应用系统面临的安全威胁日益复杂。

Frappe框架的漏洞事件再次提醒我们,安全防护不能仅依赖技术手段,还需要建立完善的安全文化和流程。企业应将安全纳入业务战略的核心位置,通过技术、流程和人员的协同,构建全面的安全防护体系。只有如此,才能在快速变化的数字环境中保持业务的稳定性和可持续性。在未来,随着人工智能和大数据技术的广泛应用,Web应用框架的安全防护将面临新的挑战。企业应积极关注技术发展趋势,提前布局安全防护策略。同时,加强与安全社区的合作,共享安全经验和最佳实践,共同提升整体安全水平。

通过持续的努力和投入,企业才能在数字化转型的道路上行稳致远。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析Frappe框架中发现的高危漏洞CVE-2026-55852,探讨其技术细节、影响范围及企业应用安全防护策略,帮助开发者和安全专家有效应对潜在威胁。
2026年07月11号 03点20分36秒 深度解析Frappe框架漏洞CVE-2026-55852:影响范围与安全防护指南

本文详细分析Frappe框架中发现的高危漏洞CVE-2026-55852,探讨其技术细节、影响范围及企业应用安全防护策略,帮助开发者和安全专家有效应对潜在威胁。

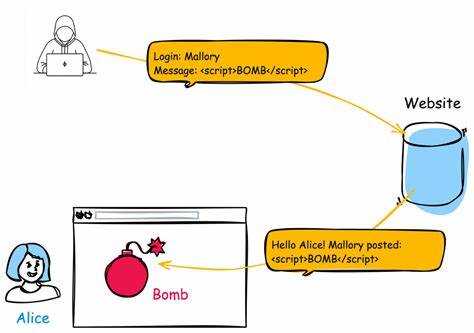
本文详细分析了CVE-2026-58588漏洞的成因、影响及防护措施,帮助开发者和安全从业者理解XSS攻击的本质,并提供实用的安全建议。
2026年07月11号 03点29分44秒 深度解析CVE-2026-58588:跨站脚本攻击(XSS)的威胁与防护策略

本文详细分析了CVE-2026-58588漏洞的成因、影响及防护措施,帮助开发者和安全从业者理解XSS攻击的本质,并提供实用的安全建议。

本文详细分析Nezha监控系统中发现的CVE-2026-59155漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户提升系统安全性。
2026年07月11号 03点30分18秒 深度解析CVE-2026-59155漏洞:Nezha监控系统的安全风险与防护指南

本文详细分析Nezha监控系统中发现的CVE-2026-59155漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户提升系统安全性。

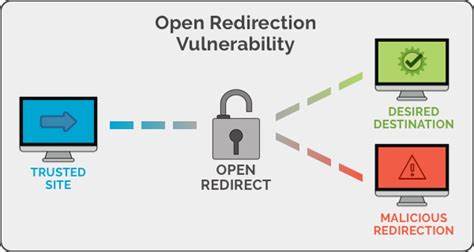
本文详细分析Drupal CVE-2026-55806开放重定向漏洞的成因、攻击方式及防护措施,帮助开发者和安全专家理解该漏洞的潜在风险并采取有效防范措施。
2026年07月11号 03点30分43秒 深度解析Drupal CVE-2026-55806漏洞:开放重定向攻击的危害与防护策略

本文详细分析Drupal CVE-2026-55806开放重定向漏洞的成因、攻击方式及防护措施,帮助开发者和安全专家理解该漏洞的潜在风险并采取有效防范措施。

探讨Tilt工具在Kubernetes微服务开发中的应用及CVE-2026-55883漏洞的影响,提供安全防护建议和最佳实践,助力企业构建更安全的开发环境。
2026年07月11号 03点34分55秒 深入解析CVE-2026-55883:Tilt微服务开发环境漏洞及安全防护指南

探讨Tilt工具在Kubernetes微服务开发中的应用及CVE-2026-55883漏洞的影响,提供安全防护建议和最佳实践,助力企业构建更安全的开发环境。

本文详细分析Drupal FlowDrop模块中的CVE-2026-58589漏洞,揭示其权限缺失导致的强制浏览风险,并提供安全防护建议,帮助开发者和管理员有效应对此类安全威胁。
2026年07月11号 03点35分24秒 深度解析Drupal FlowDrop漏洞CVE-2026-58589:权限缺失导致强制浏览风险

本文详细分析Drupal FlowDrop模块中的CVE-2026-58589漏洞,揭示其权限缺失导致的强制浏览风险,并提供安全防护建议,帮助开发者和管理员有效应对此类安全威胁。

本文详细分析了CVE-2026-58591跨站脚本攻击漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者全面了解该漏洞并有效应对潜在威胁。
2026年07月11号 03点36分25秒 深度解析CVE-2026-58591:Web应用中的XSS漏洞及安全防护指南

本文详细分析了CVE-2026-58591跨站脚本攻击漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者全面了解该漏洞并有效应对潜在威胁。