深度解析Drupal CVE-2026-55806漏洞:开放重定向攻击的危害与防护策略

行业领袖访谈
钱财 qian.cx
分享: Telegram X
本文详细分析Drupal CVE-2026-55806开放重定向漏洞的成因、攻击方式及防护措施,帮助开发者和安全专家理解该漏洞的潜在风险并采取有效防范措施。

本文详细分析Drupal CVE-2026-55806开放重定向漏洞的成因、攻击方式及防护措施,帮助开发者和安全专家理解该漏洞的潜在风险并采取有效防范措施。

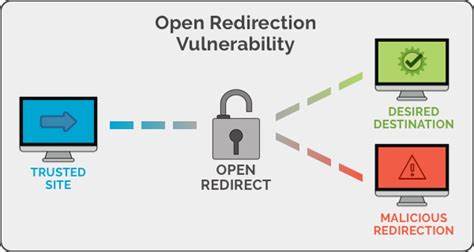
近期,Drupal核心系统被发现存在严重的开放重定向漏洞(CVE-2026-55806),该漏洞允许攻击者通过精心构造的URL链接将用户重定向至恶意网站,从而实施钓鱼攻击、数据窃取等恶意行为。作为全球广泛使用的内容管理系统,Drupal的安全性直接影响着数百万网站的运行安全。本文将从漏洞成因、攻击方式、影响范围以及防护策略等多个维度,深入解析这一安全事件,并为开发者和安全专家提供实用的防护建议。开放重定向漏洞(Open Redirect)是一种常见的Web安全漏洞,其核心问题在于应用程序未能正确验证用户输入的URL参数,导致攻击者可以将用户重定向至任意指定的网站。在Drupal CVE-2026-55806漏洞中,攻击者利用系统中的URL重定向功能,通过构造特定的参数值,绕过安全检查,将用户引导至恶意网站。这种攻击方式通常与钓鱼攻击结合使用,攻击者可能通过伪造的登录页面窃取用户凭证,或者通过恶意脚本实施XSS攻击。

从技术角度来看,该漏洞的成因主要与Drupal的URL处理机制有关。在正常情况下,Drupal会对用户输入的URL进行验证和过滤,确保重定向目标属于可信域名。然而,在CVE-2026-55806漏洞中,攻击者发现了系统在特定条件下未能正确执行安全检查的漏洞,从而成功绕过防护机制。这种漏洞通常与代码逻辑中的边界条件处理不当、输入验证不严格等问题有关。针对该漏洞的攻击方式主要包括两种。第一种是直接利用漏洞构造恶意URL,通过邮件、社交媒体等渠道诱导用户点击,从而实施钓鱼攻击。

第二种是将漏洞与其他攻击手段结合使用,例如通过XSS漏洞注入恶意脚本,自动触发重定向攻击。攻击者还可能利用URL短链服务等工具隐藏真实的恶意URL,增加攻击的隐蔽性。该漏洞的影响范围广泛,涉及所有使用受影响版本的Drupal系统。由于Drupal广泛应用于企业网站、政府门户、电子商务平台等场景,漏洞的存在可能导致用户数据泄露、系统权限被窃取等严重后果。特别是对于依赖Drupal进行身份验证和敏感数据处理的系统,漏洞的风险更为显著。此外,攻击者还可能利用该漏洞进行SEO攻击,通过恶意重定向影响搜索引擎排名,损害网站的声誉。

为了有效防护该漏洞,Drupal官方已经发布了安全更新,建议所有用户立即升级到最新版本。在技术层面,开发者应加强URL参数的验证和过滤,确保所有重定向目标都经过严格的白名单检查。此外,还应实施内容安全策略(CSP)等防护措施,限制脚本执行和数据提交的来源。对于企业用户,建议定期进行安全审计和渗透测试,及时发现并修复潜在的安全漏洞。在应对开放重定向漏洞时,用户也应提高安全意识,避免点击来历不明的链接,特别是那些包含复杂参数的URL。对于企业用户,建议部署网络安全监控系统,实时监测异常的重定向行为,并设置告警机制。

通过综合运用技术手段和管理措施,可以有效降低开放重定向攻击的风险,保障系统的安全稳定运行。随着网络攻击手段的不断演变,开放重定向漏洞仍然是Web安全领域的重要威胁之一。Drupal CVE-2026-55806漏洞的发现和修复,为我们提供了宝贵的经验教训。开发者应从中吸取教训,在系统设计和代码实现中更加注重安全性,确保用户数据和系统资产的安全。同时,企业用户也应加强安全管理,定期更新系统,确保应用程序的安全性和稳定性。通过共同努力,我们可以构建更加安全的网络环境,抵御日益复杂的网络威胁。

。
精选推荐 数字资产常用交易与安全工具
下一步
探讨Tilt工具在Kubernetes微服务开发中的应用及CVE-2026-55883漏洞的影响,提供安全防护建议和最佳实践,助力企业构建更安全的开发环境。
2026年07月11号 03点34分55秒 深入解析CVE-2026-55883:Tilt微服务开发环境漏洞及安全防护指南

探讨Tilt工具在Kubernetes微服务开发中的应用及CVE-2026-55883漏洞的影响,提供安全防护建议和最佳实践,助力企业构建更安全的开发环境。

本文详细分析Drupal FlowDrop模块中的CVE-2026-58589漏洞,揭示其权限缺失导致的强制浏览风险,并提供安全防护建议,帮助开发者和管理员有效应对此类安全威胁。
2026年07月11号 03点35分24秒 深度解析Drupal FlowDrop漏洞CVE-2026-58589:权限缺失导致强制浏览风险

本文详细分析Drupal FlowDrop模块中的CVE-2026-58589漏洞,揭示其权限缺失导致的强制浏览风险,并提供安全防护建议,帮助开发者和管理员有效应对此类安全威胁。

本文详细分析了CVE-2026-58591跨站脚本攻击漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者全面了解该漏洞并有效应对潜在威胁。
2026年07月11号 03点36分25秒 深度解析CVE-2026-58591:Web应用中的XSS漏洞及安全防护指南

本文详细分析了CVE-2026-58591跨站脚本攻击漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者全面了解该漏洞并有效应对潜在威胁。

本文详细分析了CVE-2026-55808跨站脚本漏洞的成因、影响及防护策略,帮助开发者和安全从业者全面理解Web安全威胁并构建有效的防御体系。
2026年07月11号 03点41分04秒 深度解析CVE-2026-55808:Web应用中的XSS漏洞及安全防护指南

本文详细分析了CVE-2026-55808跨站脚本漏洞的成因、影响及防护策略,帮助开发者和安全从业者全面理解Web安全威胁并构建有效的防御体系。

本文详细分析CVE-2026-55810漏洞的成因、影响范围及安全防护措施,帮助企业和开发者理解动态对象属性修改控制不当的潜在威胁,并提供有效的防御建议。
2026年07月11号 03点41分39秒 深度解析CVE-2026-55810漏洞:动态对象属性修改控制不当的安全风险与防护策略

本文详细分析CVE-2026-55810漏洞的成因、影响范围及安全防护措施,帮助企业和开发者理解动态对象属性修改控制不当的潜在威胁,并提供有效的防御建议。

本文详细分析Phalcon PHP框架中发现的CVE-2026-57584漏洞,探讨其技术细节、潜在风险及修复方案,并提供企业级应用的安全防护建议,帮助开发者构建更安全的PHP应用架构。
2026年07月11号 03点42分06秒 深度解析Phalcon框架CVE-2026-57584漏洞:影响、修复与安全防护指南

本文详细分析Phalcon PHP框架中发现的CVE-2026-57584漏洞,探讨其技术细节、潜在风险及修复方案,并提供企业级应用的安全防护建议,帮助开发者构建更安全的PHP应用架构。

本文详细分析了CVE-2026-58587跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业如何有效防护,帮助读者全面理解这一网络安全威胁。
2026年07月11号 03点42分28秒 深度解析CVE-2026-58587:跨站脚本攻击(XSS)漏洞的成因、影响与防护策略

本文详细分析了CVE-2026-58587跨站脚本攻击漏洞的技术细节,探讨其成因、潜在风险以及企业如何有效防护,帮助读者全面理解这一网络安全威胁。