本文详细分析了CVE-2026-57714 SQL注入漏洞的技术细节,探讨其潜在风险,并提供企业级防护方案,帮助安全从业者和开发者构建更安全的应用系统。
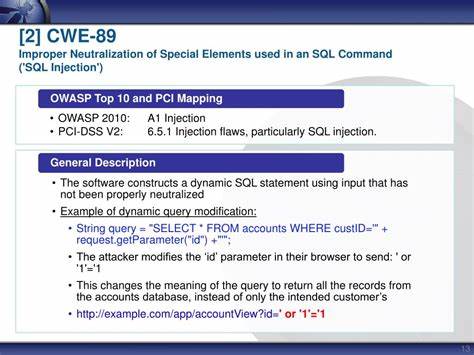
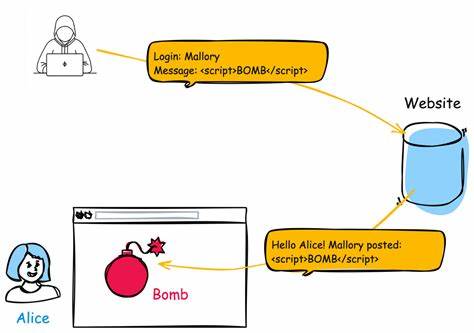
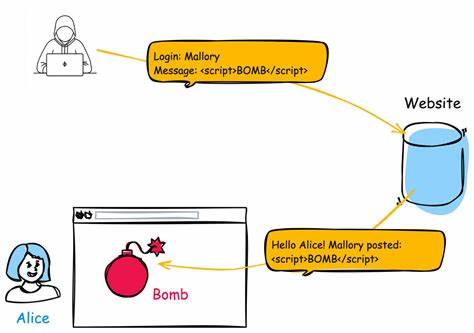
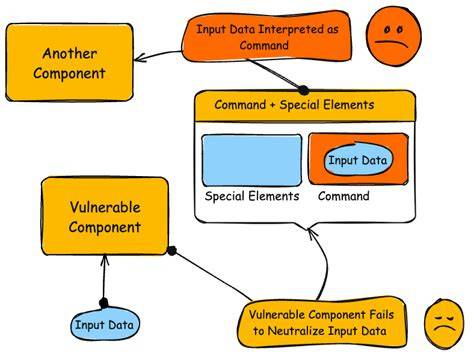
SQL注入漏洞作为网络安全领域最具破坏性的漏洞之一,近年来仍频繁出现在各类系统中。2026年发现的CVE-2026-57714漏洞,再次引发了对SQL注入攻击的关注。该漏洞属于特殊元素未被正确中和的SQL命令注入类型,其危害性不容小觑。本文将从漏洞成因、攻击方式、影响范围以及防护措施等多个维度,为读者提供全面的技术分析。SQL注入漏洞的核心问题在于应用程序未能正确处理用户输入的特殊字符,导致攻击者可以通过构造恶意SQL语句来操纵数据库。CVE-2026-57714漏洞的特殊之处在于其触发条件较为隐蔽,攻击者可以通过普通的下载、上下文嵌入或频道查看等操作来触发漏洞。

这种攻击方式使得漏洞更加难以被发现和防范。从技术角度来看,该漏洞的成因主要与应用程序的输入验证机制不足有关。当系统未对用户输入进行严格的过滤和转义处理时,攻击者就能够将SQL命令注入到查询中。例如,在下载文件的功能中,如果系统直接将用户提供的文件名拼接到SQL查询中,攻击者就可以通过构造特殊的文件名来执行恶意SQL命令。CVE-2026-57714漏洞的影响范围可能涉及数据泄露、数据篡改甚至系统控制权的丢失。攻击者可以通过该漏洞获取敏感数据,如用户凭证、财务信息等,严重威胁企业的商业机密和用户隐私。
此外,攻击者还可以利用该漏洞执行数据库管理操作,如删除表、修改数据等,对系统的完整性造成严重破坏。为了有效防范此类SQL注入漏洞,企业需要采取多层次的安全措施。首先,开发者应严格遵循安全编码规范,确保所有用户输入都经过充分的验证和转义处理。其次,可以使用参数化查询或预编译语句来替代动态SQL拼接,从而有效隔离用户输入和SQL命令。此外,定期进行安全审计和渗透测试,能够帮助及时发现和修复潜在的SQL注入漏洞。在企业级防护方面,可以部署Web应用防火墙(WAF)来过滤恶意的SQL注入请求。

WAF能够识别并阻止基于规则的攻击模式,为应用程序提供额外的安全层。同时,建立完善的漏洞管理流程,确保发现漏洞后能够迅速响应和修复,减少攻击者的利用窗口。CVE-2026-57714漏洞的出现提醒我们,SQL注入攻击仍然是网络安全领域的重要威胁。企业和开发者必须持续关注安全技术的发展,采用最佳实践来保护系统免受此类攻击的侵害。通过技术手段和安全意识的双重提升,我们可以构建更加安全的数字环境,为用户提供可靠的服务保障。 。