深度解析CVE-2026-57732:Web应用中的XSS漏洞及安全防护策略
本文详细分析了CVE-2026-57732跨站脚本注入漏洞的成因、影响及防护措施,帮助开发者和安全从业者全面了解该漏洞的技术细节和应对策略。
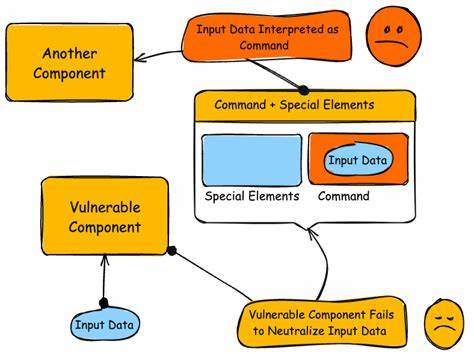
随着网络安全威胁的日益复杂化,跨站脚本注入(XSS)攻击仍然是Web应用中最常见的安全漏洞之一。近期公开的CVE-2026-57732漏洞再次引发了业界对输入验证不足问题的关注。该漏洞属于输入未正确中和(Improper Neutralization of Input)类型,具体表现为在Web页面生成过程中未能有效过滤恶意脚本代码,导致攻击者可以通过注入恶意JavaScript代码实现跨站脚本攻击。本文将从漏洞成因、影响范围、攻击演示、防护措施等多个维度进行深入分析,帮助读者全面理解该漏洞的技术本质及应对策略。XSS漏洞的核心危害在于攻击者可以通过注入恶意脚本代码,在用户浏览页面时执行非法操作。这些操作可能包括窃取用户会话Cookie、重定向用户到钓鱼网站、篡改页面内容等。

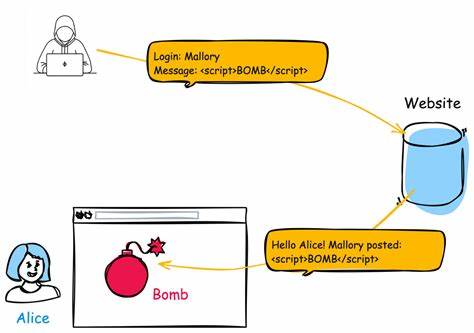
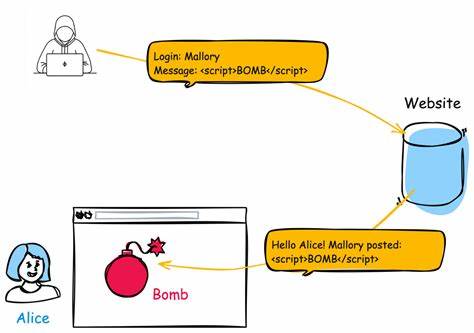
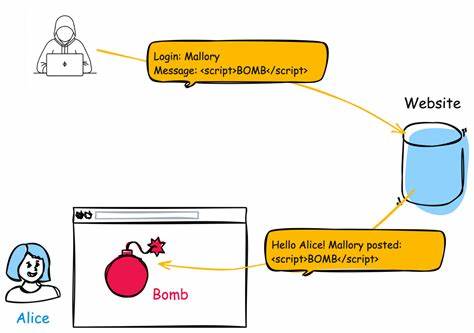
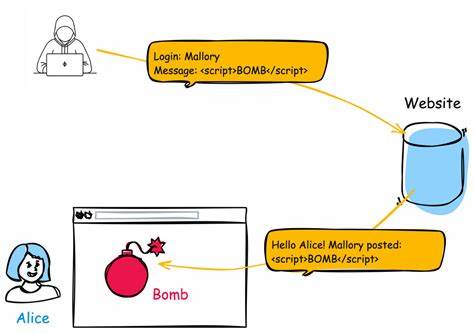
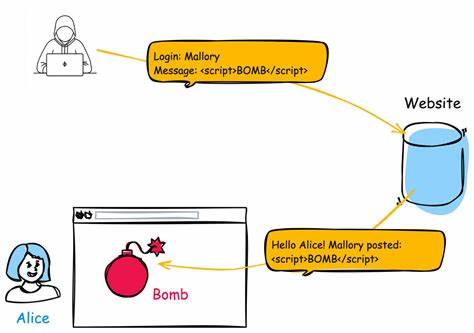
CVE-2026-57732漏洞的特殊之处在于其触发条件相对隐蔽,攻击者可以通过精心构造的输入数据绕过常规的安全检查机制。例如,在某些Web应用中,用户上传的文件内容可能会被直接嵌入到HTML页面中,如果未进行严格的输入验证和输出编码,就可能成为XSS攻击的突破口。从技术角度来看,该漏洞的成因主要与Web应用的输入处理流程有关。在典型的Web应用架构中,用户提交的数据会经过多个处理环节,包括接收、验证、存储和输出。如果在任何一个环节中未能正确处理特殊字符,就可能导致恶意代码被注入到页面中。例如,攻击者可能在表单提交中嵌入<script>标签,如果后台代码未对这些标签进行转义处理,浏览器在渲染页面时就会执行这些恶意脚本。
为了更直观地理解该漏洞的攻击过程,我们可以通过一个简单的演示来展示其危害。假设有一个Web应用允许用户上传文件,并将文件内容直接嵌入到HTML页面中。攻击者可以创建一个包含恶意JavaScript代码的文件,例如:<script>alert('XSS Attack');</script>。当其他用户访问包含该文件的页面时,浏览器会自动执行这段脚本,弹出一个警告框。虽然这个例子看起来简单,但实际攻击中,恶意脚本可以执行更复杂的操作,如窃取用户凭证、窃取敏感信息等。针对CVE-2026-57732漏洞,开发者和安全团队需要采取多层次的防护措施。

首先,在输入验证阶段,应严格检查用户提交的数据,过滤掉任何可能包含恶意代码的内容。常见的过滤策略包括白名单验证、正则表达式匹配等。其次,在输出编码阶段,应对所有动态生成的HTML内容进行适当的编码处理,确保特殊字符被正确转义。例如,使用HTML实体编码将<script>转换为<script>,从而阻止浏览器执行恶意脚本。此外,现代Web应用还可以利用内容安全策略(CSP)来增强防护能力。CSP是一种额外的安全层,它可以限制页面中可执行脚本的来源,从而有效防止XSS攻击。
通过在HTTP响应头中设置适当的CSP策略,可以阻止内联脚本的执行,并仅允许来自可信来源的脚本运行。例如,以下CSP策略可以阻止内联脚本和未授权的外部脚本:Content-Security-Policy: default-src 'self'; script-src 'self' https://trusted.cdn.com。除了技术防护措施,组织还应建立完善的安全开发流程,确保安全意识贯穿整个软件生命周期。这包括在需求分析阶段识别潜在的安全风险,在设计阶段采用安全编码实践,在测试阶段进行安全测试,以及在部署阶段进行安全审计。定期进行安全培训和漏洞扫描也是预防XSS攻击的重要手段。随着Web应用的复杂性不断增加,XSS攻击的变种也在不断涌现。
例如,DOM型XSS攻击利用了浏览器对DOM的动态操作,攻击者通过操纵DOM节点来注入恶意代码。针对这种攻击,开发者需要特别注意JavaScript代码中的动态内容生成,确保所有用户输入都经过严格的验证和编码处理。此外,还应避免使用危险的API,如innerHTML,而改用更安全的替代方案,如textContent。在实际应用中,许多组织可能面临资源有限的挑战,无法全面实施所有安全措施。在这种情况下,可以优先关注高风险区域,如用户输入处理、敏感数据存储和权限管理等。通过集中资源解决最关键的安全问题,可以显著降低XSS攻击的风险。
同时,定期更新和修补已知的安全漏洞也是至关重要的,因为攻击者往往会利用未修补的漏洞进行攻击。随着云计算和移动互联网的普及,Web应用的安全防护面临着新的挑战。例如,单页应用(SPA)和API驱动的架构可能引入新的安全风险,需要采用不同的防护策略。开发者应密切关注行业最佳实践,并根据应用的具体特点调整安全策略。例如,在API驱动的架构中,应确保API端点对输入进行严格验证,并使用HTTPS加密通信,以防止中间人攻击。综上所述,CVE-2026-57732漏洞的出现再次提醒我们,Web应用的安全防护需要多层次的策略和持续的关注。
通过结合输入验证、输出编码、内容安全策略等多种技术手段,可以有效降低XSS攻击的风险。同时,组织应建立完善的安全开发流程,确保安全意识贯穿整个软件生命周期。只有通过全面的安全防护和持续的安全投入,才能在日益复杂的网络环境中保护用户数据和应用安全。 。