AI编程的"短绳"方法:如何高效利用AI工具打造高质量代码
挖矿与质押
钱财 qian.cx
探讨专业开发者如何通过严格控制AI代码生成工具,避免常见错误,提升代码质量和开发效率,适用于安全关键系统的开发实践。

探讨专业开发者如何通过严格控制AI代码生成工具,避免常见错误,提升代码质量和开发效率,适用于安全关键系统的开发实践。

在软件开发领域,AI工具的应用正在迅速普及。然而,许多开发者在使用AI代码生成工具时,往往会遇到代码质量下降、逻辑错误频发等问题。特别是在安全关键系统的开发中,AI生成的代码可能存在效率低下、结构混乱等缺陷。针对这些问题,专业开发者提出了"短绳"方法,通过严格控制AI的工作方式,确保代码质量和开发效率的提升。 "短绳"方法的核心思想是将AI工具视为辅助工具,而不是完全自主的代码生成器。开发者需要在每个步骤中保持对AI的严格监控,确保其生成的代码符合预期。

回答问题即可获得报酬

这种方法要求开发者具备扎实的编程基础和代码审查能力,能够在AI生成代码的过程中及时发现并纠正错误。 在实际应用中,开发者首先需要制定详细的开发计划,明确每个任务的目标和步骤。然后,在使用AI工具时,必须保持对其行为的严格监控。例如,开发者可以通过查看AI生成的代码差异,确保其修改符合预期。此外,开发者还需要定期进行代码审查,确保AI生成的代码符合项目要求。 在代码审查阶段,开发者需要结合人工和AI的优势,确保代码的质量。

AI可以快速发现常见的错误,而人工审查则可以捕捉更高层次的问题。例如,开发者可以使用AI工具对每个提交的代码进行初步审查,然后再进行人工审查。这种方法不仅可以提高代码质量,还可以提高开发效率。 在使用AI工具时,开发者还需要注意避免常见的错误。例如,开发者不应允许AI在未经审查的情况下自动提交代码。此外,开发者还需要定期备份代码,以防止AI生成的错误代码导致数据丢失。

BC.Game Shitcode 2026:获取独家优惠和奖励

综上所述,"短绳"方法为专业开发者提供了一种高效利用AI工具的方法。通过严格控制AI的工作方式,开发者可以确保代码质量和开发效率的提升。这种方法不仅适用于安全关键系统的开发,还可以应用于其他需要高质量代码的项目。 在未来,随着AI技术的不断发展,开发者需要不断优化其使用AI工具的方法。例如,开发者可以结合AI工具和人工智能技术,进一步提高代码质量和开发效率。此外,开发者还需要关注AI工具的安全性,确保其生成的代码符合安全标准。

通过采用"短绳"方法,开发者可以在利用AI工具的同时,确保代码质量和开发效率的提升。这种方法不仅适用于专业开发者,还可以为初学者提供宝贵的经验和建议。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析Linux内核中发现的CVE-2026-53205漏洞,探讨其技术细节、修复方案以及对系统安全的潜在影响,帮助开发者和安全专家更好地理解和应对此类内核漏洞。
2026年07月03号 16点45分48秒 深度解析Linux内核漏洞CVE-2026-53205:IVPU加速模块的安全修复与影响分析

本文详细分析Linux内核中发现的CVE-2026-53205漏洞,探讨其技术细节、修复方案以及对系统安全的潜在影响,帮助开发者和安全专家更好地理解和应对此类内核漏洞。

本文详细分析Linux内核中TEE共享内存模块的安全漏洞CVE-2026-53210,探讨其修复方案对系统安全的重要意义,并提供企业级安全防护建议。
2026年07月03号 16点50分52秒 深度解析Linux内核漏洞CVE-2026-53210:TEE共享内存安全修复的关键细节

本文详细分析Linux内核中TEE共享内存模块的安全漏洞CVE-2026-53210,探讨其修复方案对系统安全的重要意义,并提供企业级安全防护建议。

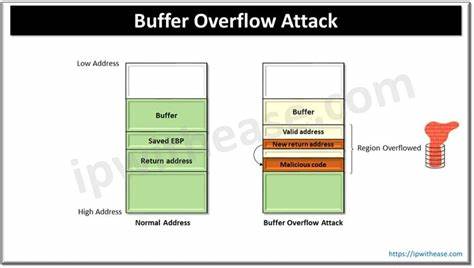
本文详细分析UTT nv518G系列设备中发现的CVE-2026-52191缓冲区溢出漏洞,探讨其潜在威胁、影响范围及企业级防护策略,为网络安全从业者提供专业参考。
2026年07月03号 16点54分35秒 深度解析UTT nv518G设备中的CVE-2026-52191缓冲区溢出漏洞:威胁分析与防护指南

本文详细分析UTT nv518G系列设备中发现的CVE-2026-52191缓冲区溢出漏洞,探讨其潜在威胁、影响范围及企业级防护策略,为网络安全从业者提供专业参考。

本文详细分析React Native中react-native-receive-sharing-intent组件存在的CVE-2026-58460路径遍历漏洞,探讨其影响范围、攻击方式及开发者应采取的安全防护措施,帮助开发者提升应用安全性。
2026年07月03号 16点55分13秒 深度解析CVE-2026-58460:React Native分享意图接收组件的路径遍历漏洞及安全防护指南

本文详细分析React Native中react-native-receive-sharing-intent组件存在的CVE-2026-58460路径遍历漏洞,探讨其影响范围、攻击方式及开发者应采取的安全防护措施,帮助开发者提升应用安全性。

本文详细分析Linux内核中发现的CVE-2026-53207漏洞,探讨其修复机制、潜在影响及对系统安全的启示,帮助开发者和管理员提升安全防护意识。
2026年07月03号 16点55分40秒 深度解析Linux内核漏洞CVE-2026-53207:修复过程与安全启示

本文详细分析Linux内核中发现的CVE-2026-53207漏洞,探讨其修复机制、潜在影响及对系统安全的启示,帮助开发者和管理员提升安全防护意识。

本文详细分析Linux内核中发现的CVE-2026-53211漏洞,探讨其成因、影响范围及官方修复方案,并提供企业级防护建议,帮助用户提升系统安全性。
2026年07月03号 17点02分56秒 深度解析Linux内核漏洞CVE-2026-53211:netfilter模块的安全修复与防护策略

本文详细分析Linux内核中发现的CVE-2026-53211漏洞,探讨其成因、影响范围及官方修复方案,并提供企业级防护建议,帮助用户提升系统安全性。

本文详细分析UTT nv518G系列设备中发现的CVE-2026-52189缓冲区溢出漏洞,探讨其潜在威胁、攻击路径及企业应对策略,帮助IT管理者提升网络安全防护能力。
2026年07月03号 17点11分50秒 深度解析UTT nv518G设备CVE-2026-52189缓冲区溢出漏洞:威胁分析与防护指南

本文详细分析UTT nv518G系列设备中发现的CVE-2026-52189缓冲区溢出漏洞,探讨其潜在威胁、攻击路径及企业应对策略,帮助IT管理者提升网络安全防护能力。