深度解析Linux内核漏洞CVE-2026-53205:IVPU加速模块的安全修复与影响分析

区块链技术
钱财 qian.cx
分享: Telegram X
本文详细分析Linux内核中发现的CVE-2026-53205漏洞,探讨其技术细节、修复方案以及对系统安全的潜在影响,帮助开发者和安全专家更好地理解和应对此类内核漏洞。

本文详细分析Linux内核中发现的CVE-2026-53205漏洞,探讨其技术细节、修复方案以及对系统安全的潜在影响,帮助开发者和安全专家更好地理解和应对此类内核漏洞。

近期,Linux内核社区公布了一个重要的安全漏洞修复,涉及accel/ivpu模块的安全加固。该漏洞被编号为CVE-2026-53205,其修复方案通过添加额外的安全检查机制,有效防止了潜在的系统崩溃和权限提升攻击。这一修复不仅展现了Linux内核社区对安全问题的高度重视,也为开发者提供了宝贵的安全实践经验。Linux内核作为全球最广泛使用的操作系统内核之一,其安全性直接关系到数以亿计的设备和服务器的稳定运行。IVPU(Intel Video Processing Unit)加速模块是Linux内核中负责视频处理加速的重要组件,其安全性直接影响到多媒体应用的稳定性和系统整体安全性。CVE-2026-53205漏洞的发现和修复,为我们提供了一个深入理解内核安全机制的绝佳案例。

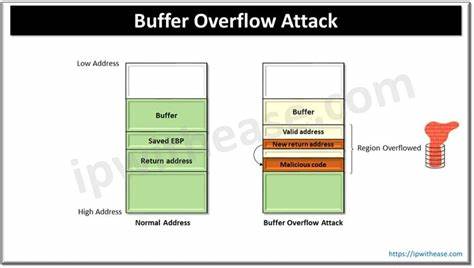
从技术角度来看,该漏洞主要源于IVPU模块在处理特定类型的视频数据时,未能充分验证输入参数的合法性。攻击者可能利用这一漏洞,通过精心构造的恶意数据包,触发内核中的缓冲区溢出或内存越界访问,从而导致系统崩溃或权限提升。这种攻击方式不仅威胁到系统的稳定性,还可能为恶意软件提供入口,进一步危害用户数据安全。为了有效应对这一漏洞,Linux内核开发团队迅速采取行动,在accel/ivpu模块中添加了额外的安全检查机制。这些检查机制主要包括输入参数的严格验证、内存访问的边界检查以及异常处理的优化。通过这些措施,内核能够在处理视频数据时,及时发现和阻止潜在的恶意操作,从而大幅降低了漏洞被利用的可能性。

除了技术层面的修复,Linux内核社区还通过多种渠道向用户和开发者传达了安全警示。用户被建议尽快升级到最新版本的内核,以确保系统免受此类漏洞的影响。同时,开发者也被鼓励在编写内核模块时,遵循严格的安全编码规范,确保代码的健壮性和安全性。从更广泛的角度来看,CVE-2026-53205漏洞的发现和修复,反映了Linux内核社区在安全问题上的持续努力。随着计算机技术的不断发展,内核漏洞的发现和修复将成为一个长期的过程。开发者和用户需要保持高度警惕,定期更新系统,并采用最佳安全实践,以应对不断变化的安全威胁。

在未来,随着IVPU加速模块的应用场景不断扩大,其安全性将面临更严峻的挑战。开发者需要在性能优化和安全防护之间找到平衡,确保模块在提供高效加速功能的同时,能够有效抵御各种安全威胁。Linux内核社区也将继续加强安全审计和漏洞响应机制,为用户提供更安全、更稳定的操作系统环境。总结来说,CVE-2026-53205漏洞的发现和修复,为我们提供了一个深入理解Linux内核安全机制的宝贵案例。通过分析这一漏洞的技术细节和修复方案,我们不仅能够提高自身的安全意识,还能从中学习到宝贵的安全实践经验。在未来的开发和使用中,我们需要始终保持对安全问题的关注,确保系统的稳定性和安全性。

。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析Linux内核中TEE共享内存模块的安全漏洞CVE-2026-53210,探讨其修复方案对系统安全的重要意义,并提供企业级安全防护建议。
2026年07月03号 16点50分52秒 深度解析Linux内核漏洞CVE-2026-53210:TEE共享内存安全修复的关键细节

本文详细分析Linux内核中TEE共享内存模块的安全漏洞CVE-2026-53210,探讨其修复方案对系统安全的重要意义,并提供企业级安全防护建议。

本文详细分析UTT nv518G系列设备中发现的CVE-2026-52191缓冲区溢出漏洞,探讨其潜在威胁、影响范围及企业级防护策略,为网络安全从业者提供专业参考。
2026年07月03号 16点54分35秒 深度解析UTT nv518G设备中的CVE-2026-52191缓冲区溢出漏洞:威胁分析与防护指南

本文详细分析UTT nv518G系列设备中发现的CVE-2026-52191缓冲区溢出漏洞,探讨其潜在威胁、影响范围及企业级防护策略,为网络安全从业者提供专业参考。

本文详细分析React Native中react-native-receive-sharing-intent组件存在的CVE-2026-58460路径遍历漏洞,探讨其影响范围、攻击方式及开发者应采取的安全防护措施,帮助开发者提升应用安全性。
2026年07月03号 16点55分13秒 深度解析CVE-2026-58460:React Native分享意图接收组件的路径遍历漏洞及安全防护指南

本文详细分析React Native中react-native-receive-sharing-intent组件存在的CVE-2026-58460路径遍历漏洞,探讨其影响范围、攻击方式及开发者应采取的安全防护措施,帮助开发者提升应用安全性。

本文详细分析Linux内核中发现的CVE-2026-53207漏洞,探讨其修复机制、潜在影响及对系统安全的启示,帮助开发者和管理员提升安全防护意识。
2026年07月03号 16点55分40秒 深度解析Linux内核漏洞CVE-2026-53207:修复过程与安全启示

本文详细分析Linux内核中发现的CVE-2026-53207漏洞,探讨其修复机制、潜在影响及对系统安全的启示,帮助开发者和管理员提升安全防护意识。

本文详细分析Linux内核中发现的CVE-2026-53211漏洞,探讨其成因、影响范围及官方修复方案,并提供企业级防护建议,帮助用户提升系统安全性。
2026年07月03号 17点02分56秒 深度解析Linux内核漏洞CVE-2026-53211:netfilter模块的安全修复与防护策略

本文详细分析Linux内核中发现的CVE-2026-53211漏洞,探讨其成因、影响范围及官方修复方案,并提供企业级防护建议,帮助用户提升系统安全性。

本文详细分析UTT nv518G系列设备中发现的CVE-2026-52189缓冲区溢出漏洞,探讨其潜在威胁、攻击路径及企业应对策略,帮助IT管理者提升网络安全防护能力。
2026年07月03号 17点11分50秒 深度解析UTT nv518G设备CVE-2026-52189缓冲区溢出漏洞:威胁分析与防护指南

本文详细分析UTT nv518G系列设备中发现的CVE-2026-52189缓冲区溢出漏洞,探讨其潜在威胁、攻击路径及企业应对策略,帮助IT管理者提升网络安全防护能力。

本文详细分析Linux内核中发现的CVE-2026-53204漏洞,探讨其技术细节、潜在影响及官方修复方案,并提供企业级安全防护建议,帮助用户全面了解和应对该漏洞风险。
2026年07月03号 17点17分08秒 深度解析Linux内核漏洞CVE-2026-53204:影响、修复与安全防护指南

本文详细分析Linux内核中发现的CVE-2026-53204漏洞,探讨其技术细节、潜在影响及官方修复方案,并提供企业级安全防护建议,帮助用户全面了解和应对该漏洞风险。