深度解析CVE-2026-50110漏洞:Storage Concentrator硬编码凭证的安全风险与应对策略

稳定币与中央银行数字货币 监管和法律更新
钱财 qian.cx
分享: Telegram X
本文详细分析了Storage Concentrator(SC & SCVM)中存在的CVE-2026-50110硬编码凭证漏洞,探讨其潜在安全威胁、影响范围及企业应采取的防护措施,帮助IT管理者提升系统安全性。

本文详细分析了Storage Concentrator(SC & SCVM)中存在的CVE-2026-50110硬编码凭证漏洞,探讨其潜在安全威胁、影响范围及企业应采取的防护措施,帮助IT管理者提升系统安全性。

近期,安全研究人员发现Storage Concentrator(SC & SCVM)系统存在严重的硬编码凭证漏洞,该漏洞被编号为CVE-2026-50110。这一漏洞的存在可能为攻击者提供便捷的入侵途径,进而威胁企业数据安全。本文将从漏洞的技术细节、潜在影响、攻击场景以及企业应采取的应对策略等多个维度进行深入探讨,帮助IT管理者和安全专业人士全面了解该漏洞的风险,并制定有效的防护方案。 Storage Concentrator(SC & SCVM)是一种广泛应用于企业存储管理的设备,主要用于集中管理和优化存储资源。然而,该系统在设计中存在硬编码凭证的问题,即在系统代码或配置文件中直接嵌入了默认的用户名和密码。这种设计缺陷为攻击者提供了潜在的入侵机会,一旦被恶意利用,可能导致系统权限被窃取、数据泄露甚至整个存储网络的瘫痪。

硬编码凭证的危害不仅限于单一设备,由于Storage Concentrator通常与企业核心存储系统紧密集成,其安全性直接影响到整个数据中心的安全。攻击者通过获取硬编码凭证,可以轻松绕过常规的身份验证机制,直接访问敏感数据或执行恶意操作。此外,由于硬编码凭证通常不会定期更换,其存在时间可能长达数年,这使得漏洞的潜在威胁持续存在,为攻击者提供了长期的攻击窗口。 为了全面理解CVE-2026-50110漏洞的影响,我们需要从技术层面分析其具体表现。硬编码凭证通常以明文或简单加密的形式存储在系统的配置文件或二进制文件中。攻击者可以通过逆向工程或文件分析的方式提取这些凭证,进而利用其访问系统。

由于这些凭证通常具有较高的权限,攻击者可以执行包括数据读取、数据删除、系统配置修改等在内的多种恶意操作。 在实际攻击场景中,攻击者可能通过网络扫描或漏洞利用工具快速定位存在硬编码凭证的Storage Concentrator设备。一旦获取凭证,攻击者可以尝试登录系统,进而评估其权限范围。如果凭证具有管理员权限,攻击者可以完全控制设备,甚至利用其作为跳板机进一步攻击企业内网中的其他系统。这种攻击路径的隐蔽性和破坏性使得硬编码凭证漏洞成为企业存储系统的重大安全隐患。 面对CVE-2026-50110漏洞带来的威胁,企业应采取多层次的防护措施。

首先,IT管理者应及时更新Storage Concentrator的固件和软件,确保系统运行最新的安全补丁。厂商通常会在发现漏洞后发布补丁,及时安装补丁可以有效修复硬编码凭证的问题。其次,企业应定期审计系统配置,检查是否存在硬编码凭证的迹象,并采取措施删除或替换这些凭证。此外,建议企业实施严格的访问控制策略,限制系统管理员的权限范围,确保只有授权人员才能访问敏感数据。 除了技术层面的防护措施,企业还应加强安全意识培训,提高员工对硬编码凭证风险的认知。通过定期的安全培训,员工可以了解常见的攻击手段和防护策略,从而减少因人为错误导致的安全事件。

此外,企业应建立完善的漏洞管理流程,定期进行安全评估和渗透测试,及时发现并修复潜在的安全漏洞。 在应对CVE-2026-50110漏洞的过程中,企业还应考虑采用多因素认证(MFA)等增强安全措施。通过引入MFA,即使攻击者获取了硬编码凭证,仍然需要通过额外的认证步骤才能访问系统,从而大大提高了攻击的难度。此外,企业应定期备份关键数据,确保在遭受攻击时能够快速恢复系统和数据。 综上所述,CVE-2026-50110漏洞的存在对企业存储系统的安全构成了严重威胁。企业应高度重视该漏洞,采取综合性的防护措施,包括更新补丁、审计配置、实施访问控制、加强安全意识培训以及采用多因素认证等。

通过全面的安全策略,企业可以有效降低硬编码凭证漏洞带来的风险,保障存储系统的安全稳定运行。 。
下一步
本文详细分析Grav CMS CVE-2026-56700漏洞的技术细节,探讨其潜在威胁,并提供系统升级和安全防护的实用建议,帮助开发者和管理员有效应对此类代码执行漏洞。
2026年07月02号 06点09分19秒 深度解析Grav CMS CVE-2026-56700漏洞:代码执行风险与安全防护指南

本文详细分析Grav CMS CVE-2026-56700漏洞的技术细节,探讨其潜在威胁,并提供系统升级和安全防护的实用建议,帮助开发者和管理员有效应对此类代码执行漏洞。

本文详细分析了CVE-2026-20461调制解调器漏洞的成因、影响范围及安全防护措施,帮助用户了解潜在风险并采取有效防范措施。
2026年07月02号 06点09分46秒 深度解析CVE-2026-20461漏洞:调制解调器缓冲区溢出风险与防护策略

本文详细分析了CVE-2026-20461调制解调器漏洞的成因、影响范围及安全防护措施,帮助用户了解潜在风险并采取有效防范措施。

本文详细分析了CVE-2026-20463路由器权限绕过漏洞的技术细节、潜在影响及防护措施,帮助用户了解该漏洞的安全威胁并采取有效防范措施。
2026年07月02号 06点10分25秒 深度解析CVE-2026-20463漏洞:路由器权限绕过漏洞的安全风险与防护策略

本文详细分析了CVE-2026-20463路由器权限绕过漏洞的技术细节、潜在影响及防护措施,帮助用户了解该漏洞的安全威胁并采取有效防范措施。

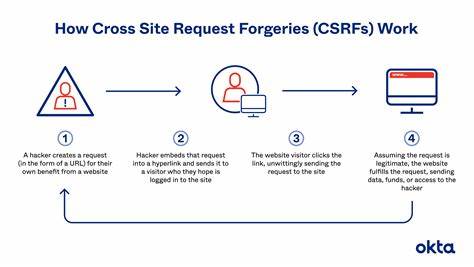
本文详细分析了维基媒体基金会MediaWiki中发现的CVE-2026-58518跨站请求伪造(CSRF)漏洞,探讨其成因、影响及修复方案,并提供企业级网络安全防护建议。
2026年07月02号 06点10分50秒 深度解析CVE-2026-58518:维基媒体基金会MediaWiki的CSRF漏洞及安全防护指南

本文详细分析了维基媒体基金会MediaWiki中发现的CVE-2026-58518跨站请求伪造(CSRF)漏洞,探讨其成因、影响及修复方案,并提供企业级网络安全防护建议。

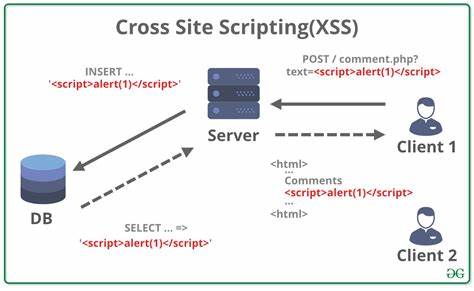
本文详细分析了CVE-2026-50040漏洞对Storage Concentrator设备的影响,探讨反射型XSS攻击的机制、潜在风险及企业级防护方案,帮助IT管理者提升网络安全防护能力。
2026年07月02号 06点15分37秒 深度解析CVE-2026-50040漏洞:Storage Concentrator反射型XSS风险与防护策略

本文详细分析了CVE-2026-50040漏洞对Storage Concentrator设备的影响,探讨反射型XSS攻击的机制、潜在风险及企业级防护方案,帮助IT管理者提升网络安全防护能力。

本文详细分析Storage Concentrator(SC & SCVM)中的CVE-2026-56413命令注入漏洞,探讨其成因、影响及企业应对策略,帮助IT管理者提升系统安全防护能力。
2026年07月02号 06点19分33秒 深度解析CVE-2026-56413漏洞:Storage Concentrator命令注入风险与防护指南

本文详细分析Storage Concentrator(SC & SCVM)中的CVE-2026-56413命令注入漏洞,探讨其成因、影响及企业应对策略,帮助IT管理者提升系统安全防护能力。

本文详细分析Storage Concentrator(SC & SCVM)中的CVE-2026-56415命令注入漏洞,探讨其影响范围、潜在风险及企业如何有效防护,帮助IT安全团队提升系统安全性。
2026年07月02号 06点20分01秒 深度解析CVE-2026-56415:Storage Concentrator命令注入漏洞的安全风险与应对策略

本文详细分析Storage Concentrator(SC & SCVM)中的CVE-2026-56415命令注入漏洞,探讨其影响范围、潜在风险及企业如何有效防护,帮助IT安全团队提升系统安全性。