深度解析CVE-2026-50040漏洞:Storage Concentrator反射型XSS风险与防护策略
监管和法律更新
钱财 qian.cx
本文详细分析了CVE-2026-50040漏洞对Storage Concentrator设备的影响,探讨反射型XSS攻击的机制、潜在风险及企业级防护方案,帮助IT管理者提升网络安全防护能力。

本文详细分析了CVE-2026-50040漏洞对Storage Concentrator设备的影响,探讨反射型XSS攻击的机制、潜在风险及企业级防护方案,帮助IT管理者提升网络安全防护能力。

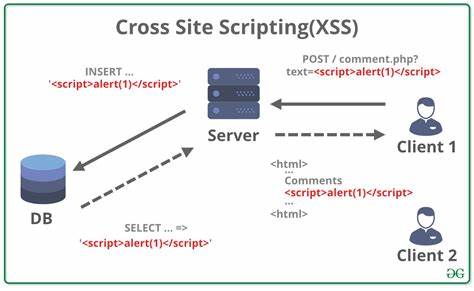
近期,安全研究人员发现Storage Concentrator(SC & SCVM)设备存在严重的反射型跨站脚本(XSS)漏洞,编号为CVE-2026-50040。该漏洞可能被恶意攻击者利用,通过精心构造的URL参数注入恶意脚本,导致用户浏览器执行未经授权的代码。本文将从漏洞技术特征、攻击场景、影响范围以及防护措施等多个维度进行深入探讨,帮助企业IT管理者全面了解该漏洞的风险,并制定有效的应对策略。反射型XSS漏洞的核心机制在于攻击者通过服务器将恶意脚本反射回用户浏览器执行。在CVE-2026-50040漏洞中,Storage Concentrator设备在处理用户输入时未能有效过滤或转义特殊字符,导致攻击者可以通过URL参数注入JavaScript代码。当受害者点击包含恶意链接的邮件或网页时,浏览器会自动执行这些脚本,从而窃取会话cookie、重定向用户到钓鱼网站,甚至在受害者的浏览器中建立持久化后门。

回答问题即可获得报酬

该漏洞的影响范围涉及所有运行特定版本Storage Concentrator软件的设备。根据公开的漏洞描述,攻击者可以通过精心构造的HTTP请求触发漏洞,而无需任何身份验证。这意味着即使是普通用户也可能成为攻击目标。更为严重的是,由于Storage Concentrator通常部署在企业网络核心区域,一旦被攻击者控制,可能导致整个网络的数据泄露或服务中断。为了有效防范CVE-2026-50040漏洞,企业应采取多层次的防护措施。首先,应立即升级Storage Concentrator设备到最新版本,厂商通常会在发现漏洞后发布补丁。

其次,建议在网络边界部署Web应用防火墙(WAF),对输入参数进行严格过滤和验证。此外,企业还应加强员工安全意识培训,避免点击来历不明的链接或下载可疑附件。对于高风险环境,可以考虑部署内容安全网关(CSG)或浏览器隔离技术,进一步降低XSS攻击的风险。在技术层面,开发人员应遵循安全编码规范,确保所有用户输入都经过严格的转义和验证。例如,使用HTML实体编码对特殊字符进行转义,避免直接将用户输入嵌入到HTML或JavaScript代码中。同时,应定期进行安全测试和渗透测试,及时发现并修复潜在的安全漏洞。

BC.Game Shitcode 2026:获取独家优惠和奖励

企业还应建立完善的漏洞管理流程,确保在发现漏洞后能够迅速响应和修复。CVE-2026-50040漏洞的出现再次提醒我们,网络安全防护需要持续的关注和投入。随着企业数字化转型的加速,各类网络设备和应用程序的安全性显得尤为重要。企业应建立全面的安全防护体系,包括设备补丁管理、网络访问控制、数据加密以及安全监测等多个方面。只有通过技术手段与管理措施的结合,才能有效应对日益复杂的网络安全威胁。在未来,随着物联网(IoT)和云计算的普及,网络攻击的复杂性和频率可能会进一步增加。

企业应提前布局安全防护策略,确保在面对新型攻击时能够保持高度的安全性和可靠性。通过持续的安全投入和技术创新,企业可以构建更加安全的数字化环境,为业务发展提供坚实的保障。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析Storage Concentrator(SC & SCVM)中的CVE-2026-56413命令注入漏洞,探讨其成因、影响及企业应对策略,帮助IT管理者提升系统安全防护能力。
2026年07月02号 06点19分33秒 深度解析CVE-2026-56413漏洞:Storage Concentrator命令注入风险与防护指南

本文详细分析Storage Concentrator(SC & SCVM)中的CVE-2026-56413命令注入漏洞,探讨其成因、影响及企业应对策略,帮助IT管理者提升系统安全防护能力。

本文详细分析Storage Concentrator(SC & SCVM)中的CVE-2026-56415命令注入漏洞,探讨其影响范围、潜在风险及企业如何有效防护,帮助IT安全团队提升系统安全性。
2026年07月02号 06点20分01秒 深度解析CVE-2026-56415:Storage Concentrator命令注入漏洞的安全风险与应对策略

本文详细分析Storage Concentrator(SC & SCVM)中的CVE-2026-56415命令注入漏洞,探讨其影响范围、潜在风险及企业如何有效防护,帮助IT安全团队提升系统安全性。

深入探讨CVE-2026-20457调制解调器漏洞的成因、影响及安全防护措施,帮助用户理解输入验证不当导致的系统崩溃风险,并提供有效的应对策略。
2026年07月02号 06点21分03秒 CVE-2026-20457漏洞分析:调制解调器系统崩溃风险与安全防护指南

深入探讨CVE-2026-20457调制解调器漏洞的成因、影响及安全防护措施,帮助用户理解输入验证不当导致的系统崩溃风险,并提供有效的应对策略。

近期发现的CVE-2026-20460漏洞揭示了部分路由器因输入验证不当导致的敏感信息泄露风险,本文将从技术原理、影响范围、防护措施等多个维度进行深入分析,帮助用户了解这一安全威胁并采取有效防范措施。
2026年07月02号 06点21分33秒 深度解析CVE-2026-20460漏洞:路由器信息泄露风险与防护指南

近期发现的CVE-2026-20460漏洞揭示了部分路由器因输入验证不当导致的敏感信息泄露风险,本文将从技术原理、影响范围、防护措施等多个维度进行深入分析,帮助用户了解这一安全威胁并采取有效防范措施。

本文详细分析 Google Chrome 导航功能实现缺陷 CVE-2026-14017,探讨其影响范围、潜在风险及官方修复措施,为用户提供安全防护建议。
2026年07月02号 06点22分07秒 Google Chrome 安全漏洞 CVE-2026-14017 深度解析:导航功能实现缺陷及修复方案

本文详细分析 Google Chrome 导航功能实现缺陷 CVE-2026-14017,探讨其影响范围、潜在风险及官方修复措施,为用户提供安全防护建议。

本文详细分析了Google Chrome Android版本中发现的CVE-2026-14080安全漏洞,探讨其成因、影响范围及修复方案,并提供用户和开发者的安全防护建议,帮助读者全面了解这一重要的网络安全事件。
2026年07月02号 06点22分31秒 深度解析CVE-2026-14080:Google Chrome Android版本TabSwitcher输入验证漏洞及安全防护指南

本文详细分析了Google Chrome Android版本中发现的CVE-2026-14080安全漏洞,探讨其成因、影响范围及修复方案,并提供用户和开发者的安全防护建议,帮助读者全面了解这一重要的网络安全事件。

本文详细分析 Google Chrome 存储竞争条件漏洞 CVE-2026-14082 的技术细节,探讨其潜在风险及修复措施,帮助用户了解如何保护自身安全。
2026年07月02号 06点23分05秒 Google Chrome 安全漏洞 CVE-2026-14082 深度解析:存储竞争条件漏洞的影响与修复指南

本文详细分析 Google Chrome 存储竞争条件漏洞 CVE-2026-14082 的技术细节,探讨其潜在风险及修复措施,帮助用户了解如何保护自身安全。