深入剖析CVE-2026-67336漏洞成因、影响范围及修复方案,揭示better-auth在OIDC和PKCE机制中的加密安全隐患,为开发者提供实用的安全加固建议。
在当今数字化时代,身份认证与授权机制已成为网络安全的核心组件。随着开源生态的蓬勃发展,越来越多的开发者选择使用现成的认证库来简化开发流程。然而,这些库的安全性问题往往被忽视,直到出现重大漏洞时才引起关注。近期曝光的CVE-2026-67336漏洞正是这一问题的典型案例,它揭示了better-auth库在1.6.11版本之前存在的严重加密安全缺陷,特别是在OIDC(OpenID Connect)和PKCE(Proof Key for Code Exchange)机制中的不当配置。一、漏洞背景与技术原理CVE-2026-67336漏洞主要影响better-auth库的oidcProvider和mcp插件,这些插件在默认配置下存在两个关键安全问题:首先,它们错误地广告并支持了加密算法中的'none'算法;其次,默认接受了明文PKCE(plain PKCE)而非强制要求S256方法。这些看似细微的配置错误,却可能为攻击者打开通往系统的后门。

从技术角度来看,OIDC作为基于OAuth 2.0的身份认证协议,其核心安全机制依赖于加密签名和PKCE流程。当系统错误地支持'none'算法时,意味着攻击者可以通过算法协商绕过签名验证,直接获取未经签名的令牌。而在PKCE机制中,明文PKCE(plain)允许攻击者在传输过程中拦截授权码,从而发起重放攻击或窃取用户会话。根据CVSS 4.0评分标准,该漏洞被评为9.4分(严重级别),主要原因在于其远程可利用性、低攻击复杂度以及对系统完整性和保密性的严重影响。攻击者无需特殊权限即可发起攻击,且成功后可对系统造成高危害影响。二、漏洞影响范围与实际危害CVE-2026-67336的影响范围涵盖所有使用better-auth库且版本低于1.6.11的应用系统。
具体来说,受影响的产品包括:1. better-auth/oauth-provider:这是better-auth库的核心组件之一,专门用于处理OAuth 2.0和OIDC认证流程。任何依赖该组件构建认证系统的应用都可能面临风险。2. 使用mcp插件的系统:mcp插件作为better-auth的扩展组件,在某些场景下可能被用于增强系统功能。然而,其默认配置中的安全缺陷同样可能被恶意利用。从实际危害来看,该漏洞可能导致以下严重后果:首先,未经授权的访问。攻击者通过绕过签名验证,可以伪造合法的身份令牌,从而以其他用户的身份访问系统资源。

这种未授权访问不仅违反了最小权限原则,还可能导致数据泄露或系统滥用。其次,会话劫持风险。在PKCE明文传输的情况下,攻击者可以通过中间人攻击拦截授权码,进而窃取用户的会话令牌。这意味着即使系统实施了HTTPS,仍然可能遭受会话劫持攻击。再者,系统完整性受损。由于攻击者可以伪造令牌或篡改认证流程,系统的完整性将受到严重威胁。
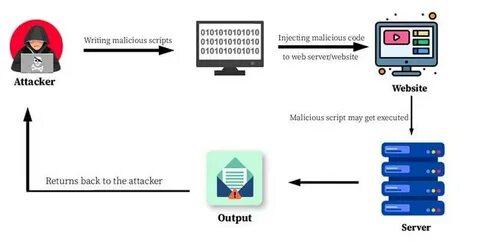
这可能导致业务逻辑被恶意篡改,甚至引发更大规模的安全事件。根据VulnCheck的调查报告,该漏洞的发现者通过模拟攻击场景验证了其可利用性。在测试环境中,攻击者成功利用算法协商机制获取了未签名的访问令牌,并通过明文PKCE拦截授权码。这一发现进一步证明了该漏洞的严重性和紧迫性。三、攻击向量与技术细节为了更好地理解该漏洞的攻击机制,我们需要深入分析其技术细节。CVE-2026-67336的攻击向量主要包括两个方面:算法协商攻击和PKCE明文传输攻击。
算法协商攻击是指攻击者在OIDC认证流程中,通过操纵算法选择机制,强制系统使用'none'算法。在标准的OIDC流程中,客户端会向认证服务器发送支持的算法列表,服务器则根据该列表选择合适的算法进行签名。然而,当系统错误地支持'none'算法时,攻击者可以通过以下步骤发起攻击:1. 攻击者构造一个恶意请求,在算法列表中包含'none'算法。2. 认证服务器在处理请求时,由于配置错误,选择了'none'算法进行签名。3. 生成的令牌未经任何签名保护,攻击者可以直接使用该令牌访问受保护的资源。PKCE明文传输攻击则利用了PKCE机制中的安全缺陷。
PKCE作为OAuth 2.0的增强安全机制,旨在防止授权码截取攻击。其核心原理是客户端生成一个代码挑战(code challenge),并通过安全渠道传输给认证服务器。然而,当系统默认接受明文PKCE时,攻击者可以通过以下方式发起攻击:1. 攻击者监听网络流量,拦截客户端发送的授权请求。2. 由于PKCE使用明文传输,攻击者可以轻松获取代码挑战和验证器。3. 攻击者利用获取的代码挑战,向认证服务器发起授权码请求。4. 认证服务器由于配置错误,接受明文PKCE,从而颁发授权码。
5. 攻击者使用获取的授权码,获取访问令牌,进而访问受保护资源。根据CWE(Common Weakness Enumeration)的分类,该漏洞属于CWE-327:使用破损或风险加密算法。这意味着系统在设计阶段就存在根本性的安全缺陷,需要通过架构调整来彻底解决。四、修复方案与最佳实践针对CVE-2026-67336漏洞,官方已发布修复方案并提供了详细的升级指南。以下是推荐的修复措施和最佳实践:首先,立即升级better-auth库至1.6.11或更高版本。这是解决该漏洞的根本途径,因为新版本已经修复了默认配置中的加密安全问题。
开发者应检查项目的依赖文件,确保使用最新版本的库。其次,配置OIDC提供商和MCP插件的安全设置。具体包括:1. 禁用'none'算法:在OIDC配置中明确指定支持的加密算法,排除'none'选项。例如,在配置文件中添加以下设置: javascript oidcProvider: { supportedAlgorithms: ['RS256', 'ES256', 'PS256'], disableNoneAlgorithm: true } ```2. 强制使用PKCE S256方法:确保PKCE机制始终使用SHA-256哈希算法生成代码挑战。在客户端配置中添加以下设置: ```javascript pkce: { method: 'S256', enforce: true } ```3. 实施严格的算法选择策略:通过配置文件限制认证服务器支持的算法范围,避免算法协商过程中的安全风险。再者,进行全面的安全审计。
除了升级库版本和配置安全设置外,开发者还应:1. 审查认证流程中的所有安全配置,确保没有遗漏任何细节。2. 实施代码审查流程,特别关注第三方库的安全性。3. 定期进行渗透测试,验证系统的安全性。此外,建议实施以下额外的安全措施:1. 多因素认证(MFA):在可能的情况下,为系统添加多因素认证机制,进一步增强安全性。2. 令牌轮换策略:实施短期令牌和定期轮换机制,减少令牌泄露带来的风险。3. 监控与日志记录:建立完善的监控系统,及时发现和响应异常行为。
五、行业影响与长期思考CVE-2026-67336漏洞的曝光不仅影响了直接使用better-auth的开发者,也为整个开源生态敲响了警钟。它提醒我们,在追求开发效率的同时,必须时刻关注安全问题。这一事件暴露了开源项目在安全意识和质量控制方面的不足,值得整个行业深刻反思。从长远来看,该漏洞可能引发以下行业变化:首先,开源项目的安全审计将成为标准流程。越来越多的组织将要求开源项目提供第三方安全审计报告,并在发布前进行充分的安全测试。这将有助于提高整个开源生态的安全水平。
其次,开发者的安全意识将得到显著提升。通过这一事件,更多的开发者将认识到安全配置的重要性,并在项目中主动采取安全最佳实践。安全培训和意识提升将成为开发者必备的技能。再者,供应链安全将受到前所未有的重视。企业将更加关注第三方库的安全性,并建立完善的供应链安全管理体系。这可能催生新的安全工具和服务,帮助企业评估和管理第三方风险。
对于better-auth项目本身,这一事件也提供了改进的契机。项目维护者应吸取教训,在未来版本中:1. 默认禁用不安全的算法和配置选项。2. 提供更详细的安全配置文档和示例。3. 建立更完善的安全响应机制,及时处理安全问题。六、实用工具与资源推荐为了帮助开发者更好地理解和应对CVE-2026-67336漏洞,以下是一些实用的工具和资源:1. better-auth官方安全公告:访问GitHub上的安全公告页面,获取最新的修复信息和配置指南。 链接:https://github.com/better-auth/better-auth/security/advisories/GHSA-9h47-pqcx-hjr42. VulnCheck漏洞分析报告:VulnCheck团队提供了详细的漏洞分析和攻击演示,有助于理解漏洞的技术细节。
链接:https://www.vulncheck.com/advisories/better-auth-before-insecure-cryptographic-defaults-via-oidcprovider3. OWASP加密最佳实践:OWASP组织提供了全面的加密和认证安全指南,适用于各种应用场景。 链接:https://cheatsheetseries.owasp.org/cheatsheets/Cryptographic_Storage_Cheat_Sheet.html4. PKCE安全配置工具:一些开源工具可以帮助开发者验证PKCE配置的安全性,例如PKCE验证器等。5. 安全编码培训资源:通过在线课程或培训材料,学习安全编码实践,提升开发者的安全意识。七、未来展望与建议展望未来,随着数字化转型的深入推进,身份认证和授权机制将变得更加复杂和重要。CVE-2026-67336漏洞的出现,提醒我们在构建安全系统时必须具备前瞻性思维。对于开发者而言,建议采取以下长期策略:1. 建立安全开发生命周期(SDLC):将安全考虑纳入软件开发的每一个阶段,从需求分析到部署运维。
2. 实施零信任架构:在系统设计中采用零信任原则,假设网络环境始终存在威胁。3. 定期进行安全评估:建立定期的安全评估机制,及时发现和修复安全问题。4. 参与安全社区:积极参与安全社区和开源项目,分享经验并学习最佳实践。对于企业而言,建议:1. 建立供应链安全管理体系:对第三方库和服务进行全面的安全评估和管理。2. 投资安全技术:采用先进的安全技术,如零信任网络、行为分析等,提升整体安全防护能力。3. 加强员工安全培训:定期开展安全培训,提升员工的安全意识和技能。
4. 建立事件响应机制:制定完善的安全事件响应流程,确保在发生安全事件时能够及时有效应对。八、结论CVE-2026-67336漏洞的曝光为我们敲响了警钟,提醒我们在数字化时代,安全问题无小事。这一漏洞不仅影响了better-auth库的用户,也为整个软件开发行业提供了重要的教训。通过深入分析该漏洞的成因、影响和修复方案,我们认识到,安全问题需要从根本上加以重视。开发者必须在项目设计阶段就充分考虑安全因素,而不仅仅是依赖于第三方库的安全性。同时,企业也需要建立完善的安全管理体系,确保在快速迭代的开发过程中不遗漏任何安全细节。
未来,随着技术的不断发展和威胁环境的日益复杂,我们需要更加努力地提升安全意识,加强安全防护,共同构建一个更加安全可靠的数字化世界。通过这次事件,我们不仅学到了如何修复一个具体的漏洞,更重要的是,我们学会了如何从根本上提升系统的安全性,为未来的安全挑战做好准备。 。