深度解析 CVE-2026-67334:better-auth 缓存会话清理缺陷引发的安全风险
揭秘 CVE-2026-67334 漏洞成因、影响范围及修复方案,助力开发者避免因会话管理不当导致的认证绕过风险。
在数字化时代,身份认证系统的安全性直接关系到用户数据和系统完整性。近期披露的 CVE-2026-67334 漏洞,针对流行的 JavaScript/TypeScript 认证库 better-auth 的会话管理机制发起攻击,导致已删除用户的会话令牌在特定配置下仍能被恶意利用长达七天之久。这一漏洞不仅暴露了代码实现中的逻辑缺陷,更为开发者敲响了警钟:在设计用户认证流程时,必须将会话清理视为与密码存储同等重要的安全环节。本文将从技术原理、影响范围、攻击场景及修复建议四个维度,全面剖析 CVE-2026-67334 的成因与危害,并为开发者提供实用的防护指南。无论是安全研究人员还是应用开发者,都能从中获取关于会话管理安全的深刻洞察。**技术背景:better-auth 的会话管理机制**better-auth 是一个现代化的开源认证框架,广泛应用于 Node.js 生态系统中,为开发者提供了 OAuth 2.0、JWT、会话管理等核心功能。

其会话管理机制主要依赖两个关键配置参数:secondaryStorage 和 storeSessionInDatabase。前者用于启用二级存储(如 Redis 或内存缓存),后者则决定会话数据是否持久化到数据库中。在正常情况下,当用户被删除时,系统应立即清理该用户的所有会话记录,包括缓存和数据库中的条目。然而,CVE-2026-67334 揭示了一个关键缺陷:当 secondaryStorage 启用且 storeSessionInDatabase 设置为 false 时,删除用户操作仅清理了数据库中的会话记录,而缓存中的会话令牌却被遗漏。这意味着攻击者仍可通过缓存中的旧令牌绕过认证,维持对系统的访问权限。**漏洞成因:缓存清理逻辑的缺失**该漏洞的根本原因在于 better-auth 的会话清理逻辑存在分支缺陷。
在标准流程中,删除用户时系统会执行以下操作:1. 从数据库中删除用户记录及其关联的会话数据(当 storeSessionInDatabase 为 true 时);2. 清理缓存中的会话令牌(当 secondaryStorage 启用时)。然而,当 storeSessionInDatabase 为 false 时,系统仅执行第一步操作,而忽略了第二步。这种逻辑分支的缺失,导致缓存中的会话令牌成为"幽灵令牌" - - 即使用户已被删除,这些令牌仍能在缓存中存活七天(默认过期时间),为攻击者提供可乘之机。**影响范围:哪些系统可能中招?**根据官方披露,CVE-2026-67334 影响所有使用 better-auth 且满足以下条件的系统:- 版本低于 1.6.11;- 配置了 secondaryStorage(启用二级存储);- storeSessionInDatabase 设置为 false(会话不持久化到数据库)。这意味着,任何采用了上述配置组合的应用,无论是企业级 SaaS 平台还是个人项目,都可能面临认证绕过的风险。特别是那些依赖 better-auth 的 OAuth 服务提供商,如身份管理系统、第三方登录集成等,更应高度重视这一漏洞的潜在影响。

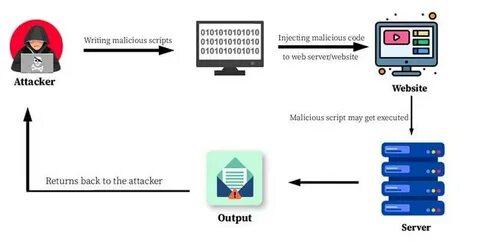
**攻击场景:如何利用幽灵令牌发起攻击?**攻击者可通过以下步骤利用 CVE-2026-67334 漏洞:1. **获取目标用户的会话令牌**:通过 XSS、CSRF 或其他手段窃取合法用户的有效会话令牌;2. **等待用户被删除**:攻击者或内部恶意用户触发目标用户的账户删除操作;3. **重用令牌**:在令牌过期前(七天内),攻击者继续使用该令牌访问系统,绕过认证检查;4. **扩大权限**:利用遗留的会话令牌执行敏感操作,如修改用户资料、访问受限数据或发起管理员操作。这种攻击方式具有隐蔽性强、持续时间长的特点,攻击者无需窃取密码或绕过 MFA,仅凭借一个"幽灵令牌"即可长期潜伏。更为严重的是,由于漏洞影响的是会话管理机制本身,传统的日志审计或异常行为检测难以有效发现此类攻击。**修复方案:如何堵塞会话管理的安全漏洞?**针对 CVE-2026-67334,官方已发布修复版本 1.6.11,并提供了以下解决方案:**1. 立即升级 better-auth**开发者应尽快将 better-auth 升级至 1.6.11 或更高版本。新版本修复了会话清理逻辑,确保在删除用户时同步清理缓存和数据库中的会话记录。升级过程通常只需更新依赖包即可:bashnpm update better-auth@latest# 或yarn upgrade better-auth@latest```**2. 验证配置参数**在升级后,开发者需检查应用的配置文件,确保 secondaryStorage 和 storeSessionInDatabase 的组合符合安全要求。
推荐的安全配置包括:- 启用 secondaryStorage 并设置 storeSessionInDatabase 为 true(将会话持久化到数据库);- 或完全禁用 secondaryStorage(将会话仅存储在数据库中)。**3. 实施会话强制过期机制**为进一步降低风险,建议在应用层实施会话强制过期策略。例如:- 设置会话最大有效期为 24 小时;- 在用户删除或权限变更时立即失效所有会话;- 定期轮换 JWT 密钥或会话密钥。**4. 加强监控与审计**部署实时监控系统,对异常会话行为进行告警。例如:- 监控同一令牌在短时间内多次使用;- 检测来自异常 IP 或设备的会话访问;- 记录所有会话创建、删除和使用事件。**5. 进行渗透测试验证**在生产环境部署修复方案后,建议进行渗透测试或红队演练,验证漏洞是否已被完全修复。
重点关注:- 用户删除后的会话清理效果;- 缓存和数据库中是否存在残留会话;- 攻击者是否仍能通过旧令牌访问系统。**开发者的最佳实践:构建安全的会话管理系统**CVE-2026-67334 的出现,暴露了会话管理在安全设计中的薄弱环节。为避免类似漏洞,开发者应在项目初期就建立完善的会话管理安全框架:**1. 采用零信任架构**- 假设所有会话令牌都可能被泄露,即使是合法用户的令牌;- 实施短令牌有效期和频繁轮换策略;- 结合设备指纹、地理位置等多因素认证增强安全性。**2. 实施会话绑定机制**- 将会话令牌与用户设备、IP 地址或浏览器指纹绑定;- 在会话状态变更时(如 IP 变更)强制重新认证;- 记录会话上下文,便于异常行为检测。**3. 设计完善的会话清理流程**- 确保删除用户时同步清理所有存储介质中的会话数据;- 实施分布式缓存的一致性检查,避免数据残留;- 定期审计会话存储,及时清理过期或异常会话。**4. 加强配置管理**- 避免使用默认配置,特别是涉及安全参数的设置;- 定期审查第三方库的安全公告和更新;- 实施配置变更的版本控制和回滚机制。
**企业级防护:如何在生产环境中应对 CVE-2026-67334?**对于使用 better-auth 的企业级应用,除了技术修复外,还需从组织层面采取措施:**1. 建立应急响应机制**- 制定针对会话管理漏洞的应急预案;- 定期进行安全演练,模拟会话泄露场景;- 建立与安全供应商的快速响应通道。**2. 加强员工安全培训**- 提高开发团队对会话安全的认知;- 定期组织安全编码培训,强调会话管理的重要性;- 建立安全编码规范,将会话清理纳入代码审查流程。**3. 实施多层安全防护**- 在应用层实施 WAF 和 API 网关,拦截异常会话访问;- 部署零信任网络架构,限制内部系统的横向移动;- 定期进行渗透测试和红队演练,发现潜在风险。**4. 监控与合规要求**- 确保系统符合相关安全标准(如 ISO 27001、SOC 2);- 实施持续合规监控,及时发现配置偏差;- 与安全团队保持密切沟通,及时响应新威胁。**社区与开源生态的责任**CVE-2026-67334 的出现,也为开源社区敲响了警钟。作为开源项目的维护者和使用者,我们应共同承担起安全责任:**1. 开源项目维护者**- 建立完善的安全发布流程,及时修复已知漏洞;- 加强代码审查,引入自动化安全测试工具;- 建立安全漏洞披露机制,鼓励社区报告安全问题。
**2. 开源项目使用者**- 定期更新依赖库,及时应用安全补丁;- 参与开源项目的安全讨论,贡献安全改进;- 分享安全最佳实践,帮助其他开发者提升安全意识。**3. 安全研究人员**- 持续关注开源项目的安全动态;- 积极报告发现的安全漏洞,促进项目改进;- 推广安全开发理念,提升整个生态的安全水平。**未来展望:会话安全的发展趋势**随着数字化转型的深入,会话安全面临新的挑战和机遇:**1. 无密码认证的兴起**- 生物识别、硬件密钥等无密码技术逐渐普及;- 减少对会话令牌的依赖,降低令牌泄露风险;- 结合设备信任度评估,提升认证强度。**2. 零信任架构的普及**- 从网络层到应用层的全面零信任部署;- 持续认证和授权,动态调整访问权限;- 会话管理与设备管理深度集成。**3. AI 驱动的安全防护**- 利用机器学习分析异常会话行为;- 自动识别和阻断潜在攻击;- 预测性安全,提前发现安全风险。**结论:从漏洞中汲取教训,构建更安全的认证体系**CVE-2026-67334 虽是一个具体的技术漏洞,但其背后反映的是会话管理安全意识的缺失。
在数字化时代,身份认证系统的安全性直接关系到用户信任和业务连续性。开发者必须将会话管理视为与密码存储同等重要的安全环节,从设计阶段就嵌入安全考量。通过升级 better-auth、验证配置、加强监控和实施最佳实践,我们不仅能修复当前的漏洞,更能构建起更加坚固的认证体系。同时,开源社区的共同努力,也将为构建更安全的数字生态贡献力量。记住,安全不是一次性的任务,而是持续的过程。让我们从 CVE-2026-67334 中汲取教训,在未来的开发中将安全放在首位,为用户创造更加安全可靠的数字体验。
。