揭秘CVE-2026-11987:Dokan多商户市场解决方案的安全漏洞与应对策略
去中心化金融 (DeFi) 新闻 行业领袖访谈 稳定币与中央银行数字货币
钱财 qian.cx
深入分析Dokan WooCommerce多商户市场插件的安全漏洞CVE-2026-11987,探讨其影响范围、技术细节及企业如何有效防护,助力电商平台构建更安全的多商户生态。

深入分析Dokan WooCommerce多商户市场插件的安全漏洞CVE-2026-11987,探讨其影响范围、技术细节及企业如何有效防护,助力电商平台构建更安全的多商户生态。

随着电子商务行业的快速发展,多商户市场平台成为众多企业的首选解决方案。Dokan作为基于WooCommerce的AI驱动多商户市场插件,因其强大的功能和灵活性而广受欢迎。然而,近期发现的CVE-2026-11987安全漏洞引发了行业的广泛关注。这一漏洞不仅可能影响平台的正常运行,还可能导致敏感数据泄露,甚至成为黑客攻击的突破口。本文将从漏洞的技术细节、影响范围、修复方案以及企业如何构建更安全的多商户市场生态等多个角度进行深入探讨,为电商平台的安全防护提供实用建议。Dokan作为一款专为WooCommerce设计的多商户市场解决方案,其核心功能包括商户管理、订单处理、佣金分配以及AI驱动的智能推荐系统。

回答问题即可获得报酬

这些功能使得平台能够高效地管理多个商户,同时为用户提供个性化的购物体验。然而,任何复杂的系统都可能存在潜在的安全风险。CVE-2026-11987的发现正是对这一风险的警示。该漏洞主要涉及数据验证和权限控制的不足,可能导致未经授权的用户获取敏感信息或执行恶意操作。从技术角度来看,CVE-2026-11987的漏洞主要源于Dokan插件在处理用户输入时的安全机制不完善。攻击者可能通过精心构造的请求绕过现有的安全检查,从而获取到不应公开的数据。

这种攻击方式不仅影响平台的数据安全,还可能导致商户信息泄露,进而影响整个市场的信誉。因此,及时发现并修复此类漏洞对于维护平台的安全至关重要。除了技术层面的影响,CVE-2026-11987的发现也对企业的运营策略提出了新的挑战。多商户市场平台通常涉及大量的商户和用户数据,任何安全漏洞都可能引发连锁反应。因此,企业需要建立完善的安全防护体系,包括定期的漏洞扫描、安全审计以及员工安全意识培训。此外,与安全专家和技术社区的合作也能帮助企业更快速地响应新出现的安全威胁。

BC.Game Shitcode 2026:获取独家优惠和奖励

在应对CVE-2026-11987的过程中,Dokan团队已经采取了多项措施。首先,他们发布了紧急的安全更新,修复了漏洞并增强了数据验证机制。其次,团队还提供了详细的安全建议,帮助用户升级系统并加强防护。对于企业而言,及时更新插件和系统是防范此类漏洞的第一步。此外,定期备份数据和监控系统异常行为也是保障平台安全的重要手段。构建一个安全的多商户市场生态不仅需要技术手段,还需要企业的全面战略规划。

首先,企业应选择具有良好安全记录的技术供应商,确保所使用的插件和系统经过严格的安全测试。其次,建立完善的安全政策和流程,确保所有员工和商户都遵守安全规范。最后,与行业组织和安全机构保持紧密合作,共同应对新出现的安全威胁。随着电子商务行业的不断发展,多商户市场平台的安全问题将持续受到关注。CVE-2026-11987的发现为行业敲响了警钟,提醒企业在追求功能和用户体验的同时,不能忽视安全防护的重要性。通过采取积极的安全措施,企业不仅能保护自身的利益,还能为用户和商户创造一个更安全的购物环境。

未来,随着AI和大数据技术的深入应用,多商户市场平台的安全防护将面临更多挑战,但也将迎来更多机遇。企业需要不断提升自身的安全能力,以应对不断变化的威胁环境。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析了WordPress插件Quiz and Survey Master(QSM)中发现的CVE-2026-9233漏洞,探讨其潜在风险、影响范围及安全防护措施,帮助网站管理员有效应对此类安全威胁。
2026年06月29号 22点10分47秒 深度解析WordPress插件漏洞:CVE-2026-9233对Quiz and Survey Master的影响及应对策略

本文详细分析了WordPress插件Quiz and Survey Master(QSM)中发现的CVE-2026-9233漏洞,探讨其潜在风险、影响范围及安全防护措施,帮助网站管理员有效应对此类安全威胁。

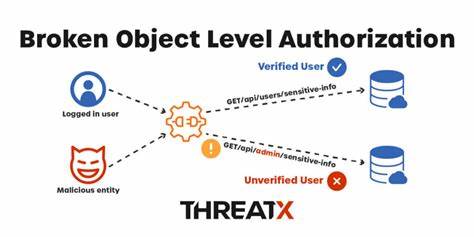
探讨 LibrePhotos 1.0.0 之前版本存在的 CVE-2026-57943 安全漏洞,分析其对象级授权机制的影响及修复建议,帮助用户保护个人数据安全。
2026年06月29号 22点17分21秒 LibrePhotos 安全漏洞分析:CVE-2026-57943 破坏对象级授权的深度解读

探讨 LibrePhotos 1.0.0 之前版本存在的 CVE-2026-57943 安全漏洞,分析其对象级授权机制的影响及修复建议,帮助用户保护个人数据安全。

本文详细分析了CVE-2026-43725漏洞的成因、影响及修复方案,探讨输入验证在网络安全中的核心作用,并提供企业级安全防护建议。
2026年06月29号 22点18分19秒 深度解析CVE-2026-43725漏洞:输入验证改进的关键意义与安全实践

本文详细分析了CVE-2026-43725漏洞的成因、影响及修复方案,探讨输入验证在网络安全中的核心作用,并提供企业级安全防护建议。

本文详细分析了CVE-2026-43732漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助读者全面了解路径处理安全问题的最佳实践。
2026年06月29号 22点18分47秒 深入解析CVE-2026-43732漏洞:路径处理缺陷与安全防护策略

本文详细分析了CVE-2026-43732漏洞的成因、影响范围及修复方案,并提供企业级安全防护建议,帮助读者全面了解路径处理安全问题的最佳实践。

本文详细分析了CVE-2026-43743竞态条件漏洞的技术细节,探讨其成因、潜在影响及官方修复方案,为企业IT安全团队提供实用的安全防护建议。
2026年06月29号 22点19分12秒 深度解析CVE-2026-43743漏洞:竞态条件漏洞的成因、影响及修复方案

本文详细分析了CVE-2026-43743竞态条件漏洞的技术细节,探讨其成因、潜在影响及官方修复方案,为企业IT安全团队提供实用的安全防护建议。

本文详细分析了leandrocp mdex项目中发现的CVE-2026-53429内存泄漏漏洞,探讨其技术成因、潜在风险以及开发者应采取的安全防护措施,为区块链开发者提供实用的安全指南。
2026年06月29号 22点19分35秒 深度解析CVE-2026-53429:leandrocp mdex内存泄漏漏洞的成因与防范策略

本文详细分析了leandrocp mdex项目中发现的CVE-2026-53429内存泄漏漏洞,探讨其技术成因、潜在风险以及开发者应采取的安全防护措施,为区块链开发者提供实用的安全指南。

本文详细分析了CVE-2026-43718堆栈溢出漏洞的技术细节,探讨其成因、影响范围及通过输入验证改进实现的修复方案,为开发者和安全专家提供实用的安全防护指南。
2026年06月29号 22点20分01秒 深入解析CVE-2026-43718:堆栈溢出漏洞的成因与修复策略

本文详细分析了CVE-2026-43718堆栈溢出漏洞的技术细节,探讨其成因、影响范围及通过输入验证改进实现的修复方案,为开发者和安全专家提供实用的安全防护指南。