探讨 LibrePhotos 1.0.0 之前版本存在的 CVE-2026-57943 安全漏洞,分析其对象级授权机制的影响及修复建议,帮助用户保护个人数据安全。
LibrePhotos 作为一款开源的照片管理工具,因其简洁的界面和强大的功能深受用户喜爱。然而,近期安全研究人员发现其 1.0.0 之前的版本存在严重的安全漏洞,即 CVE-2026-57943,该漏洞涉及破坏对象级授权机制,可能导致未经授权的用户获取敏感数据。本文将从漏洞的发现背景、技术原理、潜在影响以及修复建议等多个角度进行深入分析,帮助用户和开发者更好地理解并应对该安全问题。 LibrePhotos 的核心功能之一是为用户提供安全的照片存储和共享服务。然而,CVE-2026-57943 漏洞的存在打破了这一安全承诺。该漏洞的本质是对象级授权机制的缺陷,即系统未能正确验证用户对特定对象(如照片、相册等)的访问权限。

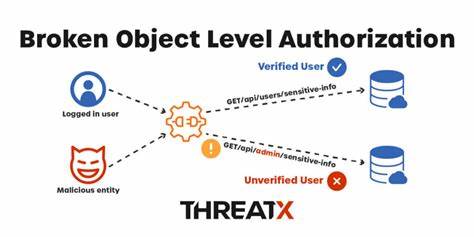
攻击者可以利用这一漏洞绕过授权检查,获取本应受保护的照片或相册内容。这种漏洞在技术上被称为"破坏对象级授权"(Broken Object Level Authorization),是 Web 应用安全中常见的一种漏洞类型。 从技术角度来看,CVE-2026-57943 漏洞的触发条件相对简单。攻击者只需构造特定的请求,例如通过修改请求参数或利用系统的 URL 构造机制,即可访问未经授权的资源。例如,攻击者可能通过直接访问特定照片的 URL 来绕过授权检查,而系统未能有效阻止这种行为。这种漏洞的危害性在于,它可能导致大量用户的隐私数据泄露,尤其是那些依赖 LibrePhotos 进行敏感照片存储的用户。
针对该漏洞的影响,用户和开发者需要采取积极的应对措施。首先,用户应尽快升级到 LibrePhotos 的最新版本,以确保系统中已修复该漏洞。其次,用户应定期检查系统日志,以发现任何异常的访问行为。对于开发者而言,则需要在设计授权机制时,确保对每个对象的访问请求都进行严格的验证,避免出现类似的漏洞。此外,定期进行安全审计和渗透测试也是预防此类漏洞的有效手段。 在安全漏洞的防范方面,LibrePhotos 的开发团队已经采取了积极的行动。

他们在发现该漏洞后,迅速发布了修复版本,并向用户发出了安全通知。这种快速响应的态度值得肯定,也体现了开源社区在安全问题上的责任感。然而,用户仍需保持警惕,定期更新软件,并采取其他安全措施,以确保数据的安全性。 总结来看,CVE-2026-57943 漏洞的发现和修复为 LibrePhotos 用户敲响了警钟。它提醒我们,即使是开源软件也可能存在安全漏洞,用户和开发者都需要共同努力,才能构建一个更加安全的数字环境。通过理解该漏洞的技术原理和影响,用户可以更好地保护自己的数据安全,而开发者则可以从中吸取教训,在未来的开发中更加注重安全性。
。