GigaWiper:威胁行为者可自定义破坏性攻击的新型恶意软件

比特币 首次代币发行 (ICO) 和代币销售
GigaWiper是一种高度定制化的恶意软件,允许攻击者根据目标需求选择不同的破坏模式。本文深入分析其技术特征、攻击手法及防护策略,帮助企业提升网络安全防护能力。

GigaWiper是一种高度定制化的恶意软件,允许攻击者根据目标需求选择不同的破坏模式。本文深入分析其技术特征、攻击手法及防护策略,帮助企业提升网络安全防护能力。

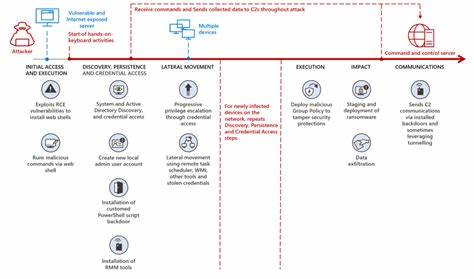
近期,网络安全领域出现了一种名为GigaWiper的新型恶意软件,其最大特点在于允许威胁行为者根据自身需求自定义破坏性攻击。这种灵活性使其成为网络犯罪分子的新宠,同时也对企业网络安全防护提出了更高要求。GigaWiper的出现标志着恶意软件技术的进一步演进,其攻击手法的多样性和破坏力值得深入研究。 GigaWiper的核心功能在于其模块化设计,攻击者可以选择不同的破坏模式,包括数据删除、系统崩溃、网络中断等。这种定制化能力使其能够针对不同类型的目标实施精准攻击。例如,在针对金融机构的攻击中,GigaWiper可能选择删除关键交易数据;而在针对政府部门的攻击中,它可能选择破坏网络通信系统。

回答问题即可获得报酬

这种灵活性使得GigaWiper成为威胁行为者的理想工具,因为它能够根据目标的具体情况调整攻击策略,从而提高攻击成功率。 从技术角度来看,GigaWiper采用了多种高级技术手段来实现其破坏功能。首先,它利用了操作系统的漏洞进行入侵,一旦成功入侵,它会在目标系统中植入多个恶意模块。这些模块可以独立运行,也可以协同工作,以达到最大化的破坏效果。此外,GigaWiper还具备隐蔽性强的特点,它能够绕过常见的安全防护措施,如防病毒软件和入侵检测系统。这种隐蔽性使得它能够在目标系统中长期潜伏,等待最佳时机发动攻击。

GigaWiper的攻击手法不仅限于单一目标,它还能够在网络中传播,感染其他连接的设备。这种传播能力使得它的破坏范围可能远超最初的目标。例如,在企业网络中,GigaWiper可能通过内部网络传播,感染多个服务器和工作站,导致整个网络瘫痪。这种级联效应使得GigaWiper的威胁性大大增加,企业必须采取全面的防护措施来应对这种威胁。 针对GigaWiper的攻击,企业可以采取多种防护措施。首先,定期更新操作系统和安全软件,修补已知的漏洞,可以有效减少GigaWiper的入侵机会。

BC.Game Shitcode 2026:获取独家优惠和奖励

其次,部署多层次的安全防护系统,如防火墙、入侵检测系统和行为分析工具,可以提高对GigaWiper的检测和防御能力。此外,企业还应加强员工的安全意识培训,避免因人为错误导致的系统入侵。 GigaWiper的出现表明,网络安全威胁正在不断演变,攻击者的手段也在不断升级。企业必须保持高度警惕,采取积极的防护措施,才能有效应对这种新型威胁。随着网络安全技术的发展,未来可能会出现更多类似GigaWiper的恶意软件,企业必须不断提升自身的安全防护能力,以确保网络安全。 总结来说,GigaWiper作为一种新型的恶意软件,其定制化破坏能力和高级技术手段使其成为网络安全领域的新威胁。

企业必须采取全面的防护措施,包括技术防护和人员培训,才能有效应对这种威胁。随着网络安全形势的不断变化,企业必须保持持续的安全意识和防护能力,才能在日益复杂的网络环境中保持安全。 。

Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励 carechain.online 捐赠平台

下一步
欧盟近期对俄罗斯情报人员发起制裁,指控其参与长达数年的网络间谍活动。本文深入分析此次事件的背景、技术手段及国际影响,探讨网络安全领域的新挑战与应对策略。
2026年07月13号 23点10分19秒 欧盟指控俄罗斯情报人员长期网络间谍活动:揭秘黑客组织的全球影响

欧盟近期对俄罗斯情报人员发起制裁,指控其参与长达数年的网络间谍活动。本文深入分析此次事件的背景、技术手段及国际影响,探讨网络安全领域的新挑战与应对策略。

深入分析WordPress Infinite Scroll - Ajax Load More插件的CVE-2026-15295漏洞,探讨其潜在风险、影响范围及网站管理者应采取的安全措施,帮助用户保护网站免受攻击。
2026年07月13号 23点14分31秒 WordPress插件漏洞警告:CVE-2026-15295对Ajax Load More的影响及应对策略

深入分析WordPress Infinite Scroll - Ajax Load More插件的CVE-2026-15295漏洞,探讨其潜在风险、影响范围及网站管理者应采取的安全措施,帮助用户保护网站免受攻击。

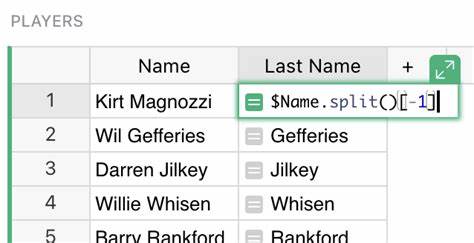
本文详细分析Grist电子表格软件中发现的CVE-2026-55659漏洞,探讨其对Python公式语言的影响,并提供企业级应用的安全防护建议。
2026年07月13号 23点17分23秒 深度解析Grist软件漏洞CVE-2026-55659:Python公式语言的安全风险与应对策略

本文详细分析Grist电子表格软件中发现的CVE-2026-55659漏洞,探讨其对Python公式语言的影响,并提供企业级应用的安全防护建议。

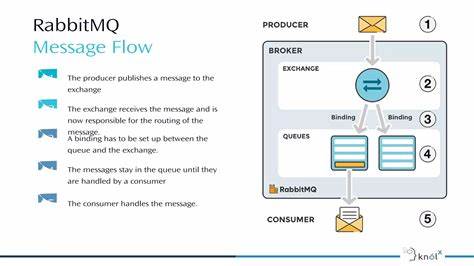
详细分析RabbitMQ CVE-2026-57212漏洞的技术细节,涵盖影响版本、潜在风险、修复方案及企业级安全防护策略,助力IT管理者和开发者构建更安全的消息队列系统
2026年07月13号 23点20分16秒 RabbitMQ漏洞CVE-2026-57212深度解析:影响范围、修复建议与安全防护指南

详细分析RabbitMQ CVE-2026-57212漏洞的技术细节,涵盖影响版本、潜在风险、修复方案及企业级安全防护策略,助力IT管理者和开发者构建更安全的消息队列系统

探讨yt-dlp和youtube-dl在2026.7.4版本之前存在的CVE-2026-55404安全漏洞,分析其影响范围、潜在风险以及用户如何有效防护,助力用户保障数字资产安全。
2026年07月13号 23点20分57秒 深度解析CVE-2026-55404:yt-dlp和youtube-dl的安全漏洞及修复指南

探讨yt-dlp和youtube-dl在2026.7.4版本之前存在的CVE-2026-55404安全漏洞,分析其影响范围、潜在风险以及用户如何有效防护,助力用户保障数字资产安全。

本文详细分析Logto身份认证系统中发现的CVE-2026-55377漏洞,探讨其潜在影响、技术细节及企业应对方案,为SaaS和AI应用开发者提供安全防护指南。
2026年07月13号 23点21分26秒 深度解析CVE-2026-55377漏洞:Logto身份认证系统的安全风险与应对策略

本文详细分析Logto身份认证系统中发现的CVE-2026-55377漏洞,探讨其潜在影响、技术细节及企业应对方案,为SaaS和AI应用开发者提供安全防护指南。

本文详细分析了Snipe-IT IT资产管理系统中发现的CVE-2026-55475漏洞,探讨其影响范围、技术细节及企业应对措施,为IT安全从业者提供专业指导。
2026年07月13号 23点24分02秒 深度解析Snipe-IT漏洞CVE-2026-55475:IT资产管理系统的安全风险与应对策略

本文详细分析了Snipe-IT IT资产管理系统中发现的CVE-2026-55475漏洞,探讨其影响范围、技术细节及企业应对措施,为IT安全从业者提供专业指导。