RabbitMQ漏洞CVE-2026-57212深度解析:影响范围、修复建议与安全防护指南

比特币
钱财 qian.cx
分享: Telegram X
详细分析RabbitMQ CVE-2026-57212漏洞的技术细节,涵盖影响版本、潜在风险、修复方案及企业级安全防护策略,助力IT管理者和开发者构建更安全的消息队列系统

详细分析RabbitMQ CVE-2026-57212漏洞的技术细节,涵盖影响版本、潜在风险、修复方案及企业级安全防护策略,助力IT管理者和开发者构建更安全的消息队列系统

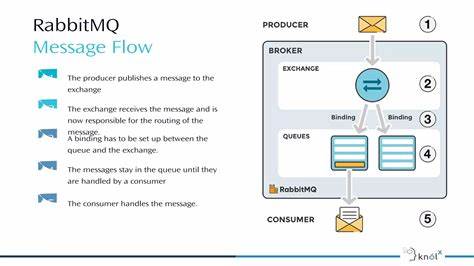
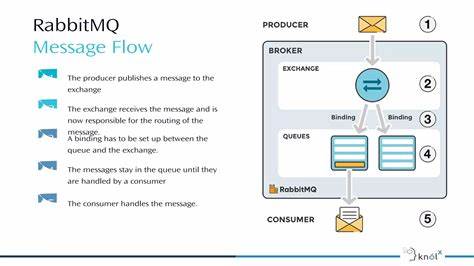
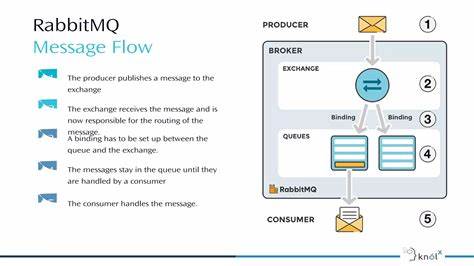
RabbitMQ作为全球广泛使用的开源消息队列和流处理代理,其安全性直接影响着数以万计的企业级应用。近期发现的CVE-2026-57212漏洞引发了广泛关注,该漏洞存在于RabbitMQ 3.13.x、4.0.x和4.1.x系列的多个版本中,可能导致严重的安全风险。本文将从漏洞技术特征、影响范围、修复方案以及企业级安全防护策略等多个维度进行深入探讨,为IT管理者和开发者提供全面的安全指南。RabbitMQ作为企业级消息中间件的核心组件,其安全性直接关系到整个分布式系统的稳定性。CVE-2026-57212漏洞的发现凸显了消息队列系统在安全防护方面的挑战。该漏洞主要涉及消息传递过程中的权限验证机制,攻击者可能通过特定构造的消息包绕过安全检查,获取敏感数据或执行恶意操作。

这种攻击方式不仅威胁数据安全,还可能导致系统服务中断,给企业业务造成重大损失。从技术角度来看,该漏洞的根源在于RabbitMQ在处理特定消息格式时的输入验证不足。攻击者可以利用这种设计缺陷,构造恶意消息包,使其在传递过程中触发意外的系统行为。这种攻击方式具有隐蔽性,通常难以通过常规监控手段及时发现。因此,企业在部署RabbitMQ时,必须特别关注消息格式的验证机制,确保所有输入数据都经过严格的安全检查。针对CVE-2026-57212漏洞,RabbitMQ官方已经发布了多个版本的安全更新。

具体来说,3.13.14、4.0.19和4.1.10等版本中已经修复了该漏洞。企业用户应尽快升级到最新版本,以消除潜在的安全风险。在升级过程中,建议先在测试环境中进行充分验证,确保更新不会影响现有业务功能。此外,企业还应定期检查RabbitMQ的日志文件,监控异常的消息传递行为,及时发现和阻止潜在的攻击尝试。除了版本升级,企业还应采取多层次的安全防护措施。首先,建议启用RabbitMQ的TLS加密功能,确保消息传递过程中的数据安全。

其次,应严格配置访问控制策略,限制不必要的用户权限,减少攻击面。此外,企业还应定期进行安全审计,评估RabbitMQ系统的安全状态,及时发现和修复潜在的安全漏洞。在实际应用中,企业还应考虑部署消息队列的高可用性架构。通过集群部署和负载均衡技术,可以有效提高系统的容错能力,减少单点故障带来的风险。同时,企业应建立完善的灾难恢复计划,确保在发生安全事件时能够快速恢复业务功能。这些措施不仅能提高系统的安全性,还能增强企业的整体业务连续性。

随着云计算和微服务架构的普及,消息队列系统在企业IT架构中的地位日益重要。RabbitMQ作为开源消息队列的代表性产品,其安全性直接影响着整个分布式系统的稳定性。企业在部署和使用RabbitMQ时,必须高度重视安全防护,定期进行安全评估和漏洞修复。只有通过持续的安全投入和技术升级,才能构建更安全、更可靠的消息队列系统,为企业业务提供坚实的技术保障。在未来,随着网络攻击手段的不断演变,消息队列系统的安全防护将面临更大的挑战。企业应密切关注RabbitMQ官方的安全公告,及时了解最新的安全威胁和修复方案。

同时,企业还应加强安全意识培训,提高员工的安全防护能力,共同构建更安全的IT环境。通过持续的安全投入和技术创新,企业可以有效应对各种安全威胁,确保消息队列系统的安全稳定运行,为企业业务发展提供有力支持。 。
精选推荐 数字资产常用交易与安全工具
下一步
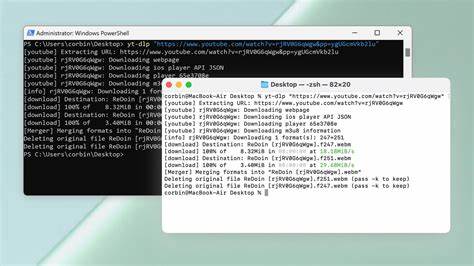
探讨yt-dlp和youtube-dl在2026.7.4版本之前存在的CVE-2026-55404安全漏洞,分析其影响范围、潜在风险以及用户如何有效防护,助力用户保障数字资产安全。
2026年07月13号 23点20分57秒 深度解析CVE-2026-55404:yt-dlp和youtube-dl的安全漏洞及修复指南

探讨yt-dlp和youtube-dl在2026.7.4版本之前存在的CVE-2026-55404安全漏洞,分析其影响范围、潜在风险以及用户如何有效防护,助力用户保障数字资产安全。

本文详细分析Logto身份认证系统中发现的CVE-2026-55377漏洞,探讨其潜在影响、技术细节及企业应对方案,为SaaS和AI应用开发者提供安全防护指南。
2026年07月13号 23点21分26秒 深度解析CVE-2026-55377漏洞:Logto身份认证系统的安全风险与应对策略

本文详细分析Logto身份认证系统中发现的CVE-2026-55377漏洞,探讨其潜在影响、技术细节及企业应对方案,为SaaS和AI应用开发者提供安全防护指南。

本文详细分析了Snipe-IT IT资产管理系统中发现的CVE-2026-55475漏洞,探讨其影响范围、技术细节及企业应对措施,为IT安全从业者提供专业指导。
2026年07月13号 23点24分02秒 深度解析Snipe-IT漏洞CVE-2026-55475:IT资产管理系统的安全风险与应对策略

本文详细分析了Snipe-IT IT资产管理系统中发现的CVE-2026-55475漏洞,探讨其影响范围、技术细节及企业应对措施,为IT安全从业者提供专业指导。

本文详细分析Eventin插件中的CVE-2026-13039漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户保护网站安全。
2026年07月13号 23点24分44秒 深度解析CVE-2026-13039漏洞:Eventin插件的安全风险与防护指南

本文详细分析Eventin插件中的CVE-2026-13039漏洞,探讨其影响范围、技术细节及安全防护措施,帮助用户保护网站安全。

本文详细分析RabbitMQ消息代理系统中的高危漏洞CVE-2026-57213,涵盖影响范围、潜在风险、官方修复方案及企业级安全防护策略,帮助技术人员全面了解并有效应对该安全威胁。
2026年07月13号 23点25分08秒 深度解析RabbitMQ漏洞CVE-2026-57213:影响版本、修复方案与安全防护指南

本文详细分析RabbitMQ消息代理系统中的高危漏洞CVE-2026-57213,涵盖影响范围、潜在风险、官方修复方案及企业级安全防护策略,帮助技术人员全面了解并有效应对该安全威胁。

本文详细分析CVE-2026-55590漏洞对CakePHP认证插件的影响,探讨其技术细节、潜在风险及有效防护措施,帮助开发者提升应用安全性。
2026年07月13号 23点27分09秒 深入解析CVE-2026-55590:CakePHP认证插件的安全漏洞与防护策略

本文详细分析CVE-2026-55590漏洞对CakePHP认证插件的影响,探讨其技术细节、潜在风险及有效防护措施,帮助开发者提升应用安全性。

本文详细分析RabbitMQ近期发现的高危漏洞CVE-2026-57215,涵盖漏洞成因、影响版本、攻击方式及修复策略,为企业IT安全团队提供全面的安全防护指南。
2026年07月13号 23点36分22秒 深度解析RabbitMQ漏洞CVE-2026-57215:影响范围、修复方案与安全建议

本文详细分析RabbitMQ近期发现的高危漏洞CVE-2026-57215,涵盖漏洞成因、影响版本、攻击方式及修复策略,为企业IT安全团队提供全面的安全防护指南。