深度解析CVE-2026-61955:SQL注入漏洞的成因、影响及防护策略

首次代币发行 (ICO) 和代币销售
钱财 qian.cx
分享: Telegram X
本文详细分析了CVE-2026-61955 SQL注入漏洞的技术细节,探讨其潜在风险和防护措施,帮助企业和开发者提升网络安全意识。

本文详细分析了CVE-2026-61955 SQL注入漏洞的技术细节,探讨其潜在风险和防护措施,帮助企业和开发者提升网络安全意识。

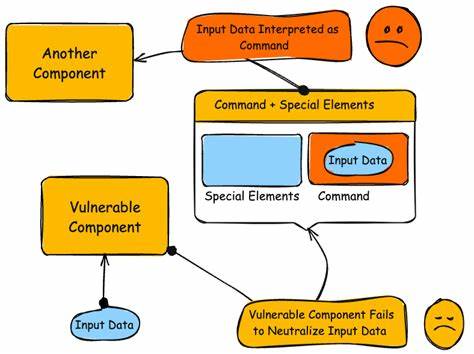
SQL注入漏洞作为网络安全领域的经典攻击手段,近年来仍然频繁出现在各类系统漏洞报告中。2026年6月公布的CVE-2026-61955漏洞,再次引发了业界对SQL注入攻击的关注。该漏洞因特殊元素未被正确中和,导致攻击者可以通过构造恶意SQL语句窃取数据库信息,甚至执行系统命令。本文将从漏洞成因、影响范围、攻击演示、防护策略等多个维度,系统性地解析这一重要安全事件。SQL注入漏洞的核心问题在于应用程序未能正确处理用户输入的特殊字符。在CVE-2026-61955中,攻击者通过精心构造的输入数据,绕过了系统的输入验证机制,成功注入了恶意SQL代码。

这种攻击方式不仅能窃取敏感数据,还可能导致数据库服务器崩溃,甚至成为后续攻击的跳板。根据安全研究机构的统计,SQL注入攻击仍然是网络攻击的主要手段之一,占所有Web应用攻击的约30%。从技术角度来看,CVE-2026-61955漏洞的成因主要集中在应用程序的输入处理环节。开发者在构建SQL查询时,直接将用户输入拼接到SQL语句中,而未采用参数化查询或预编译语句等安全编码实践。这种开发模式使得攻击者能够轻松地注入恶意代码,例如通过输入' OR '1'='1'这样的字符串,使得查询条件总是返回真,从而绕过身份验证机制。漏洞的影响范围远超预期。

除了直接窃取数据库中的敏感信息外,攻击者还可以利用SQL注入漏洞执行系统命令,甚至在服务器上建立持久性后门。在某些情况下,攻击者还能通过数据库服务器向内网发起攻击,造成更大的安全风险。企业在发现此类漏洞后,必须立即采取补救措施,包括修补漏洞、审计数据库权限以及加强日志监控。为了有效防范SQL注入攻击,企业和开发者需要采取多层次的防护措施。首先,应当严格遵循安全编码规范,使用参数化查询或预编译语句来构建SQL查询。其次,建立完善的输入验证机制,对用户输入的特殊字符进行过滤和转义。

此外,还应当定期进行安全审计和渗透测试,及时发现和修复潜在的安全漏洞。CVE-2026-61955漏洞的出现,再次提醒我们网络安全防护的重要性。随着企业数字化转型的加速,数据安全面临的威胁也在不断增加。企业必须将安全意识融入到开发流程的每一个环节,从代码编写到系统部署,都要严格遵循安全最佳实践。只有通过技术手段和管理措施的结合,才能有效抵御日益复杂的网络攻击。在未来,随着人工智能和大数据技术的发展,SQL注入攻击可能会呈现出新的特征。

攻击者可能利用机器学习算法自动生成攻击载荷,或者通过大数据分析发现系统中的脆弱点。因此,企业需要持续关注安全技术的发展,不断更新防护策略,以应对不断变化的网络安全威胁。总结来看,CVE-2026-61955漏洞的出现,不仅是对企业安全防护的一次警示,也是对开发者安全意识的一次检验。通过深入分析此类漏洞,我们可以更好地理解SQL注入攻击的机制,并采取有效的防护措施。在数字化时代,安全永远是企业发展的基石,只有不断提升安全防护能力,才能在激烈的市场竞争中立于不败之地。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析CVE-2026-61977漏洞的成因、影响范围及安全防护措施,帮助企业和个人了解该漏洞的潜在威胁,并提供有效的应对方案。
2026年07月13号 12点03分47秒 深度解析CVE-2026-61977漏洞:敏感系统信息泄露风险与防护策略

本文详细分析CVE-2026-61977漏洞的成因、影响范围及安全防护措施,帮助企业和个人了解该漏洞的潜在威胁,并提供有效的应对方案。

本文详细分析了WooCommerce Bulk Edit插件中的CVE-2026-61952漏洞,探讨其成因、影响范围及修复方案,并提供企业级电商网站的安全防护建议,帮助用户有效应对类似授权缺失风险。
2026年07月13号 12点06分34秒 深度解析CVE-2026-61952:Jose Vega WooCommerce Bulk Edit插件的授权缺失漏洞及安全防护指南

本文详细分析了WooCommerce Bulk Edit插件中的CVE-2026-61952漏洞,探讨其成因、影响范围及修复方案,并提供企业级电商网站的安全防护建议,帮助用户有效应对类似授权缺失风险。

本文详细分析了Saad Iqbal myCred插件中的CVE-2026-61968授权缺失漏洞,探讨其影响范围、攻击手法及安全防护措施,帮助开发者和管理员有效应对潜在威胁。
2026年07月13号 12点07分08秒 深度解析CVE-2026-61968漏洞:Saad Iqbal myCred授权缺失风险与应对策略

本文详细分析了Saad Iqbal myCred插件中的CVE-2026-61968授权缺失漏洞,探讨其影响范围、攻击手法及安全防护措施,帮助开发者和管理员有效应对潜在威胁。

本文详细分析了CVE-2026-61976漏洞的成因、影响范围及安全威胁,并提供了针对性的防护建议,帮助企业和个人有效应对此类信息泄露风险。
2026年07月13号 12点07分44秒 深度解析CVE-2026-61976漏洞:敏感系统信息泄露风险与防护策略

本文详细分析了CVE-2026-61976漏洞的成因、影响范围及安全威胁,并提供了针对性的防护建议,帮助企业和个人有效应对此类信息泄露风险。

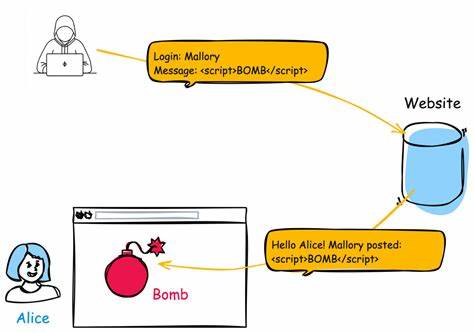
本文详细分析了CVE-2026-57816跨站脚本攻击漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者理解和应对此类Web安全威胁。
2026年07月13号 12点09分49秒 深度解析CVE-2026-57816:Web应用中的XSS漏洞及安全防护指南

本文详细分析了CVE-2026-57816跨站脚本攻击漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者理解和应对此类Web安全威胁。

SBI VC Trade即将推出日元稳定币借贷服务,年化收益率3%,为日本金融科技市场带来新机遇。本文深入分析该服务的特点、市场影响及未来发展趋势,探讨稳定币在日本金融生态中的重要性。
2026年07月13号 12点14分19秒 SBI推出日元稳定币借贷服务,年化收益率3%:日本金融科技的新突破

SBI VC Trade即将推出日元稳定币借贷服务,年化收益率3%,为日本金融科技市场带来新机遇。本文深入分析该服务的特点、市场影响及未来发展趋势,探讨稳定币在日本金融生态中的重要性。

印度政府因网络诈骗风险暂停WhatsApp用户名功能推出,此举引发全球对数字安全与隐私保护的深刻思考。本文将探讨事件背景、影响及未来趋势。
2026年07月13号 12点19分18秒 印度暂停WhatsApp用户名推出:网络诈骗风险引发全球关注

印度政府因网络诈骗风险暂停WhatsApp用户名功能推出,此举引发全球对数字安全与隐私保护的深刻思考。本文将探讨事件背景、影响及未来趋势。