本文详细分析了CVE-2026-57816跨站脚本攻击漏洞的成因、影响范围及安全防护措施,帮助开发者和安全从业者理解和应对此类Web安全威胁。
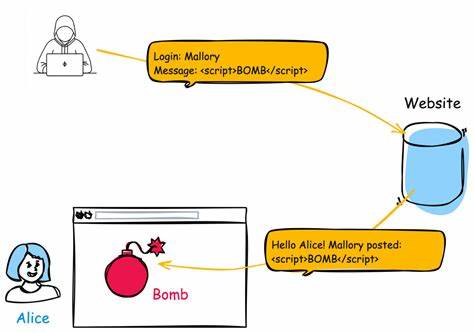
近年来,随着Web应用的普及和复杂化,跨站脚本攻击(Cross-Site Scripting, XSS)成为网络安全领域的重要威胁之一。2026年公布的CVE-2026-57816漏洞,正是典型的输入未正确中和导致的XSS漏洞。该漏洞的出现不仅暴露了Web应用的安全缺陷,也提醒我们在开发和维护Web应用时,必须严格遵循安全编码规范。 CVE-2026-57816漏洞的核心问题在于Web应用在生成页面时未能正确处理用户输入的数据。攻击者可以通过注入恶意脚本代码,在用户浏览页面时执行非法操作。这种攻击方式不仅可能窃取用户敏感信息,还可能导致会话劫持、恶意软件下载等严重后果。

从技术角度来看,XSS攻击主要分为三种类型:存储型、反射型和DOM型。CVE-2026-57816漏洞属于反射型XSS,即攻击者通过构造特定的URL参数,使得服务器将恶意脚本反射到响应页面中。当用户点击该链接时,恶意脚本便会在用户浏览器中执行。 为了有效防范此类漏洞,开发者需要采取多层次的安全措施。首先,在输入验证阶段,应对用户提交的数据进行严格的过滤和转义处理。例如,使用正则表达式或白名单机制,确保只有符合预期格式的数据才能进入系统。
其次,在输出阶段,应对动态生成的页面内容进行编码处理,如HTML实体编码、JavaScript编码等,以防止恶意脚本被浏览器解析执行。此外,还可以通过内容安全策略(CSP)等现代安全技术,进一步限制脚本的执行范围和来源。 除了技术层面的防护措施,企业还应建立完善的安全开发流程。例如,在项目开发初期就纳入安全需求,定期进行安全测试和代码审查,确保所有代码符合安全编码规范。同时,加强员工的安全意识培训,使其了解常见的Web安全威胁及防范方法。 CVE-2026-57816漏洞的出现,再次提醒我们Web安全的重要性。

随着互联网技术的不断发展,攻击者的手段也在不断演变。开发者和安全从业者必须保持警惕,持续更新安全知识,采用最新的安全技术和最佳实践,才能有效应对日益复杂的网络安全威胁。 在未来,随着Web应用的普及和复杂化,XSS攻击可能会呈现出更加隐蔽和复杂的特征。因此,我们需要从技术、流程和意识三个层面全面提升Web安全防护能力。只有如此,才能在保障用户数据安全的同时,推动互联网行业的健康发展。 。