前勒索软件谈判专家因秘密协助黑猫黑客组织被判70个月监禁:网络安全界的警示

加密骗局与安全 挖矿与质押
钱财 qian.cx
一位曾经专门协助受害者与勒索软件攻击者谈判的专家,因被发现秘密为黑猫黑客组织提供帮助而被判处长期监禁。本文深入分析这一案件的影响,探讨网络安全行业的伦理边界与法律风险。

一位曾经专门协助受害者与勒索软件攻击者谈判的专家,因被发现秘密为黑猫黑客组织提供帮助而被判处长期监禁。本文深入分析这一案件的影响,探讨网络安全行业的伦理边界与法律风险。

近日,一位曾经以协助受害者与勒索软件攻击者谈判而闻名的专家,因被发现秘密为黑猫黑客组织提供帮助,被美国法院判处70个月(约5年10个月)的监禁。这一案件不仅引发了网络安全行业的广泛关注,也揭示了勒索软件谈判行业中潜在的法律与道德风险。本文将从案件背景、法律分析、行业影响以及未来趋势等多个角度,深入探讨这一事件的深远意义。勒索软件攻击已成为全球网络安全领域的重大威胁,受害者往往面临数据丢失、业务中断甚至经济损失的风险。在这一背景下,勒索软件谈判专家的角色变得至关重要。这些专家通常通过与攻击者协商,争取降低赎金金额,或协助恢复数据,从而为受害者提供紧急救援。

回答问题即可获得报酬

然而,这一行业的灰色地带也为不法分子提供了可乘之机。根据公开报道,该谈判专家在表面上为受害者提供服务的同时,实际上与黑猫黑客组织(BlackCat)保持着秘密联系。黑猫黑客组织是一个活跃于全球的勒索软件集团,以其高度专业化的攻击手段和复杂的勒索策略而闻名。该专家利用其在谈判过程中的特殊地位,为黑猫组织提供了关键信息,包括受害者的谈判策略、支付意愿以及潜在的弱点。这一行为不仅违反了职业道德,也构成了法律上的犯罪行为。美国司法部门对该案件的调查显示,该专家的行为严重破坏了网络安全生态系统的平衡。

通过为黑客组织提供帮助,他实际上成为攻击者的同谋,加剧了勒索软件攻击的频率和严重性。法院在判决中指出,该专家的行为不仅损害了受害者的利益,也削弱了整个网络安全行业的信誉。70个月的监禁判决旨在向行业传递一个明确的信号:任何形式的协助黑客组织的行为都将受到严厉的法律制裁。这一案件的影响远不止于个案本身。它揭示了勒索软件谈判行业中存在的潜在风险和道德困境。许多专家在谈判过程中可能面临来自黑客组织的威胁或诱惑,尤其是在高压环境下,容易做出违背职业道德的决定。

BC.Game Shitcode 2026:获取独家优惠和奖励

因此,行业需要建立更严格的监管机制,以确保谈判专家的行为符合法律和道德标准。此外,该案件也引发了对网络安全行业伦理的广泛讨论。勒索软件谈判专家的角色本质上是介于受害者和攻击者之间的中间人,这一角色的边界需要明确界定。行业协会和监管机构应当制定更严格的行为准则,以防止类似事件的发生。同时,企业和组织在选择谈判专家时,也应当加强尽职调查,确保其背景和行为符合行业标准。从长远来看,这一案件对网络安全行业的发展具有重要意义。

它提醒行业从业者,在应对勒索软件攻击时,必须坚守法律和道德底线。任何形式的妥协或合作都可能导致严重的法律后果。因此,行业需要加强合规培训,提高从业者的法律意识,以防止类似事件的再次发生。此外,该案件也为企业和组织提供了宝贵的经验教训。在面对勒索软件攻击时,企业应当优先考虑与专业的网络安全团队合作,而不是依赖单一的谈判专家。通过多层次的防御策略,包括数据备份、员工培训和安全技术部署,企业可以有效降低勒索软件攻击的风险。

同时,企业也应当建立应急响应计划,以便在发生攻击时能够迅速采取行动,减少损失。黑猫黑客组织作为勒索软件攻击的重要参与者,其活动对全球网络安全构成了严重威胁。该组织以其高度专业化的攻击手段和复杂的勒索策略而闻名,其成员通常具有丰富的技术背景和攻击经验。黑猫组织的攻击目标多样,涵盖企业、政府机构和个人用户,其勒索金额往往高达数百万美元。因此,国际社会需要加强合作,共同打击这一黑客组织,以保护全球网络安全。在全球范围内,勒索软件攻击的趋势仍在持续上升。

根据最新的网络安全报告,勒索软件攻击的频率和严重性都在不断增加。黑客组织不断开发新的攻击手段,利用零日漏洞和社会工程学技术,突破企业的防御系统。因此,企业和组织必须保持高度警惕,定期更新安全策略,以应对不断变化的威胁环境。该案件的判决也为网络安全行业的未来发展指明了方向。行业需要加强合规和伦理建设,确保从业者的行为符合法律和道德标准。同时,企业和组织也应当加强安全投资,建立更强大的防御体系,以抵御勒索软件攻击。

通过多方合作和持续努力,网络安全行业才能有效应对勒索软件攻击的威胁,保护全球数字资产的安全。总之,前勒索软件谈判专家因秘密协助黑猫黑客组织被判70个月监禁的案件,不仅揭示了网络安全行业的潜在风险,也为行业的未来发展提供了重要的参考。行业从业者、企业和监管机构都需要从中吸取教训,加强合规和安全建设,以应对不断变化的网络安全威胁。只有通过共同努力,才能构建一个更加安全的数字世界。 。


Stake.com Shitcode 2026:获取独家优惠和奖励 加入我的 Kraken 游戏,使用代码 4yczp84w 即可解锁高达 250 欧元的奖励

下一步
本文详细分析JoomSport体育管理插件中发现的CVE-2026-13010漏洞,探讨其影响范围、技术细节及安全防护措施,帮助网站管理者有效应对潜在安全威胁。
2026年07月10号 13点19分01秒 深度解析CVE-2026-13010漏洞:JoomSport插件安全风险与防护指南

本文详细分析JoomSport体育管理插件中发现的CVE-2026-13010漏洞,探讨其影响范围、技术细节及安全防护措施,帮助网站管理者有效应对潜在安全威胁。

本文详细分析了Jeg Kit for Elementor插件中发现的CVE-2026-13710漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和网站管理者有效应对潜在威胁。
2026年07月10号 13点19分57秒 深度解析CVE-2026-13710漏洞:Jeg Kit for Elementor插件的安全风险与应对策略

本文详细分析了Jeg Kit for Elementor插件中发现的CVE-2026-13710漏洞,探讨其影响范围、技术细节及安全防护措施,帮助开发者和网站管理者有效应对潜在威胁。

本文详细分析了libarchive中发现的CVE-2026-15028漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升系统安全性。
2026年07月10号 13点20分20秒 深度解析CVE-2026-15028漏洞:libarchive的安全隐患及应对策略

本文详细分析了libarchive中发现的CVE-2026-15028漏洞,探讨其成因、影响范围及安全防护措施,帮助开发者和企业提升系统安全性。

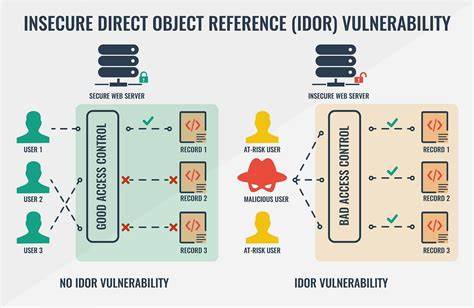
本文详细分析R-SOFT DMS系统中发现的CVE-2026-41878漏洞,探讨其对企业文档管理安全的潜在威胁,并提供专业的防护建议与最佳实践。
2026年07月10号 13点21分30秒 深度解析CVE-2026-41878:R-SOFT DMS系统存在IDOR漏洞的安全风险与防护策略

本文详细分析R-SOFT DMS系统中发现的CVE-2026-41878漏洞,探讨其对企业文档管理安全的潜在威胁,并提供专业的防护建议与最佳实践。

本文详细分析WordPress插件Mail Mint中发现的CVE-2026-12918漏洞,探讨其影响范围、技术细节及企业如何有效防护,为网站管理者提供专业安全建议。
2026年07月10号 13点22分04秒 深度解析CVE-2026-12918漏洞:Mail Mint插件的安全风险与应对策略

本文详细分析WordPress插件Mail Mint中发现的CVE-2026-12918漏洞,探讨其影响范围、技术细节及企业如何有效防护,为网站管理者提供专业安全建议。

深入分析WordPress Logo Slider插件的CVE-2026-13247漏洞,探讨其潜在风险、影响范围及网站管理者应采取的安全防护措施,帮助用户保护网站免受恶意攻击。
2026年07月10号 13点22分42秒 WordPress插件漏洞警告:CVE-2026-13247对Logo Slider插件的影响及应对策略

深入分析WordPress Logo Slider插件的CVE-2026-13247漏洞,探讨其潜在风险、影响范围及网站管理者应采取的安全防护措施,帮助用户保护网站免受恶意攻击。

本文详细分析WordPress医疗管理插件KiviCare存在的严重漏洞CVE-2026-11990,探讨其对患者数据安全的潜在威胁,并提供专业的防护建议,帮助医疗机构和开发者有效应对此类安全风险。
2026年07月10号 13点23分14秒 深度解析WordPress插件KiviCare漏洞CVE-2026-11990:医疗数据安全的隐患与防护指南

本文详细分析WordPress医疗管理插件KiviCare存在的严重漏洞CVE-2026-11990,探讨其对患者数据安全的潜在威胁,并提供专业的防护建议,帮助医疗机构和开发者有效应对此类安全风险。