深度解析CVE-2026-41878:R-SOFT DMS系统存在IDOR漏洞的安全风险与防护策略

比特币
钱财 qian.cx
分享: Telegram X
本文详细分析R-SOFT DMS系统中发现的CVE-2026-41878漏洞,探讨其对企业文档管理安全的潜在威胁,并提供专业的防护建议与最佳实践。

本文详细分析R-SOFT DMS系统中发现的CVE-2026-41878漏洞,探讨其对企业文档管理安全的潜在威胁,并提供专业的防护建议与最佳实践。

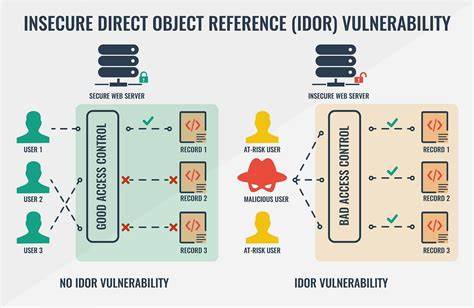
近期,安全研究人员在R-SOFT DMS系统中发现了一起严重的安全漏洞,编号为CVE-2026-41878。该漏洞属于不安全的直接对象引用(IDOR)攻击类型,可能导致攻击者绕过系统权限限制,非法访问敏感文档和数据。随着企业数字化转型的加速,文档管理系统(DMS)已成为企业核心业务的重要组成部分,其安全性直接关系到企业数据的完整性和机密性。本文将从漏洞成因、攻击方式、影响范围以及防护措施等多个维度,深入解析这一安全事件,为企业IT管理者和安全专业人士提供实用的防护指南。R-SOFT DMS作为一款广泛应用于企业级文档管理的软件,其核心功能包括文档存储、版本控制、权限管理等。然而,CVE-2026-41878漏洞的存在,使得攻击者可以通过精心构造的请求,直接访问系统中不应公开的文档资源。

这种攻击方式通常不需要复杂的技术手段,只需通过修改请求参数即可实现。例如,攻击者可能通过更改文档ID参数,绕过系统的权限验证机制,非法获取其他用户或部门的敏感文档。从技术角度来看,IDOR漏洞的根本原因在于系统在处理用户请求时,未能充分验证请求的合法性。具体来说,当系统直接使用用户提供的参数(如文档ID)来访问数据库或文件系统时,如果缺乏适当的权限检查,就可能导致安全漏洞。这种设计缺陷在许多企业级应用中并不罕见,但一旦被恶意利用,可能造成严重的数据泄露风险。针对CVE-2026-41878漏洞,R-SOFT公司已经发布了官方安全公告,并提供了相应的补丁更新。

企业用户应尽快安装最新版本的软件,以消除潜在的安全风险。此外,企业还应建立完善的漏洞管理流程,定期进行安全审计,确保系统的安全性。在技术层面,开发团队应遵循安全编码规范,确保所有用户请求都经过严格的权限验证和参数校验。除了技术层面的防护措施,企业还应加强员工的安全意识培训。由于IDOR攻击通常需要攻击者了解系统的内部结构,企业应限制敏感信息的公开范围,并定期对员工进行安全培训,提高其对安全威胁的识别能力。此外,企业还应建立完善的日志审计机制,及时发现和响应异常的访问行为,从而有效降低安全风险。

在当前复杂的网络安全环境下,企业级文档管理系统的安全性至关重要。CVE-2026-41878漏洞的发现,再次提醒我们,企业必须持续关注系统安全,采取多层次的防护措施。通过技术升级、流程优化和人员培训等多方面的努力,企业可以有效提升系统的安全防护能力,保障企业数据的安全与完整性。 。
精选推荐 数字资产常用交易与安全工具
下一步
本文详细分析WordPress插件Mail Mint中发现的CVE-2026-12918漏洞,探讨其影响范围、技术细节及企业如何有效防护,为网站管理者提供专业安全建议。
2026年07月10号 13点22分04秒 深度解析CVE-2026-12918漏洞:Mail Mint插件的安全风险与应对策略

本文详细分析WordPress插件Mail Mint中发现的CVE-2026-12918漏洞,探讨其影响范围、技术细节及企业如何有效防护,为网站管理者提供专业安全建议。

深入分析WordPress Logo Slider插件的CVE-2026-13247漏洞,探讨其潜在风险、影响范围及网站管理者应采取的安全防护措施,帮助用户保护网站免受恶意攻击。
2026年07月10号 13点22分42秒 WordPress插件漏洞警告:CVE-2026-13247对Logo Slider插件的影响及应对策略

深入分析WordPress Logo Slider插件的CVE-2026-13247漏洞,探讨其潜在风险、影响范围及网站管理者应采取的安全防护措施,帮助用户保护网站免受恶意攻击。

本文详细分析WordPress医疗管理插件KiviCare存在的严重漏洞CVE-2026-11990,探讨其对患者数据安全的潜在威胁,并提供专业的防护建议,帮助医疗机构和开发者有效应对此类安全风险。
2026年07月10号 13点23分14秒 深度解析WordPress插件KiviCare漏洞CVE-2026-11990:医疗数据安全的隐患与防护指南

本文详细分析WordPress医疗管理插件KiviCare存在的严重漏洞CVE-2026-11990,探讨其对患者数据安全的潜在威胁,并提供专业的防护建议,帮助医疗机构和开发者有效应对此类安全风险。

本文详细分析了CVE-2026-15378漏洞的技术细节、潜在影响及企业级应对方案,帮助安全从业者和技术管理者全面了解这一安全威胁并制定有效的防御策略。
2026年07月10号 13点23分52秒 深度解析CVE-2026-15378漏洞:guardrails-detectors组件的安全风险与应对策略

本文详细分析了CVE-2026-15378漏洞的技术细节、潜在影响及企业级应对方案,帮助安全从业者和技术管理者全面了解这一安全威胁并制定有效的防御策略。

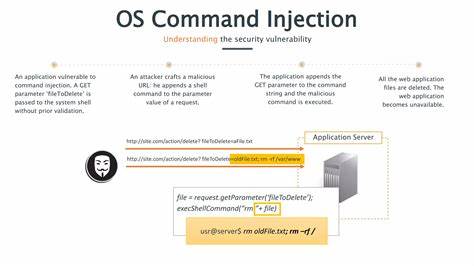
本文详细分析了R-SOFT文档管理系统中konwertujAction()函数存在的OS命令注入漏洞(CVE-2026-41876),探讨其成因、影响范围及安全防护措施,帮助企业提升系统安全防护能力。
2026年07月10号 13点25分01秒 深度解析CVE-2026-41876:R-SOFT DMS系统中的命令注入漏洞及安全防护指南

本文详细分析了R-SOFT文档管理系统中konwertujAction()函数存在的OS命令注入漏洞(CVE-2026-41876),探讨其成因、影响范围及安全防护措施,帮助企业提升系统安全防护能力。

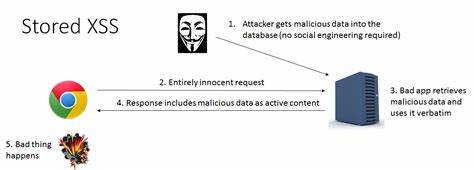
本文详细分析R-SOFT DMS系统文件上传功能中的存储型跨站脚本漏洞(Stored XSS),探讨其攻击原理、影响范围及防护措施,帮助企业提升网络安全防护能力。
2026年07月10号 13点25分47秒 深度解析R-SOFT DMS文件上传功能中的存储型XSS漏洞(CVE-2026-41877)

本文详细分析R-SOFT DMS系统文件上传功能中的存储型跨站脚本漏洞(Stored XSS),探讨其攻击原理、影响范围及防护措施,帮助企业提升网络安全防护能力。

本文详细分析R-SOFT DMS系统中存在的CVE-2026-41879安全漏洞,揭示其使用非加盐嵌套MD5哈希存储超级管理员凭证的风险,并提供企业级安全防护建议。
2026年07月10号 13点26分41秒 深度解析CVE-2026-41879:R-SOFT DMS超级管理员凭证存储漏洞及安全防护指南

本文详细分析R-SOFT DMS系统中存在的CVE-2026-41879安全漏洞,揭示其使用非加盐嵌套MD5哈希存储超级管理员凭证的风险,并提供企业级安全防护建议。